
Prioriser la sécurité des évaluations à fort impact pour les RH : commencer par le niveau 3
Tous les tests de compétences ne présentent pas le même niveau de risque. La posture la plus intelligente consiste donc à adopter un programme à niveaux de risque : appliquer des contrôles légers aux évaluations à faibles enjeux et des contrôles stricts aux postes à forts enjeux et à volume élevé. Trois actions à mener cette semaine : imposer la continuité d'identité (correspondance pièce d'identité + selfie) pour tout test lié à une décision finale d'embauche, activer la conservation automatisée des données avec des journaux de suppression, et s'assurer que chaque session signalée fait l'objet d'un examen humain avant d'avoir un impact sur un candidat.
En bref :
- Les évaluations à faibles enjeux pour les postes à volume élevé devraient reposer sur des vérifications d'identité minimales et un signalement automatisé, tandis que les postes à forts enjeux nécessitent une vérification complète de l'identité et un examen humain.
- La combinaison de plusieurs signaux, comme le suivi du regard, l'analyse audio et l'empreinte numérique des appareils, crée une sécurité multicouche plus difficile à contourner et fournit des preuves explicables pour l'examen.
- Concevoir des tests avec des questions tournantes, des problèmes basés sur des scénarios et des étapes chronométrées réduit l'efficacité des outils de triche et du partage de réponses.
- Les données des candidats doivent être conservées pendant 12 à 24 mois avec un chiffrement strict, des journaux d'accès et une suppression automatique afin de minimiser les risques de sécurité.
- L'utilisation de contrôles à niveaux et une communication claire avec les candidats avant le déploiement des évaluations contribuent à prévenir les impacts négatifs sur les groupes protégés et garantissent une mise à l'échelle appropriée de la sécurité.
Table des matières
- Quelles sont les meilleures pratiques en matière de sécurité des évaluations ?
- Comment hiérarchiser le risque des évaluations ?
- Quels contrôles d'identité et de surveillance fonctionnent réellement ?
- Comment concevoir des tests résistants à la triche ?
- Combien de temps conserver les données d'évaluation des candidats ?
- Quels contrôles fournisseurs et contrôles d'accès exiger ?
- Comment surveiller la triche à grande échelle ?
- Comment déployer de nouveaux contrôles de sécurité ?
- Pourquoi cela compte-t-il plus que la plupart des listes de contrôle de sécurité ne l'admettent ?
- Mettre ces pratiques de sécurité en œuvre avec Talent Approved
- Sources
- FAQ
Quelles sont les meilleures pratiques en matière de sécurité des évaluations ?
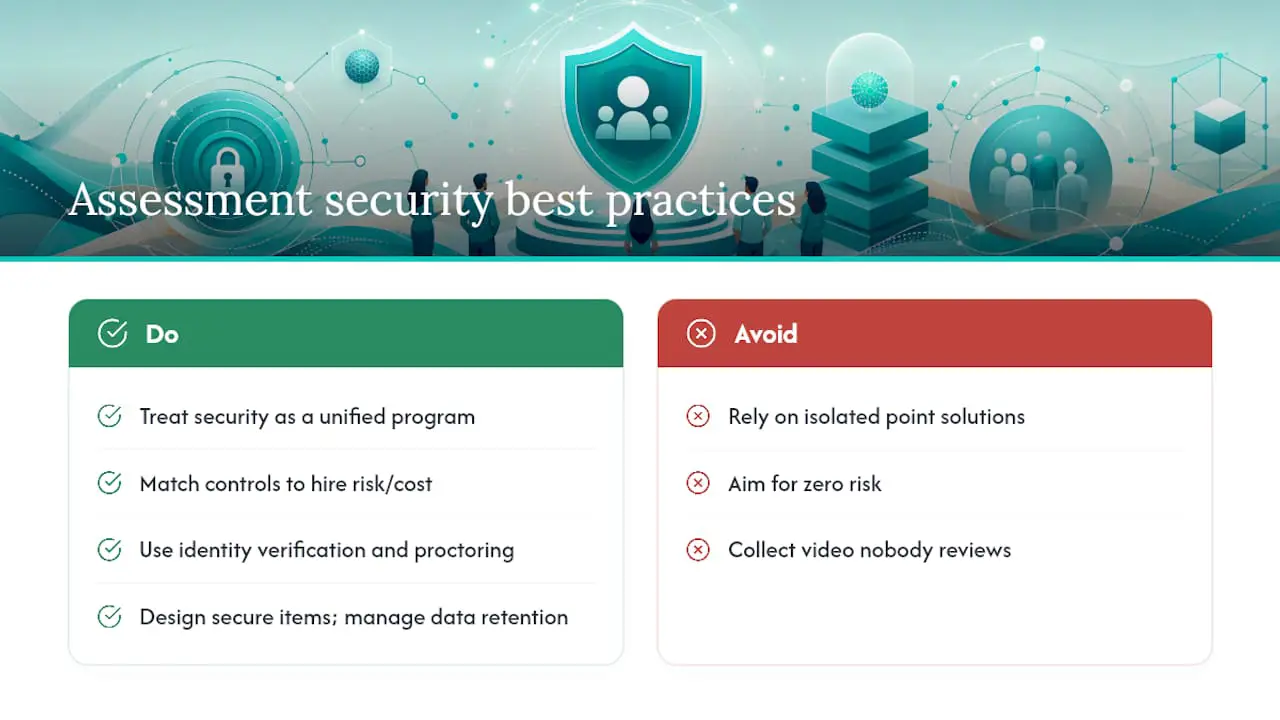
Les meilleures pratiques en matière de sécurité des évaluations sont les contrôles spécifiques que les équipes RH et les responsables du recrutement utilisent pour protéger l'intégrité des tests de compétences en ligne et la confidentialité des données des candidats tout au long de ce processus. Cela couvre la vérification d'identité, la surveillance, la conception des questions, la conservation des données, la vérification des fournisseurs et la manière dont les sessions signalées sont examinées. Cette discipline se situe à l'intersection des meilleures pratiques de sécurité des tests et des stratégies de protection des données. Traiter l'ensemble comme un programme unifié, plutôt qu'un assemblage de solutions ponctuelles, est ce qui distingue les équipes qui détectent la triche de celles qui se contentent de collecter des vidéos que personne ne regarde.
L'objectif n'est pas le risque zéro. Il s'agit d'adapter le coût de vos contrôles au coût d'une erreur de recrutement.
Comment hiérarchiser le risque des évaluations ?
Tous les postes ne justifient pas des vérifications de pièce d'identité officielle et une surveillance par webcam. Un filtrage de niveau 1 pour un poste débutant à volume élevé (100+ candidats, faibles enjeux individuels) nécessite des contrôles d'identité légers et une surveillance basique du navigateur. Une évaluation technique ou commerciale de niveau 2 justifie une continuité d'identité plus solide et une surveillance multi-signaux. Le niveau 3 couvre les postes en phase finale, à forts enjeux ou très bien rémunérés, où le coût d'un mauvais recrutement ou d'un candidat coaché est suffisamment élevé pour justifier une vérification d'identité complète, une surveillance multicouche et un examen humain obligatoire de chaque signalement.
- Niveau 1 : vérification d'identité légère, verrouillage standard du navigateur, signalement automatisé uniquement
- Niveau 2 : correspondance selfie avec la pièce d'identité, enregistrement de session, comparaison avec un profil comportemental de référence
- Niveau 3 : pièce d'identité officielle et correspondance selfie en direct, surveillance complète multi-signaux, examen humain à 100 % avant tout rejet
Pérenniser votre programme signifie construire des contrôles modulaires que vous pouvez ajuster selon le niveau plutôt que de reconstruire les évaluations de zéro. Commencez par tester votre processus de niveau 3, car c'est là qu'un échec des directives de sécurité des évaluations cause le plus de dommages, puis utilisez les premiers résultats pour calibrer la constitution d'une équipe commerciale performante pour les niveaux 1 et 2.
Quels contrôles d'identité et de surveillance fonctionnent réellement ?
La continuité d'identité est la pierre angulaire. Un court clip de calibration au début d'un test, suivi de vérifications périodiques par selfie, permet de détecter le schéma de triche le plus courant : une autre personne qui termine le test après que le vrai candidat s'est connecté. Pour les postes de niveau 3, associez cela à une correspondance entre une pièce d'identité officielle et un selfie en direct au début de l'épreuve.
La surveillance multi-signaux surpasse tout flux de données unique. La combinaison de la vidéo, de l'audio, de la télémétrie d'écran et des frappes clavier comparées au profil comportemental de référence propre au candidat produit des signaux de sécurité multicouches bien plus difficiles à contourner que les seules images de webcam, et ils génèrent des preuves explicables sur lesquelles un examinateur peut vraiment agir, plutôt qu'un vague tag « suspect ».
- Utilisez des navigateurs verrouillés pour les tests de niveau 3 ; signalez (sans rejeter automatiquement) les changements d'onglet et les événements de presse-papiers pour le niveau 2
- Combinez le suivi du regard, la détection d'anomalies audio et l'empreinte numérique des appareils pour obtenir l'ensemble de signaux le plus robuste
- Testez chaque flux de surveillance avec des technologies d'assistance avant le lancement, et prévoyez un parcours de vérification alternatif pour les candidats qui ne peuvent pas utiliser les contrôles webcam standard
Conseil pratique : Testez votre propre configuration de surveillance avec un lecteur d'écran et une connexion à faible bande passante avant de la lancer. Si votre équipe ne parvient pas à compléter le test sans difficulté, de nombreux candidats n'y arriveront pas non plus, et vous accumulerez des signalements de faux positifs qui n'ont rien à voir avec de la triche.
Comment concevoir des tests résistants à la triche ?
Une bonne conception fait plus pour empêcher la triche que n'importe quel outil de surveillance ajouté après coup. Quatre actions sont essentielles :
- Faites tourner de grandes banques de questions et retirez les questions dès que les analyses montrent qu'elles circulent en ligne ou qu'elles génèrent des réponses inhabituellement rapides et exactes.
- Construisez des problèmes scénarisés à plusieurs étapes en utilisant un contexte propriétaire, comme un brief produit fictif ou un jeu de données unique à votre évaluation, afin que les réponses scriptées provenant d'outils d'IA ou de forums ne fonctionnent plus.
- Appliquez des minuteries par question calibrées sur la durée réaliste de la tâche, ce qui limite la possibilité pour un candidat d'externaliser une partie de la question sans rompre le flux.
- Combinez des étapes synchrones et asynchrones, en associant un segment en direct chronométré à un travail à domicile, de sorte que vous puissiez vérifier si le même niveau de compétence se manifeste dans les deux.
C'est là que la détection du plagiat dans les évaluations révèle toute son utilité : les chaînes de réponses identiques entre candidats, ou les réponses correspondant à des sources publiques connues, sont bien plus faciles à détecter lorsque votre banque de questions tourne régulièrement plutôt que d'utiliser le même ensemble de questions fixes pendant deux ans d'affilée. Une liste de critères d'évaluation des candidats aide à maintenir la cohérence de la conception entre les postes à mesure que vous montez en charge.
Combien de temps conserver les données d'évaluation des candidats ?
Chaque donnée d'évaluation que vous conservez est une donnée dont vous êtes responsable en cas de fuite. Les vidéos enregistrées, les transcriptions et les artefacts apparentés aux données biométriques sont pratiquement irréversibles une fois exposés. Ainsi, minimiser la collecte de tout ce qui dépasse ce qu'un poste requiert réellement n'est pas une précaution facultative, c'est une stratégie de protection des données fondamentale.
- Définissez des fenêtres de conservation par défaut en mois, et non en années, avec une suppression automatisée liée aux jalons de décision d'embauche
- Chiffrez les champs sensibles au niveau des colonnes et imposez TLS 1.3 pour toutes les données en transit
- Privilégiez les clés de chiffrement gérées par le client lorsque votre fournisseur les prend en charge
- Journalisez chaque événement d'accès et d'exportation avec l'utilisateur, l'horodatage, l'adresse IP et le motif déclaré
Les recommandations documentées en matière de conservation préconisent généralement 12 à 24 mois pour les candidats non retenus, avec des journaux d'effacement vérifiables couvrant les vidéos, les transcriptions et les sauvegardes, et pas seulement la base de données principale. Si votre fournisseur n'est pas en mesure de produire un journal de suppression sur demande, il s'agit d'une lacune réelle dans vos mesures d'évaluation des risques de sécurité, et non d'un simple problème administratif mineur.
Quels contrôles fournisseurs et contrôles d'accès exiger ?
Une bonne conception des évaluations ne sert à rien si la plateforme qui la sous-tend a des contrôles d'accès faibles ou un fournisseur sans historique en matière de sécurité. La direction des achats et l'informatique doivent exiger le même socle de référence que pour tout système traitant des données sensibles.
- Confirmez l'attestation SOC 2 Type II ou ISO 27001, un accord de traitement des données signé, une liste actuelle des sous-traitants et des SLA de notification de violation de 24 à 72 heures
- Imposez l'authentification unique (SSO) avec MFA, le contrôle d'accès basé sur les rôles et des jetons OAuth à durée de vie courte pour toute intégration, en auditant les applications connectées chaque trimestre
- Intégrez la plateforme d'évaluation explicitement dans votre plan de réponse aux incidents, avec des procédures pour la détection, le confinement et la notification des candidats
- Soumettez les exportations de données en masse à un workflow d'approbation plutôt que de les laisser accessibles à tout utilisateur connecté
Il ne s'agit pas de préoccupations informatiques abstraites. Une authentification renforcée et une journalisation centralisée des audits sont ce qui vous permet de répondre à la question d'un régulateur ou à une demande de données d'un candidat en quelques heures plutôt qu'en quelques semaines.
Comment surveiller la triche à grande échelle ?
Un tableau de bord d'intégrité suivant le taux de signalement, le type de signalement et le résultat de la résolution dans le temps transforme les anecdotes en preuves. Soyez attentif aux schémas de réponses identiques entre candidats, aux empreintes numériques d'appareils réutilisées dans des sessions supposément sans lien, et aux vitesses de réponse qui ne correspondent pas à la difficulté des tâches.
- Suivez le pourcentage de sessions signalées, la répartition par type de signalement et le délai de résolution
- Faites passer chaque session signalée par une arbitrage humain avant toute décision de rejet
- Donnez aux candidats un moyen structuré de contester un signalement avec des preuves à l'appui
Les signalements générés par l'IA fonctionnent mieux comme outil de triage, en faisant remonter des preuves explicables à l'attention d'un examinateur humain, et non comme moteur de rejet automatisé — ce que les recommandations de NIST en matière d'IA responsable considèrent comme une exigence de base pour tout système automatisé ayant un impact sur des personnes réelles.
Conseil pratique : Examinez le taux de faux positifs de votre tableau de bord chaque mois, pas seulement le nombre de signalements. Un taux de signalement en hausse avec un taux de résolution stable signifie généralement que vos règles doivent être recalibrées, et non que la triche a soudainement augmenté.
Comment déployer de nouveaux contrôles de sécurité ?
Commencez de façon ciblée, communiquez clairement, puis montez en charge.
- Informez les candidats à l'avance de ce qui est collecté, pourquoi, combien de temps c'est conservé, et comment demander des aménagements avant le début du test.
- Fournissez des listes de vérification du matériel et une session d'entraînement afin que les problèmes techniques ne soient pas confondus avec des comportements suspects.
- Pilotez par poste ou par région d'abord, en suivant les taux d'abandon et les indicateurs d'impact négatif avant un déploiement plus large.
- Testez chaque flux de surveillance avec des technologies d'assistance et publiez un parcours d'aménagement clair.
Surveillez les taux de sélection par groupe à mesure que vous montez en charge. Si le taux de sélection d'un groupe protégé tombe en dessous de 80 % du taux du groupe le plus élevé, c'est un signal d'impact négatif qui mérite d'être analysé avant d'étendre davantage vos contrôles, et les tests d'accessibilité en amont permettent généralement d'éviter complètement ce problème.
Pourquoi cela compte-t-il plus que la plupart des listes de contrôle de sécurité ne l'admettent ?
La plupart des directives de sécurité des évaluations remises aux équipes RH semblent avoir été rédigées pour un centre de données, et non pour un processus de recrutement. Elles parlent de chiffrement et de journaux d'accès, et passent sous silence la partie où un candidat stressé sur un ordinateur partagé déclenche un signalement de surveillance qui ne sera jamais examiné par un être humain, et qui sera discrètement écarté du processus. Ce n'est pas une victoire en matière de sécurité. C'est un échec de recrutement déguisé en badge de sécurité.
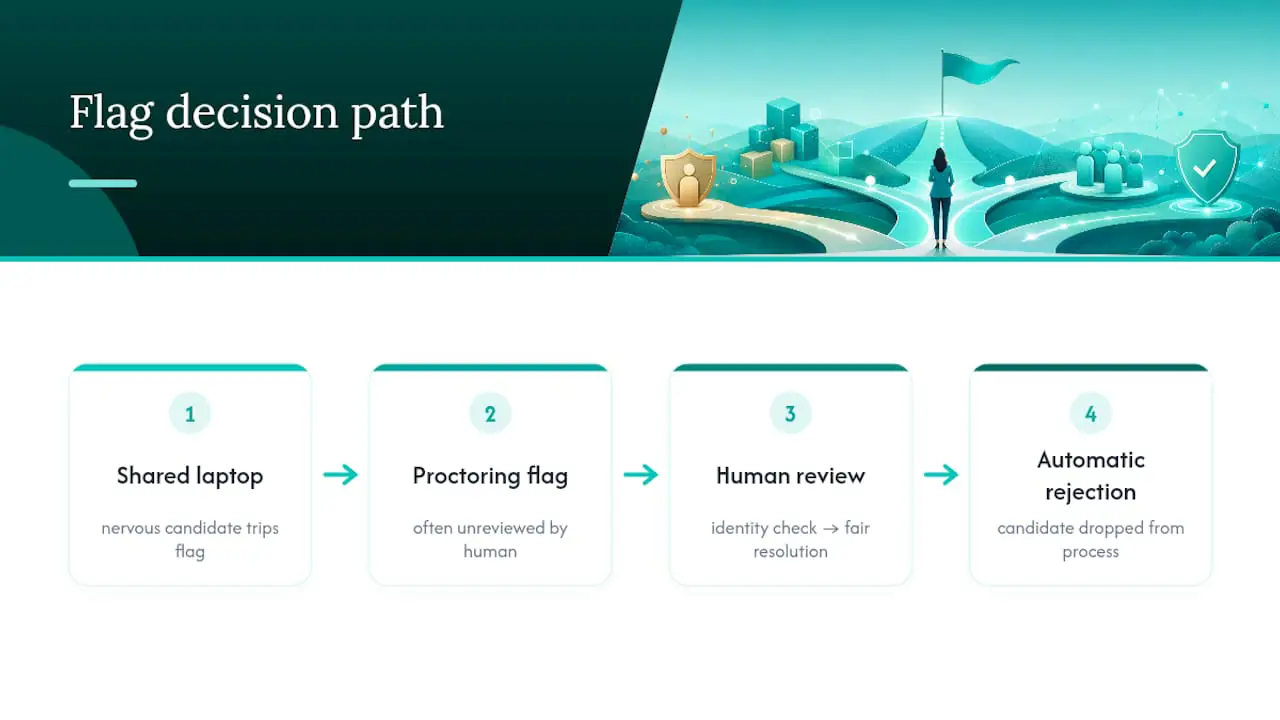
La vérité inconfortable est que la plupart des triches ne sont pas sophistiquées. Il s'agit de quelqu'un qui partage son écran avec un ami, ou d'un candidat coaché qui lit depuis un deuxième écran. Les systèmes anti-triche élaborés conçus pour détecter des fraudes dignes d'États-nations passent souvent à côté de cela, tout en ajoutant des frictions pour les candidats légitimes qui ont simplement une mauvaise connexion internet ou ont besoin d'un lecteur d'écran. La solution n'est pas plus de surveillance. Ce sont de meilleures questions, une continuité d'identité plus rigoureuse aux moments qui comptent, et un être humain qui examine réellement le signalement avant que quiconque soit rejeté.
Concevoir des évaluations avec Magic Create chez Talent Approved — générer des tests spécifiques à un poste à partir d'une description d'emploi en quelques minutes — impose une discipline utile : lorsque le test lui-même est bien conçu et lié à des tâches professionnelles réelles, vous avez besoin de bien moins de surveillance pour détecter la fraude, car il y a bien moins de contenu générique et « googlable » à tricher au départ.
— Jimmie
Mettre ces pratiques de sécurité en œuvre avec Talent Approved
Chaque contrôle décrit dans ce guide — vérifications d'identité à niveaux, surveillance multicouche, règles de conservation avec journaux d'audit — correspond directement à la façon dont des plateformes comme Talent Approved sont construites. Certaines plateformes proposent des outils qui génèrent des évaluations spécifiques à un poste à partir d'une description d'emploi en quelques minutes, ce qui réduit les questions génériques facilement consultables avant même de penser à la surveillance. Des outils anti-triche intégrés incluant la surveillance de l'écran et de la webcam, les rediffusions de sessions et des résumés générés par l'IA peuvent fournir aux examinateurs des preuves explicables plutôt qu'un fichier vidéo brut à regarder du début à la fin.
Il n'y a aucun abonnement à souscrire. Certaines plateformes d'évaluation fonctionnent selon un modèle à l'usage avec des frais par candidat ayant complété une évaluation, ce qui vous permet de tester un seul poste à forts enjeux avant d'étendre vos contrôles. Si vous êtes prêt à tester cela sur votre prochain recrutement de niveau 3, consultez les tarifs et les évaluations de compétences et commencez avec un poste ce mois-ci.
Sources
- Recommandations RGPD sur la conservation des données
- Pérenniser votre plateforme d'évaluation face à la prochaine vague d'outils de triche
- Protéger vos données de recrutement : liste de contrôle de sécurité ATS
FAQ
Quelle est la première étape en matière de sécurité des évaluations ?
Commencez par hiérarchiser vos évaluations selon le risque, puis appliquez une intensité de vérification d'identité et de surveillance adaptée à chaque niveau, plutôt que d'utiliser un standard unique pour tous les postes.
Combien de temps les vidéos des candidats doivent-elles être conservées ?
La pratique courante fixe la conservation à 12 à 24 mois pour les candidats non retenus, avec une suppression automatisée et un journal d'effacement vérifiable couvrant les vidéos, les transcriptions et les sauvegardes.
Talent Approved inclut-il des outils anti-triche ?
Oui. Talent Approved comprend des mécanismes anti-triche intégrés avec la surveillance de l'écran et de la webcam, des rediffusions de sessions et des résumés générés par l'IA pour faciliter l'examen humain des sessions signalées.
L'IA doit-elle signaler la triche automatiquement ?
Non. Les signalements générés par l'IA doivent fonctionner comme une couche de triage qui fait remonter des preuves explicables, un examinateur humain devant prendre la décision finale sur toute décision affectant un candidat.
Combien coûte Talent Approved ?
Talent Approved fonctionne selon un modèle à l'usage à 5 $ par candidat ayant complété une évaluation, sans abonnement requis, comme indiqué sur sa page de tarification.
Recommandé
- Formats d'évaluation technique pour les RH : Guide 2026
- Comment les modèles d'évaluation permettent aux équipes RH de monter en charge dans le recrutement
- Gérer les évaluations de recrutement à volume élevé : un guide pratique 2026
- Comment former les responsables du recrutement à utiliser les évaluations