
HR کے لیے ہائی امپیکٹ اسیسمنٹ سیکیورٹی کو ترجیح دیں: ٹیئر 3 سے شروع کریں
ہر مہارت کا ٹیسٹ یکساں خطرہ نہیں رکھتا، اس لیے سب سے سمجھداری کا طریقہ یہ ہے کہ ایک خطرے کی سطح پر مبنی پروگرام اپنایا جائے: کم اہمیت والی اسکریننگ پر ہلکی جانچ اور زیادہ اہمیت و زیادہ حجم والے عہدوں پر سخت کنٹرول لگائے جائیں۔ اس ہفتے تین کام ضرور کریں: کسی بھی حتمی بھرتی کے فیصلے سے جڑے ٹیسٹ پر شناخت کا تسلسل (آئی ڈی اور سیلفی کا مطابقت) نافذ کریں، خودکار ڈیٹا برقراری کو حذف کے نوشتہ جات کے ساتھ فعال کریں، اور یہ یقینی بنائیں کہ ہر نشاندہی شدہ سیشن کا انسانی جائزہ لیا جائے، اس سے پہلے کہ وہ کسی امیدوار پر اثر ڈالے۔
مختصراً:
- زیادہ حجم والے عہدوں کے لیے کم اہمیت کے جائزوں میں کم سے کم شناختی جانچ اور خودکار نشاندہی پر انحصار کریں، جبکہ زیادہ اہمیت والے عہدوں میں مکمل شناختی تصدیق اور انسانی جائزہ ضروری ہے۔
- نگاہ کی ٹریکنگ، آڈیو تجزیہ، اور ڈیوائس فنگرپرنٹنگ جیسے متعدد اشاروں کو یکجا کرنے سے پرتوں والی سیکیورٹی بنتی ہے جسے دھوکہ دینا مشکل ہوتا ہے اور جائزے کے لیے قابلِ وضاحت ثبوت فراہم ہوتے ہیں۔
- گھومنے والے سوالات، منظر نامے پر مبنی مسائل، اور وقت پر مبنی مراحل سے ٹیسٹ ڈیزائن کرنے سے دھوکہ دہی کے اوزاروں اور جوابات کی شیئرنگ کی تاثیر کم ہو جاتی ہے۔
- امیدوار کا ڈیٹا سیکیورٹی خطرات کو کم سے کم کرنے کے لیے سخت انکرپشن، رسائی نوشتہ جات، اور خودکار حذف کے ساتھ 12 سے 24 ماہ تک محفوظ رکھا جانا چاہیے۔
- درجہ بند کنٹرول اور جائزہ شروع کرنے سے پہلے امیدوار کے ساتھ واضح رابطہ محفوظ گروہوں پر منفی اثرات کو روکنے اور مناسب سیکیورٹی پیمانہ یقینی بنانے میں مدد کرتا ہے۔
فہرستِ مضامین
- جائزہ سیکیورٹی کے بہترین طریقے کیا ہیں؟
- جائزے کے خطرے کو درجہ بند کیسے کریں؟
- شناخت اور نگرانی کے کون سے کنٹرول واقعی کام کرتے ہیں؟
- دھوکہ دہی کے خلاف مزاحم ٹیسٹ کیسے ڈیزائن کریں؟
- امیدوار کا جائزہ ڈیٹا کتنے عرصے تک رکھنا چاہیے؟
- وینڈر اور رسائی کنٹرول کے کون سے تقاضے ہونے چاہئیں؟
- بڑے پیمانے پر دھوکہ دہی کی نگرانی کیسے کریں؟
- نئے سیکیورٹی کنٹرول کیسے نافذ کریں؟
- یہ زیادہ تر سیکیورٹی چیک لسٹس سے زیادہ اہم کیوں ہے؟
- Talent Approved کے ساتھ ان سیکیورٹی طریقوں کو عملی جامہ پہنائیں
- ماخذ
- اکثر پوچھے جانے والے سوالات
جائزہ سیکیورٹی کے بہترین طریقے کیا ہیں؟
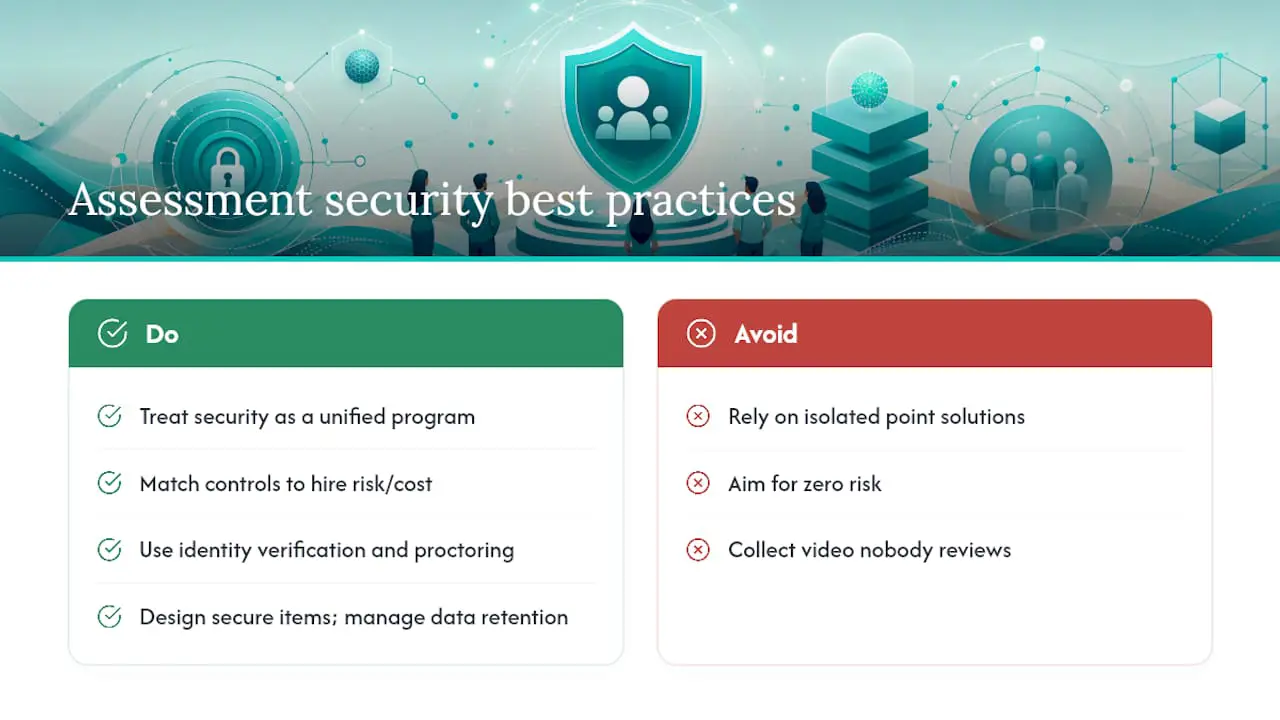
جائزہ سیکیورٹی کے بہترین طریقے وہ مخصوص کنٹرول ہیں جو HR ٹیمیں اور بھرتی مینیجر آن لائن مہارت کے ٹیسٹوں کی دیانت داری اور اس عمل کے دوران امیدوار کے ڈیٹا کی رازداری کے تحفظ کے لیے استعمال کرتے ہیں۔ اس میں شناختی تصدیق، نگرانی، آئٹم ڈیزائن، ڈیٹا برقراری، وینڈر کی جانچ، اور نشاندہی شدہ سیشنوں کا جائزہ شامل ہے۔ یہ شعبہ ٹیسٹ سیکیورٹی کے بہترین طریقوں اور ڈیٹا تحفظ کی حکمت عملیوں کے سنگم پر واقع ہے، اور اسے ایک متحد پروگرام کے طور پر دیکھنا، نہ کہ الگ الگ حل کے پیوند کے طور پر، وہی چیز ہے جو دھوکہ دہی پکڑنے والی ٹیموں کو صرف ویڈیو جمع کرنے والی ٹیموں سے الگ کرتی ہے جسے کوئی دیکھتا بھی نہیں۔
مقصد صفر خطرہ نہیں ہے۔ مقصد یہ ہے کہ آپ کے کنٹرول کی لاگت کو غلط بھرتی کی لاگت سے ہم آہنگ کیا جائے۔
جائزے کے خطرے کو درجہ بند کیسے کریں؟
ہر عہدہ سرکاری شناختی جانچ اور ویب کیم نگرانی کا جواز نہیں رکھتا۔ ابتدائی سطح کے، زیادہ حجم والے عہدے (100 سے زیادہ درخواست دہندگان، کم انفرادی اہمیت) کی Tier 1 اسکریننگ میں ہلکی شناختی جانچ اور بنیادی براؤزر نگرانی کی ضرورت ہے۔ درمیانی سطح کے تکنیکی یا سیلز جائزے میں Tier 2 مضبوط شناختی تسلسل اور کثیر اشاروں پر مبنی نگرانی کا تقاضا کرتا ہے۔ Tier 3 میں حتمی دور کے، اعلیٰ اہمیت کے، یا زیادہ معاوضے والے عہدے شامل ہیں، جہاں غلط بھرتی یا تربیت یافتہ امیدوار کی لاگت اتنی زیادہ ہے کہ مکمل شناختی تصدیق، پرتوں والی نگرانی، اور ہر نشاندہی کا لازمی انسانی جائزہ قابل جواز ہو جاتا ہے۔
- Tier 1: ہلکی آئی ڈی جانچ، معیاری براؤزر لاک ڈاؤن، صرف خودکار نشاندہی
- Tier 2: آئی ڈی کے خلاف سیلفی مطابقت، سیشن ریکارڈنگ، رویے کا بنیادی موازنہ
- Tier 3: سرکاری آئی ڈی کے ساتھ لائیو سیلفی مطابقت، مکمل کثیر اشاروں والی نگرانی، رد کرنے سے پہلے 100% انسانی جائزہ
اپنے پروگرام کو مستقبل کے لیے محفوظ بنانے کا مطلب ہے ایسے ماڈیولر کنٹرول بنانا جنہیں آپ درجے کے حساب سے بڑھا یا گھٹا سکیں، نہ کہ جائزوں کو ہر بار نئے سرے سے بنائیں۔ پہلے اپنے Tier 3 عمل کو پائلٹ کریں، کیونکہ وہاں سیکیورٹی جائزہ رہنما اصول کی ناکامی سب سے زیادہ نقصان دہ ہوتی ہے، پھر ابتدائی نتائج کو اعلیٰ کارکردگی کی سیلز ٹیم بنانے کے Tier 1 اور 2 کو بہتر بنانے کے لیے استعمال کریں۔
شناخت اور نگرانی کے کون سے کنٹرول واقعی کام کرتے ہیں؟
شناختی تسلسل بنیاد ہے۔ ٹیسٹ کے آغاز میں ایک مختصر کیلیبریشن کلپ، اس کے بعد وقتاً فوقتاً سیلفی جانچ، دھوکہ دہی کا سب سے عام طریقہ پکڑ لیتی ہے: کہ اصل امیدوار کے لاگ ان ہونے کے بعد کوئی اور ٹیسٹ مکمل کرے۔ Tier 3 عہدوں کے لیے، اس کے ساتھ شروع میں سرکاری آئی ڈی اور لائیو سیلفی مطابقت بھی شامل کریں۔
کثیر اشاروں والی نگرانی کسی بھی واحد ڈیٹا سٹریم سے بہتر ہے۔ ویڈیو، آڈیو، اسکرین ٹیلی میٹری، اور کی اسٹروک پیٹرن کو امیدوار کی اپنی رویے کی بنیادی لائن کے ساتھ ملانے سے پرتوں والے سیکیورٹی اشارے بنتے ہیں جنہیں صرف ویب کیم فوٹیج سے دھوکہ دینا بہت مشکل ہوتا ہے، اور یہ قابلِ وضاحت ثبوت پیدا کرتے ہیں جن پر ایک جائزہ کار کسی مبہم "مشتبہ" ٹیگ کی بجائے عمل کر سکتا ہے۔
- Tier 3 ٹیسٹوں کے لیے لاک ڈاؤن براؤزر استعمال کریں؛ Tier 2 کے لیے ٹیب سوئچ اور کلپ بورڈ واقعات کو نشاندہی کریں (خودکار ناکام نہ کریں)
- مضبوط ترین اشارہ سیٹ کے لیے نگاہ ٹریکنگ، آڈیو بے ضابطگی کا پتہ لگانا، اور ڈیوائس فنگرپرنٹنگ کو یکجا کریں
- لانچ سے پہلے ہر نگرانی کے بہاؤ کو معاون ٹیکنالوجی جانچ سے گزاریں، ان امیدواروں کے لیے متبادل تصدیق کا راستہ بھی رکھیں جو معیاری ویب کیم جانچ استعمال نہیں کر سکتے
اہم مشورہ: لانچ کرنے سے پہلے اپنا نگرانی سیٹ اپ ایک اسکرین ریڈر اور کم بینڈوڈتھ کنکشن سے چلا کر دیکھیں۔ اگر آپ کی ٹیم ٹیسٹ آسانی سے مکمل نہیں کر سکتی، تو بہت سے امیدوار بھی نہیں کر پائیں گے، اور آپ غلط مثبت نشاندہیاں جمع کریں گے جن کا دھوکہ دہی سے کوئی تعلق نہیں۔
دھوکہ دہی کے خلاف مزاحم ٹیسٹ کیسے ڈیزائن کریں؟
اچھا ڈیزائن کسی بھی نگرانی اوزار سے زیادہ دھوکہ دہی روکتا ہے جو بعد میں لگایا جائے۔ چار اقدامات سب سے زیادہ اہمیت رکھتے ہیں:
- بڑے آئٹم بینکس کو گھمائیں اور سوالات کو اس وقت ریٹائر کریں جب تجزیات ظاہر کریں کہ وہ آن لائن پھیل رہے ہیں یا غیر معمولی تیز، غیر معمولی درست جوابات دے رہے ہیں۔
- منظر نامے پر مبنی، کثیر مرحلے کے مسائل بنائیں اپنے جائزے کے لیے منفرد ملکیتی سیاق و سباق کا استعمال کرتے ہوئے، جیسے ایک فرضی پروڈکٹ بریف یا ڈیٹا سیٹ، تاکہ AI اوزاروں یا فورمز سے لکھے ہوئے جوابات کام کرنا بند کر دیں۔
- ہر سوال پر وقت کی حد لگائیں جو حقیقت پسندانہ کام کی مدت سے جڑی ہو، جو اس بات کو محدود کرتی ہے کہ امیدوار بہاؤ توڑے بغیر سوال کے دوران کتنا آؤٹ سورس کر سکتا ہے۔
- ہم وقت اور غیر ہم وقت مراحل ملائیں، ایک وقت پر مبنی لائیو حصے کو ٹیک ہوم جزو کے ساتھ جوڑیں، تاکہ آپ یہ جانچ سکیں کہ آیا دونوں میں یکساں مہارت کی سطح نظر آتی ہے۔
یہیں پر جائزوں میں سرقہ پتہ لگانا اپنا کام کرتا ہے: جب آپ کا آئٹم بینک باقاعدگی سے گھومتا ہے تو امیدواروں کے درمیان یکساں جواب کی تاریں، یا معلوم عوامی ذرائع سے مطابقت رکھنے والے جوابات، پکڑنا بہت آسان ہو جاتا ہے، نہ کہ جب آپ دو سال تک ایک ہی مقررہ سوالات چلائیں۔ ایک امیدوار کی جانچ کی چیک لسٹ مختلف عہدوں میں ڈیزائن کو مستقل رکھنے میں مدد کرتی ہے جب آپ اسے وسعت دیں۔
امیدوار کا جائزہ ڈیٹا کتنے عرصے تک رکھنا چاہیے؟
جائزے کا ہر وہ ڈیٹا جو آپ رکھتے ہیں، اگر وہ لیک ہو جائے تو آپ اس کے ذمہ دار ہیں۔ ریکارڈ شدہ ویڈیو، نقول، اور بائیو میٹرک سے ملتے جلتے نمونے ایک بار سامنے آنے کے بعد عملاً ناقابلِ واپسی ہوتے ہیں، اس لیے کسی عہدے کے لیے واقعی ضروری چیزوں سے زیادہ کچھ بھی جمع کرنے سے گریز کرنا اختیاری احتیاط نہیں، بلکہ یہ بنیادی ڈیٹا تحفظ کی حکمت عملی ہے۔
- پہلے سے طے شدہ برقراری کی مدت مہینوں میں مقرر کریں، سالوں میں نہیں، بھرتی کے فیصلے کے سنگ میلوں سے جڑے خودکار حذف کے ساتھ
- حساس فیلڈز کو کالم کی سطح پر انکرپٹ کریں اور تمام ٹرانزٹ ڈیٹا کے لیے TLS 1.3 نافذ کریں
- جہاں آپ کا وینڈر اسے سپورٹ کرتا ہو وہاں صارف کے زیرِ انتظام انکرپشن کلیدوں کو ترجیح دیں
- ہر رسائی اور برآمد واقعے کو صارف، وقت کی مہر، IP پتہ، اور بیان کردہ وجہ کے ساتھ نوشتہ جات میں محفوظ کریں
دستاویز شدہ برقراری رہنمائی عام طور پر ناکام درخواست دہندگان کے لیے 12 سے 24 ماہ کی طرف اشارہ کرتی ہے، قابلِ تصدیق حذف نوشتہ جات کے ساتھ جو ویڈیو، نقول، اور بیک اپ کا احاطہ کریں، نہ صرف بنیادی ڈیٹا بیس کا۔ اگر آپ کا وینڈر مطالبے پر حذف نوشتہ جات فراہم نہیں کر سکتا، تو یہ آپ کے سیکیورٹی خطرے کی جانچ کے اقدامات میں ایک حقیقی خلاء ہے، نہ کہ کوئی معمولی کاغذی معاملہ۔
وینڈر اور رسائی کنٹرول کے کون سے تقاضے ہونے چاہئیں؟
جائزے کا مضبوط ڈیزائن کوئی معنی نہیں رکھتا اگر اس کے پیچھے کا پلیٹ فارم کمزور رسائی کنٹرول رکھتا ہو یا وینڈر کا کوئی سیکیورٹی ٹریک ریکارڈ نہ ہو۔ خریداری اور IT کو وہی بنیادی معیارات کی ضرورت ہونی چاہیے جو آپ کسی بھی ایسے نظام سے مانگیں جو حساس ڈیٹا کو ہینڈل کرے۔
- SOC 2 Type II یا ISO 27001 تصدیق، دستخط شدہ ڈیٹا پروسیسنگ معاہدہ، موجودہ ذیلی پروسیسرز کی فہرست، اور 24 سے 72 گھنٹے کے خلاف ورزی اطلاع SLAs کی تصدیق کریں
- SSO کو MFA کے ساتھ، کردار پر مبنی رسائی کنٹرول، اور کسی بھی انضمام کے لیے مختصر مدتی OAuth ٹوکن نافذ کریں، منسلک ایپس کا ہر سہ ماہی آڈٹ کریں
- اپنے واقعہ جواب منصوبے میں جائزہ پلیٹ فارم کو واضح طور پر شامل کریں، پتہ لگانے، روکنے، اور امیدوار کو مطلع کرنے کے لیے پلے بکس کے ساتھ
- بلک ڈیٹا برآمد کو منظوری کے ورک فلو کے پیچھے محدود کریں، بجائے اس کے کہ انہیں کسی بھی لاگ ان صارف کے لیے کھلا چھوڑیں
یہ تجریدی IT خدشات نہیں ہیں۔ مضبوط تصدیق اور مرکزی آڈٹ نوشتہ جات ہی وہ چیز ہے جو آپ کو کسی ریگولیٹر کے سوال یا امیدوار کی ڈیٹا درخواست کا ہفتوں کی بجائے گھنٹوں میں جواب دینے کی اجازت دیتی ہے۔
بڑے پیمانے پر دھوکہ دہی کی نگرانی کیسے کریں؟
ایک سالمیت ڈیش بورڈ جو وقت کے ساتھ نشاندہی کی شرح، نشاندہی کی قسم، اور حل کے نتائج کو ٹریک کرے، کہانیوں کو ثبوت میں بدل دیتا ہے۔ امیدواروں کے درمیان ایکساں جوابی پیٹرن، مبینہ طور پر غیر متعلق سیشنوں میں دوبارہ استعمال ہونے والے ڈیوائس فنگرپرنٹ، اور جواب کی رفتار جو کام کی مشکل سے مطابقت نہ رکھتی ہو، ان پر نظر رکھیں۔
- نشاندہی شدہ سیشنوں کی فیصد، نشاندہی کی قسم کی تفصیل، اور حل تک لگنے والا وقت ٹریک کریں
- ہر نشاندہی شدہ سیشن کو کسی بھی رد کرنے کے فیصلے سے پہلے انسانی فیصلے سے گزاریں
- امیدواروں کو ثبوت کے ساتھ نشاندہی پر اعتراض کرنے کا ایک منظم طریقہ فراہم کریں
AI سے تیار کردہ نشاندہیاں بہترین طور پر ٹریاج کا کام کرتی ہیں، جو کسی شخص کے وزن کرنے کے لیے قابلِ وضاحت ثبوت سامنے لاتی ہیں، نہ کہ خودکار رد کرنے کے انجن کے طور پر، جسے NIST کی ذمہ دار AI رہنمائی حقیقی لوگوں کو متاثر کرنے والے کسی بھی خودکار نظام کے لیے بنیادی ضرورت قرار دیتی ہے۔
اہم مشورہ: اپنے ڈیش بورڈ کی غلط مثبت شرح کا ماہانہ جائزہ لیں، نہ صرف نشاندہی کی تعداد کا۔ نشاندہی کی بڑھتی ہوئی شرح کے ساتھ حل کی مستحکم شرح عام طور پر اس بات کی نشاندہی کرتی ہے کہ آپ کے قوانین کو دوبارہ ترتیب دینے کی ضرورت ہے، نہ کہ یہ کہ دھوکہ دہی اچانک بڑھ گئی۔
نئے سیکیورٹی کنٹرول کیسے نافذ کریں؟
تنگ دائرے سے شروع کریں، واضح طور پر بتائیں، پھر وسعت دیں۔
- امیدواروں کو پہلے سے بتائیں کہ کیا جمع کیا جاتا ہے، کیوں، کتنے عرصے تک رکھا جاتا ہے، اور ٹیسٹ شروع ہونے سے پہلے سہولیات کیسے مانگیں۔
- سازوسامان کی چیک لسٹ اور مشق کا موقع فراہم کریں تاکہ تکنیکی مسائل مشکوک رویے سے غلطی سے نہ جڑیں۔
- پہلے عہدے یا خطے کے لحاظ سے پائلٹ کریں، وسیع پیمانے پر نافذ کرنے سے پہلے ترک کرنے کی شرح اور منفی اثر کے اعداد و شمار ٹریک کریں۔
- معاون ٹیکنالوجی کے ساتھ ہر نگرانی کے بہاؤ کی جانچ کریں اور ایک واضح سہولت کا راستہ شائع کریں۔
جیسے جیسے آپ وسعت دیں، گروہ کے لحاظ سے انتخاب کی شرح پر نظر رکھیں۔ اگر کسی محفوظ گروہ کی انتخاب کی شرح سب سے زیادہ گروہ کی شرح کے 80% سے کم ہو جائے، تو یہ منفی اثر کا اشارہ ہے جس کی تحقیق کنٹرول مزید نافذ کرنے سے پہلے ضروری ہے، اور پہلے سے قابلِ رسائی جانچ عام طور پر اس مسئلے کو مکمل طور پر روک دیتی ہے۔
یہ زیادہ تر سیکیورٹی چیک لسٹس سے زیادہ اہم کیوں ہے؟
زیادہ تر سیکیورٹی جائزہ رہنما اصول جو HR ٹیموں کو دیے جاتے ہیں ایسے لگتے ہیں جیسے وہ ڈیٹا سینٹر کے لیے لکھے گئے ہوں، نہ کہ بھرتی کے عمل کے لیے۔ وہ انکرپشن اور رسائی نوشتہ جات کی بات کرتے ہیں، اور اس حصے کو چھوڑ دیتے ہیں جہاں ایک پریشان امیدوار جو مشترکہ لیپ ٹاپ پر ہو نگرانی کا جھنڈا لگاتا ہے جسے کوئی انسان کبھی نہیں دیکھتا، اور خاموشی سے عمل سے باہر ہو جاتا ہے۔ یہ سیکیورٹی کی جیت نہیں ہے۔ یہ سیکیورٹی کا بیج لگائی گئی بھرتی کی ناکامی ہے۔
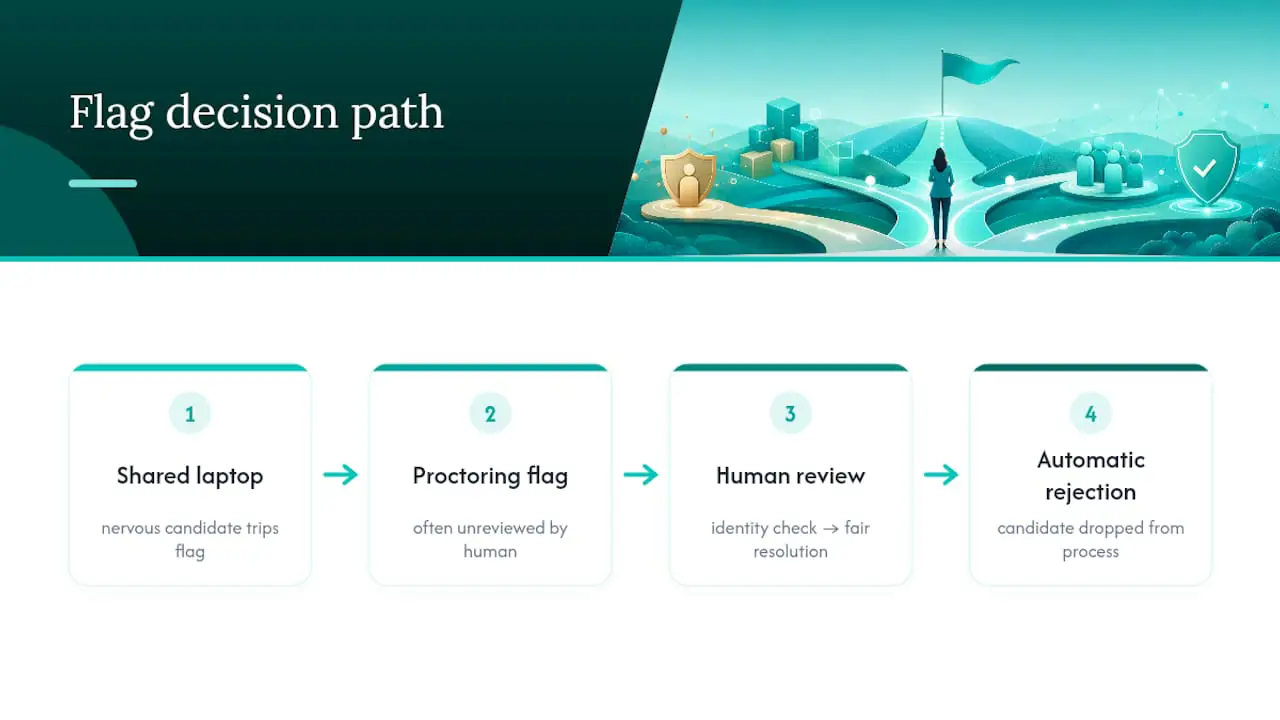
تکلیف دہ سچائی یہ ہے کہ زیادہ تر دھوکہ دہی پیچیدہ نہیں ہوتی۔ یہ کوئی ہوتا ہے جو دوست کے ساتھ اسکرین شیئر کر رہا ہو، یا کوئی تربیت یافتہ امیدوار جو دوسری مانیٹر سے پڑھ رہا ہو۔ قومی سطح کی دھوکہ دہی پکڑنے کے لیے بنائے گئے وسیع انسداد دھوکہ نظام اکثر اسے نظرانداز کر دیتے ہیں، جبکہ قانونی امیدواروں کے لیے رکاوٹیں بڑھاتے ہیں جن کا انٹرنیٹ کمزور ہو یا انہیں اسکرین ریڈر کی ضرورت ہو۔ حل زیادہ نگرانی نہیں ہے۔ حل ہے بہتر ڈیزائن کیے گئے سوالات، اہم لمحات پر سخت شناختی تسلسل، اور ایک انسان جو کسی کو رد کرنے سے پہلے اصل میں جھنڈے کو دیکھے۔
Talent Approved میں Magic Create سے جائزے بنانا، ملازمت کی تفصیل سے منٹوں میں عہدے کے لیے مخصوص ٹیسٹ تیار کرنا، ایک مفید نظم و ضبط مجبور کرتا ہے: جب ٹیسٹ خود اچھی طرح ڈیزائن کیا ہو اور حقیقی کام کے کاموں سے جڑا ہو، تو دھوکہ دہی پکڑنے کے لیے آپ کو بہت کم نگرانی کی ضرورت ہوتی ہے، کیونکہ پہلی جگہ عام، گوگل قابل مواد ہی کم ہوتا ہے جس سے دھوکہ دیا جائے۔
— Jimmie
Talent Approved کے ساتھ ان سیکیورٹی طریقوں کو عملی جامہ پہنائیں
اس گائیڈ میں بیان کردہ ہر کنٹرول، درجہ بند شناختی جانچ، پرتوں والی نگرانی، آڈٹ نوشتہ جات کے ساتھ برقراری کے قوانین، براہِ راست اس سے مطابقت رکھتے ہیں جس طرح Talent Approved جیسے پلیٹ فارم بنائے گئے ہیں۔ کچھ پلیٹ فارم ایسے اوزار پیش کرتے ہیں جو منٹوں میں ملازمت کی تفصیل سے عہدے کے لیے مخصوص جائزے تیار کرتے ہیں، جو نگرانی کے بارے میں سوچنے سے پہلے ہی عام، آسانی سے تلاش کیے جانے والے سوالات کو کم کر دیتے ہیں۔ مشمولہ انسداد دھوکہ اوزار جن میں اسکرین اور ویب کیم نگرانی، سیشن ریپلے، اور AI سے تیار کردہ خلاصے شامل ہیں، جائزہ کاروں کو خام ویڈیو فائل کی بجائے شروع سے آخر تک دیکھنے کے لیے قابلِ وضاحت ثبوت دے سکتے ہیں۔
کوئی سبسکرپشن کا عہد نہیں ہے۔ کچھ جائزہ پلیٹ فارم فی مکمل امیدوار فیس کے ساتھ pay-as-you-go ماڈل پر چلتے ہیں، جو آپ کو کنٹرول مزید نافذ کرنے سے پہلے ایک اعلیٰ اہمیت کے عہدے پر پائلٹ کرنے کی اجازت دیتا ہے۔ اگر آپ اسے اپنی اگلی Tier 3 بھرتی پر آزمانے کے لیے تیار ہیں، تو قیمت اور مہارت کے جائزے دیکھیں اور اس مہینے ایک عہدے سے شروع کریں۔
ماخذ
- GDPR ڈیٹا برقراری رہنمائی
- دھوکہ دہی کے اوزاروں کی اگلی لہر کے لیے اپنے جائزہ پلیٹ فارم کو مستقبل کے لیے محفوظ بنانا
- اپنے بھرتی کے ڈیٹا کی حفاظت: ATS سیکیورٹی چیک لسٹ
اکثر پوچھے جانے والے سوالات
جائزہ سیکیورٹی میں پہلا قدم کیا ہے؟
اپنے جائزوں کو خطرے کے لحاظ سے درجہ بند کرکے شروع کریں، پھر شناختی تصدیق اور نگرانی کی شدت لگائیں جو ہر درجے سے مطابقت رکھتی ہو، نہ کہ ہر عہدے کے لیے ایک معیار استعمال کریں۔
امیدوار کی ویڈیو کتنے عرصے تک رکھنی چاہیے؟
عام طریقہ ناکام درخواست دہندگان کے لیے 12 سے 24 ماہ کی برقراری مقرر کرتا ہے، خودکار حذف اور قابلِ تصدیق حذف نوشتہ جات کے ساتھ جو ویڈیو، نقول، اور بیک اپ کا احاطہ کریں۔
کیا Talent Approved میں انسداد دھوکہ اوزار شامل ہیں؟
ہاں۔ Talent Approved میں مشمولہ انسداد دھوکہ میکانزم شامل ہیں جن میں اسکرین اور ویب کیم نگرانی، سیشن ریپلے، اور نشاندہی شدہ سیشنوں کے انسانی جائزے کو سپورٹ کرنے کے لیے AI سے تیار کردہ خلاصے شامل ہیں۔
کیا AI کو خودکار طور پر دھوکہ دہی کی نشاندہی کرنی چاہیے؟
نہیں۔ AI سے تیار کردہ نشاندہیاں ایک ٹریاج پرت کے طور پر کام کرنی چاہئیں جو قابلِ وضاحت ثبوت سامنے لائے، جبکہ ایک انسانی جائزہ کار امیدوار کو متاثر کرنے والے کسی بھی فیصلے پر حتمی فیصلہ کرے۔
Talent Approved کی قیمت کتنی ہے؟
Talent Approved اپنے قیمت کے صفحے پر درج کے مطابق pay-as-you-go ماڈل استعمال کرتا ہے، فی امیدوار جو جائزہ مکمل کرے $5 فیس لیتا ہے، بغیر کسی سبسکرپشن کے۔