
Dai Priorità alla Sicurezza degli Assessment ad Alto Impatto per le HR: Inizia dal Tier 3
Non tutti i test di competenze comportano lo stesso rischio, quindi l'approccio più intelligente è un programma a livelli di rischio: applicare controlli leggeri ai criteri di selezione a bassa rilevanza e controlli intensivi ai ruoli ad alto rischio e ad alto volume. Tre cose da fare questa settimana: applicare la continuità dell'identità (corrispondenza tra documento d'identità e selfie) a qualsiasi test collegato a una decisione finale di assunzione, attivare la conservazione automatizzata dei dati con log di cancellazione e assicurarsi che ogni sessione segnalata venga esaminata da un essere umano prima di influire su un candidato.
TL;DR:
- Le valutazioni a bassa rilevanza per ruoli ad alto volume dovrebbero basarsi su controlli di identità minimi e segnalazione automatizzata, mentre i ruoli ad alto rischio richiedono una verifica completa dell'identità e una revisione umana.
- La combinazione di più segnali come il tracciamento dello sguardo, l'analisi audio e il fingerprinting del dispositivo crea una sicurezza a più livelli, più difficile da aggirare e in grado di fornire prove comprensibili per la revisione.
- Progettare i test con domande a rotazione, problemi basati su scenari e fasi temporizzate riduce l'efficacia degli strumenti di imbroglio e della condivisione delle risposte.
- I dati dei candidati devono essere conservati per 12-24 mesi con crittografia rigorosa, log di accesso e cancellazione automatica per ridurre al minimo i rischi di sicurezza.
- L'utilizzo di controlli a livelli e una comunicazione chiara ai candidati prima del lancio della valutazione aiuta a prevenire impatti negativi sui gruppi protetti e garantisce un'adeguata scalabilità della sicurezza.
Indice dei Contenuti
- Cosa Sono le Best Practice di Sicurezza nella Valutazione?
- Come Suddividere il Rischio della Valutazione in Livelli?
- Quali Controlli di Identità e Sorveglianza Funzionano Davvero?
- Come Progettare Test Resistenti all'Imbroglio?
- Per Quanto Tempo Conservare i Dati di Valutazione dei Candidati?
- Quali Controlli sui Fornitori e sugli Accessi Dovresti Richiedere?
- Come Monitorare l'Imbroglio su Larga Scala?
- Come Implementare i Nuovi Controlli di Sicurezza?
- Perché Questo È Più Importante di Quanto la Maggior Parte delle Checklist di Sicurezza Ammetta
- Metti in Pratica Queste Misure di Sicurezza con Talent Approved
- Fonti
- FAQ
Cosa Sono le Best Practice di Sicurezza nella Valutazione?
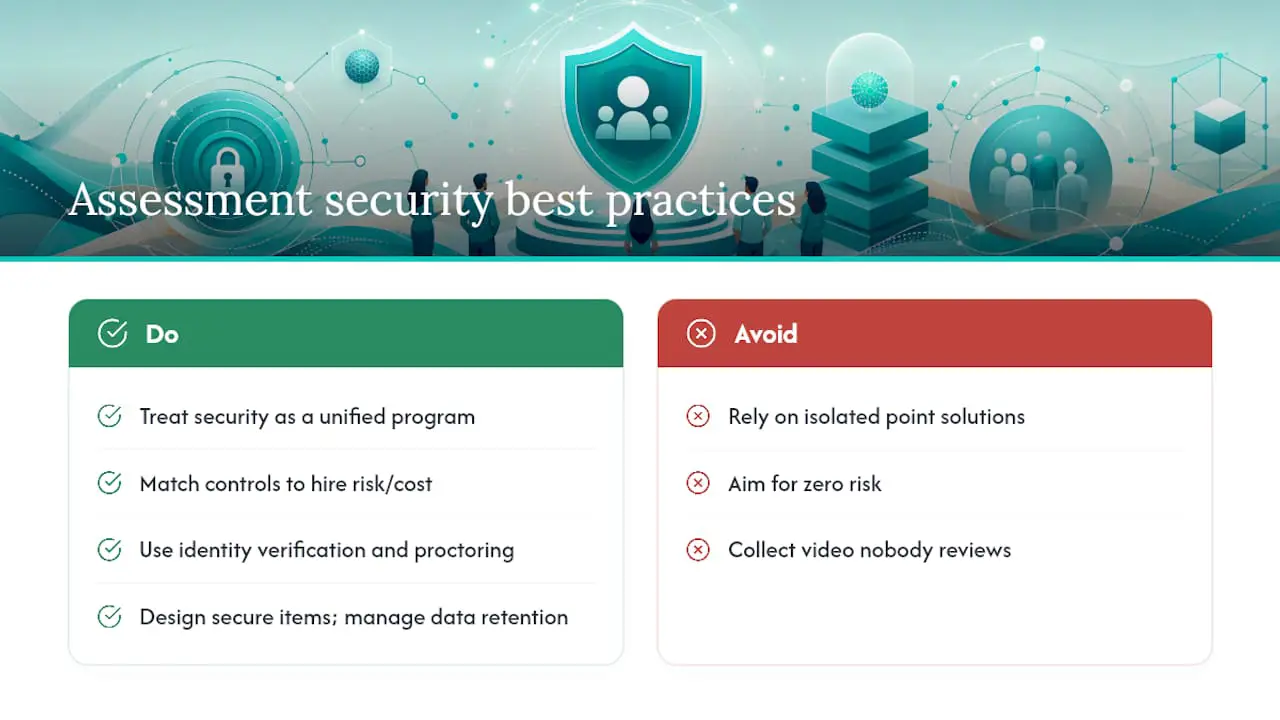
Le best practice di sicurezza nella valutazione sono i controlli specifici che i team HR e i responsabili delle assunzioni utilizzano per proteggere l'integrità dei test di competenze online e la privacy dei dati dei candidati durante tale processo. Ciò comprende la verifica dell'identità, la sorveglianza, la progettazione degli elementi del test, la conservazione dei dati, la valutazione dei fornitori e le modalità di revisione delle sessioni segnalate. La disciplina si colloca all'intersezione tra le best practice di sicurezza dei test e le strategie di protezione dei dati, e trattarla come un programma unificato, piuttosto che come un insieme disorganizzato di soluzioni puntuali, è ciò che distingue i team capaci di individuare i comportamenti scorretti da quelli che si limitano a raccogliere video che nessuno guarda.
L'obiettivo non è il rischio zero. È far corrispondere il costo dei controlli al costo di un'assunzione sbagliata.
Come Suddividere il Rischio della Valutazione in Livelli?
Non tutti i ruoli giustificano i controlli del documento d'identità governativo e il monitoraggio tramite webcam. Una selezione di Livello 1 per un ruolo entry-level ad alto volume (100+ candidati, bassa rilevanza individuale) richiede controlli di identità leggeri e un monitoraggio di base del browser. Una valutazione tecnica o commerciale di Livello 2 per ruoli intermedi richiede una maggiore continuità dell'identità e una sorveglianza multi-segnale. Il Livello 3 riguarda i ruoli del turno finale, ad alto rischio o altamente retribuiti, dove il costo di un'assunzione sbagliata o di un candidato preparato da altri è abbastanza elevato da giustificare la verifica completa dell'identità, la sorveglianza a più livelli e la revisione umana obbligatoria di ogni segnalazione.
- Livello 1: controllo dell'identità leggero, blocco standard del browser, solo segnalazione automatizzata
- Livello 2: corrispondenza del selfie con il documento d'identità, registrazione della sessione, confronto con il comportamento di riferimento
- Livello 3: documento d'identità governativo più corrispondenza del selfie in tempo reale, sorveglianza multi-segnale completa, revisione umana al 100% prima del rifiuto
Rendere il programma a prova di futuro significa creare controlli modulari che possano essere aumentati o ridotti per livello, anziché dover ricostruire le valutazioni da zero. Avvia prima il processo di Livello 3, poiché è lì che un fallimento nelle linee guida della valutazione della sicurezza causa i danni maggiori, poi utilizza i risultati iniziali per calibrare la costruzione di un team di vendita ad alte prestazioni nei Livelli 1 e 2.
Quali Controlli di Identità e Sorveglianza Funzionano Davvero?
La continuità dell'identità è il fondamento. Un breve clip di calibrazione all'inizio di un test, seguito da controlli periodici del selfie, individua il pattern di imbroglio più comune: qualcun altro che completa il test dopo che il candidato reale ha effettuato l'accesso. Per i ruoli di Livello 3, affianca a ciò un documento d'identità governativo più una corrispondenza del selfie in tempo reale all'inizio.
La sorveglianza multi-segnale supera qualsiasi singolo flusso di dati. La combinazione di video, audio, telemetria dello schermo e pattern di battitura rispetto al comportamento di riferimento del candidato produce segnali di sicurezza a più livelli molto più difficili da falsificare rispetto alle sole riprese webcam, e generano prove comprensibili su cui un revisore può effettivamente intervenire, invece di un generico tag "sospetto".
- Usa browser con blocco per i test di Livello 3; segnala (senza rifiuto automatico) i cambi di scheda e gli eventi degli appunti per il Livello 2
- Combina il tracciamento dello sguardo, il rilevamento di anomalie audio e il fingerprinting del dispositivo per ottenere il set di segnali più efficace
- Sottoponi ogni flusso di sorveglianza a test con tecnologie assistive prima del lancio, con un percorso di verifica alternativo per i candidati che non possono utilizzare i controlli standard tramite webcam
Consiglio Professionale: Prima di lanciare la configurazione di sorveglianza, testala con uno screen reader e una connessione a bassa larghezza di banda. Se il tuo team non riesce a completare il test senza problemi, molti candidati non ci riusciranno nemmeno, e accumulerai segnalazioni di falsi positivi che non hanno nulla a che fare con l'imbroglio.
Come Progettare Test Resistenti all'Imbroglio?
Una buona progettazione fa più per fermare l'imbroglio di qualsiasi strumento di monitoraggio aggiunto in seguito. Quattro mosse contano di più:
- Ruota grandi banche di elementi e ritira le domande non appena le analisi mostrano che circolano online o generano risposte insolitamente veloci e insolitamente corrette.
- Crea problemi basati su scenari a più fasi utilizzando un contesto proprietario, come un brief di prodotto fittizio o un set di dati unico per la tua valutazione, in modo che le risposte preconfezionate provenienti da strumenti IA o forum smettano di funzionare.
- Applica timer per ogni domanda legati alla durata realistica del compito, il che limita quanto un candidato può esternalizzare a metà domanda senza interrompere il flusso.
- Mescola fasi sincrone e asincrone, abbinando un segmento live temporizzato a un componente da completare a casa, così puoi verificare se lo stesso livello di competenza emerge in entrambe.
È qui che il rilevamento del plagio nelle valutazioni dà il meglio di sé: stringhe di risposta identiche tra candidati, o risposte che corrispondono a fonti pubbliche note, sono molto più facili da individuare quando la banca degli elementi ruota regolarmente invece di far girare lo stesso set di domande fisso per due anni consecutivi. Una checklist di valutazione del candidato aiuta a mantenere la progettazione coerente tra i ruoli man mano che si scala.
Per Quanto Tempo Conservare i Dati di Valutazione dei Candidati?
Ogni dato di valutazione che conservi è un dato di cui sei responsabile in caso di violazione. Video registrati, trascrizioni e artefatti biometrici correlati sono di fatto irreversibili una volta esposti, quindi ridurre al minimo la raccolta di tutto ciò che va oltre quanto effettivamente richiesto da un ruolo non è una precauzione facoltativa, ma una strategia di protezione dei dati di base.
- Imposta finestre di conservazione predefinite in mesi, non in anni, con cancellazione automatica legata alle tappe delle decisioni di assunzione
- Cifra i campi sensibili a livello di colonna e applica TLS 1.3 per tutti i dati in transito
- Preferisci le chiavi di crittografia gestite dal cliente dove il tuo fornitore le supporta
- Registra ogni evento di accesso ed esportazione con utente, timestamp, indirizzo IP e motivo dichiarato
Le linee guida documentate sulla conservazione indicano comunemente da 12 a 24 mesi per i candidati non selezionati, con log di cancellazione verificabili che coprono video, trascrizioni e backup, non solo il database primario. Se il tuo fornitore non riesce a produrre un log di cancellazione su richiesta, questa è una vera lacuna nelle misure di valutazione del rischio di sicurezza, non un problema burocratico secondario.
Quali Controlli sui Fornitori e sugli Accessi Dovresti Richiedere?
Una solida progettazione della valutazione non vale nulla se la piattaforma che la supporta ha controlli di accesso deboli o un fornitore senza una comprovata esperienza in materia di sicurezza. Gli acquisti e l'IT dovrebbero richiedere lo stesso standard di base che esigerebbero da qualsiasi sistema che gestisce dati sensibili.
- Verifica l'attestazione SOC 2 Type II o ISO 27001, un accordo di trattamento dei dati firmato, un elenco aggiornato dei sub-responsabili e SLA di notifica delle violazioni da 24 a 72 ore
- Applica SSO con MFA, controllo degli accessi basato sui ruoli e token OAuth di breve durata per qualsiasi integrazione, verificando trimestralmente le app collegate
- Aggiungi la piattaforma di valutazione esplicitamente al tuo piano di risposta agli incidenti, con procedure operative per il rilevamento, il contenimento e la notifica ai candidati
- Limita le esportazioni di dati in blocco a un flusso di approvazione anziché lasciarle aperte a qualsiasi utente connesso
Non si tratta di preoccupazioni IT astratte. L'autenticazione rafforzata e il logging centralizzato degli accessi sono ciò che ti permette di rispondere alla domanda di un'autorità di regolamentazione o alla richiesta di dati di un candidato in ore, non in settimane.
Come Monitorare l'Imbroglio su Larga Scala?
Una dashboard di integrità che traccia il tasso di segnalazione, il tipo di segnalazione e l'esito della risoluzione nel tempo trasforma l'aneddoto in prova. Tieni d'occhio i pattern di risposta identici tra candidati, i fingerprint dei dispositivi riutilizzati in sessioni apparentemente non correlate e le velocità di risposta che non corrispondono alla difficoltà del compito.
- Monitora la percentuale di sessioni segnalate, la suddivisione per tipo di segnalazione e il tempo di risoluzione
- Indirizza ogni sessione segnalata attraverso la valutazione umana prima di qualsiasi decisione di rifiuto
- Fornisci ai candidati un metodo strutturato per contestare una segnalazione con prove
Le segnalazioni generate dall'IA funzionano meglio come strumento di triage, facendo emergere prove comprensibili che una persona possa esaminare, non come motore di rifiuto automatico, che le linee guida di NIST sull'IA responsabile trattano come requisito di base per qualsiasi sistema automatizzato che influisce su persone reali.
Consiglio Professionale: Esamina il tasso di falsi positivi della dashboard mensilmente, non solo il conteggio delle segnalazioni. Un tasso di segnalazione in aumento con un tasso di risoluzione stabile di solito significa che le tue regole necessitano di una ritaratura, non che l'imbroglio sia improvvisamente aumentato.
Come Implementare i Nuovi Controlli di Sicurezza?
Inizia in modo limitato, comunica chiaramente, poi scala.
- Informa i candidati in anticipo su cosa viene raccolto, perché, per quanto tempo viene conservato e come richiedere adattamenti prima dell'inizio del test.
- Fornisci checklist delle attrezzature e una prova pratica in modo che i problemi tecnici non vengano scambiati per comportamenti sospetti.
- Avvia un pilota per ruolo o regione, monitorando i tassi di abbandono e le metriche di impatto negativo prima di un'implementazione più ampia.
- Testa ogni flusso di sorveglianza con tecnologie assistive e pubblica un chiaro percorso di adattamento.
Osserva i tassi di selezione per gruppo man mano che si scala. Se il tasso di selezione di un gruppo protetto scende al di sotto dell'80% del tasso del gruppo più alto, questo è un segnale di impatto negativo che vale la pena indagare prima di estendere ulteriormente i controlli, e i test di accessibilità preventivi di solito prevengono del tutto questo problema.
Perché Questo È Più Importante di Quanto la Maggior Parte delle Checklist di Sicurezza Ammetta
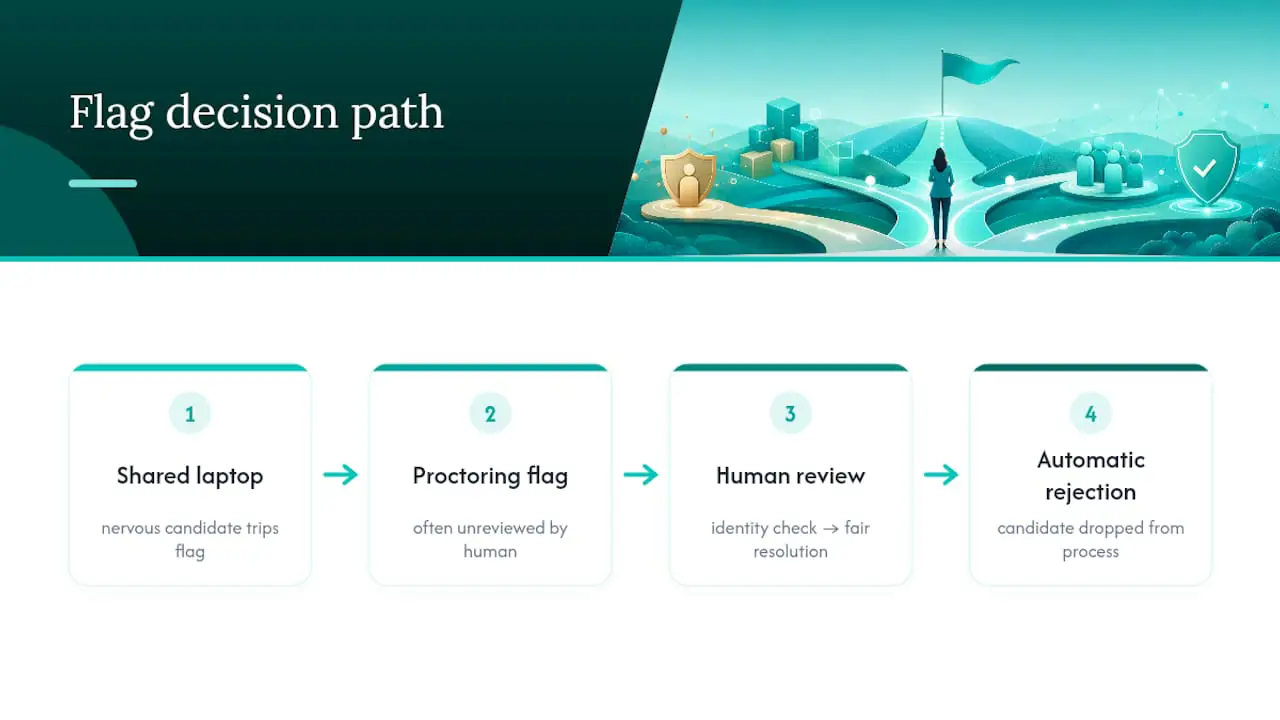
La maggior parte delle linee guida di valutazione della sicurezza che i team HR ricevono sembrano scritte per un data center, non per una pipeline di assunzioni. Parlano di crittografia e log di accesso, e saltano la parte in cui un candidato nervoso su un laptop condiviso fa scattare una segnalazione di sorveglianza che non viene mai esaminata da un essere umano, e viene silenziosamente escluso dal processo. Non è un successo in termini di sicurezza. È un fallimento nell'assunzione che indossa un distintivo di sicurezza.
La scomoda verità è che la maggior parte degli imbrogli non è sofisticata. È qualcuno che condivide uno schermo con un amico, o un candidato preparato da altri che legge da un secondo monitor. I sistemi anti-imbroglio elaborati costruiti per stanare frodi a livello di stato-nazione spesso mancano questo obiettivo, aggiungendo al contempo ostacoli per i candidati legittimi che hanno semplicemente una connessione internet scadente o hanno bisogno di uno screen reader. La soluzione non è più monitoraggio. Sono domande meglio progettate, una continuità dell'identità più rigorosa nei momenti che contano e un essere umano che esamina effettivamente la segnalazione prima che qualcuno venga rifiutato.
Creare valutazioni con Magic Create su Talent Approved, generando test specifici per ruolo a partire da una descrizione del lavoro in pochi minuti, impone una disciplina utile: quando il test stesso è ben progettato e collegato a compiti lavorativi reali, hai bisogno di molto meno monitoraggio per individuare le frodi, perché c'è meno contenuto generico e ricercabile su Google con cui imbrogliare in primo luogo.
— Jimmie
Metti in Pratica Queste Misure di Sicurezza con Talent Approved
Ogni controllo descritto in questa guida, dai controlli di identità a livelli alla sorveglianza stratificata, fino alle regole di conservazione con log di verifica, corrisponde direttamente al modo in cui sono costruite piattaforme come Talent Approved. Alcune piattaforme offrono strumenti che generano valutazioni specifiche per ruolo a partire da una descrizione del lavoro in pochi minuti, il che riduce le domande generiche e facilmente ricercabili ancora prima di pensare alla sorveglianza. Gli strumenti anti-imbroglio integrati che includono il monitoraggio dello schermo e della webcam, i replay delle sessioni e i riepiloghi generati dall'IA possono fornire ai revisori prove comprensibili invece di un file video grezzo da guardare dall'inizio alla fine.
Non c'è nessun abbonamento a cui impegnarsi. Alcune piattaforme di valutazione funzionano con un modello pay-as-you-go con una tariffa per candidato completato, consentendo di avviare un pilota su un singolo ruolo ad alto rischio prima di estendere ulteriormente i controlli. Se sei pronto a testarlo nella tua prossima assunzione di Livello 3, consulta prezzi e valutazioni delle competenze e inizia con un ruolo questo mese.
Fonti
- Linee guida GDPR sulla conservazione dei dati
- Future‑Proofing Your Assessment Platform for the Next Wave of Cheating Tools
- Protecting your hiring data: ATS security checklist
FAQ
Qual È il Primo Passo nella Sicurezza della Valutazione?
Inizia suddividendo le valutazioni per rischio in livelli, poi applica la verifica dell'identità e l'intensità della sorveglianza appropriate a ciascun livello, anziché usare uno standard unico per tutti i ruoli.
Per Quanto Tempo Conservare i Video dei Candidati?
La pratica comune stabilisce una conservazione da 12 a 24 mesi per i candidati non selezionati, con cancellazione automatizzata e un log di cancellazione verificabile che copra video, trascrizioni e backup.
Talent Approved Include Strumenti Anti-Imbroglio?
Sì. Talent Approved include meccanismi anti-imbroglio integrati con monitoraggio dello schermo e della webcam, replay delle sessioni e riepiloghi generati dall'IA per supportare la revisione umana delle sessioni segnalate.
Dovrebbe l'IA Segnalare Automaticamente l'Imbroglio?
No. Le segnalazioni generate dall'IA dovrebbero fungere da livello di triage che fa emergere prove comprensibili, con un revisore umano che prende la decisione finale su qualsiasi decisione che riguardi un candidato.
Quanto Costa Talent Approved?
Talent Approved utilizza un modello pay-as-you-go a 5 $ per candidato che completa una valutazione, senza abbonamento richiesto, come indicato nella sua pagina dei prezzi.