
Prioriter høyeffekt vurderingssikkerhet for HR: Start med Nivå 3
Ikke alle ferdighetstester innebærer samme risiko, og den smarteste tilnærmingen er et risikobasert program: bruk enkle kontroller på lavrisikoscreener og grundigere kontroller på høyrisiko- og høyvolumroller. Tre ting du bør gjøre denne uken: håndhev identitetskontinuitet (ID pluss selfie-match) på alle tester knyttet til en endelig ansettelsesavgjørelse, aktiver automatisert datalagring med slettingslogger, og sørg for at alle flaggede sesjoner gjennomgås av et menneske før de påvirker en kandidat.
TL;DR:
- Lavrisikoevalueringer for høyvolumroller bør basere seg på minimale identitetskontroller og automatisert flagging, mens høyrisikroller krever full identitetsverifisering og menneskelig gjennomgang.
- Å kombinere flere signaler som blikksporingm lydanalyse og enhetsfingeravtrykk skaper lagdelt sikkerhet som er vanskeligere å forfalske og gir forklarlig bevis til bruk ved gjennomgang.
- Å designe tester med roterende spørsmål, scenariobaserte problemer og tidsbegrensede steg reduserer effektiviteten av juks-verktøy og deling av svar.
- Kandidatdata bør lagres i 12 til 24 måneder med streng kryptering, tilgangslogger og automatisk sletting for å minimere sikkerhetsrisiko.
- Å bruke nivåbaserte kontroller og tydelig kommunikasjon med kandidatene før utrulling av evalueringer bidrar til å forhindre uheldige konsekvenser for beskyttede grupper og sikrer riktig sikkerhetsskala.
Innholdsfortegnelse
- Hva er beste praksis for evalueringssikkerhet?
- Hvordan bør du nivåinndele evalueringsrisiko?
- Hvilke identitets- og proctoring-kontroller fungerer egentlig?
- Hvordan designer du tester som motstår juks?
- Hvor lenge bør du oppbevare kandidatens evalueringsdata?
- Hvilke leverandør- og tilgangskontroller bør du kreve?
- Hvordan overvåker du for juks i stor skala?
- Hvordan bør du rulle ut nye sikkerhetskontroller?
- Hvorfor dette betyr mer enn de fleste sikkerhetslister innrømmer
- Sett disse sikkerhetspraksisene i arbeid med Talent Approved
- Kilder
- Ofte stilte spørsmål
Hva er beste praksis for evalueringssikkerhet?
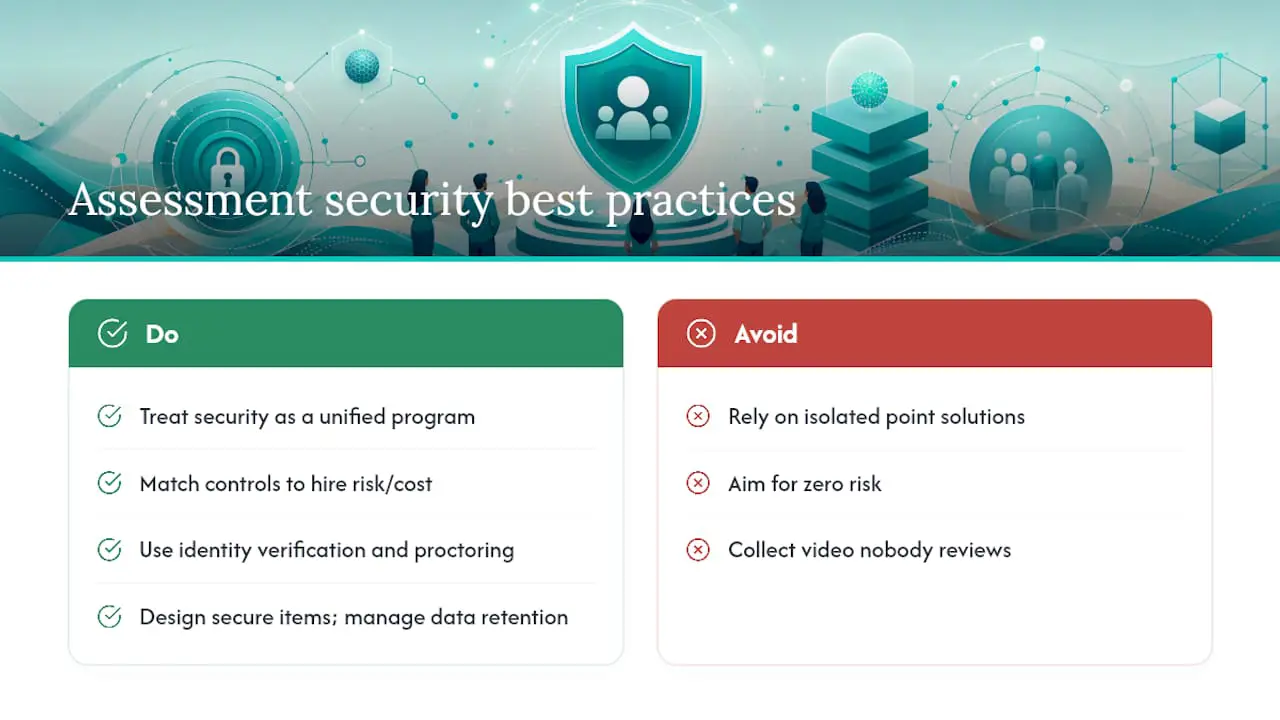
Beste praksis for evalueringssikkerhet er de spesifikke kontrollene HR-team og rekrutteringsansvarlige bruker for å beskytte integriteten til nettbaserte ferdighetstester og personvernet til kandidatdata i denne prosessen. Dette dekker identitetsverifisering, proctoring, oppgavedesign, datalagring, leverandørvurdering og hvordan flaggede sesjoner gjennomgås. Fagfeltet befinner seg i skjæringspunktet mellom beste praksis for testsikkerhet og databeskyttelsesstrategier, og å behandle det som ett samlet program – fremfor en lappeteppeløsning – er det som skiller team som avdekker juks fra team som bare samler inn videoer ingen ser på.
Målet er ikke null risiko. Det er å matche kostnaden for kontrollene dine med kostnaden for å gjøre en feil ansettelse.
Hvordan bør du nivåinndele evalueringsrisiko?
Ikke alle roller rettferdiggjør statlig ID-kontroll og webkameraovervåking. En Nivå 1-screening for en inngangsnivå-, høyvolumrolle (100+ søkere, lave individuelle innsatser) trenger enkle identitetskontroller og grunnleggende nettleserovervåking. En Nivå 2-evaluering på mellomnivå for tekniske eller salgsroller krever sterkere identitetskontinuitet og multisignal-proctoring. Nivå 3 dekker finalerunder, høyrisiko- eller høyt kompenserte roller, der kostnaden ved en feil ansettelse eller en forberedt kandidat er høy nok til å rettferdiggjøre full identitetsverifisering, lagdelt proctoring og obligatorisk menneskelig gjennomgang av hvert flagg.
- Nivå 1: enkel ID-kontroll, standard nettleserlåsing, kun automatisk flagging
- Nivå 2: selfie-match mot ID, sesjonsopptak, sammenligning mot atferdsmessig grunnlinje
- Nivå 3: statlig ID pluss live selfie-match, full multisignal-proctoring, 100 % menneskelig gjennomgang før avvisning
Å fremtidssikre programmet ditt innebærer å bygge modulære kontroller du kan skru opp eller ned per nivå i stedet for å bygge evalueringer fra bunnen av. Pilottest Nivå 3-prosessen din først, siden det er der en svikt i sikkerhetsevalueringsretningslinjene gjør mest skade, og bruk deretter tidlige resultater til å kalibrere å bygge et høytytende salgsteam på Nivå 1 og 2.
Hvilke identitets- og proctoring-kontroller fungerer egentlig?
Identitetskontinuitet er fundamentet. Et kort kalibreringklipp i starten av en test, etterfulgt av periodiske selfie-sjekker, fanger opp det vanligste juks-mønsteret: at noen andre fullfører testen etter at den reelle kandidaten har logget inn. For Nivå 3-roller bør du kombinere dette med statlig ID pluss live selfie-match i starten.
Multisignal-proctoring er bedre enn én enkelt datastrøm. Å kombinere video, lyd, skjermtelemetri og tastemønstre mot kandidatens egen atferdsmessige grunnlinje gir lagdelte sikkerhetssignaler som er langt vanskeligere å forfalske enn webkameraopptak alene, og de genererer forklarlig bevis som en gjennomganger faktisk kan handle på i stedet for en vag «mistenkelig»-merkelapp.
- Bruk låsede nettlesere for Nivå 3-tester; flagg (ikke mislyk automatisk) fanebytte og utklippstavle-hendelser for Nivå 2
- Kombiner blikksporingm lydavviksdeteksjon og enhetsfingeravtrykk for det sterkeste signalsettet
- Kjør alle proctoring-flyter gjennom hjelpeteknologitesting før lansering, med en alternativ verifiseringsvei for kandidater som ikke kan bruke standard webkamera-sjekker
Proffstips: Kjør ditt eget proctoring-oppsett gjennom en skjermleser og en lav-båndbredde-tilkobling før du lanserer. Hvis teamet ditt ikke kan gjennomføre testen problemfritt, vil heller ikke mange kandidater klare det, og du vil akkumulere falsk-positive flagg som ikke har noe med juks å gjøre.
Hvordan designer du tester som motstår juks?
Godt design gjør mer for å stoppe juks enn noe overvåkingsverktøy lagt til i etterkant. Fire tiltak betyr mest:
- Roter store oppgavebanker og trekk tilbake spørsmål når analyser viser at de sirkulerer på nett eller utløser uvanlig raske, uvanlig korrekte svar.
- Bygg scenariobaserte, flertrinns-problemer med proprietær kontekst – som et fiktivt produktnotat eller datasett unikt for din evaluering – slik at skriptede svar fra KI-verktøy eller fora slutter å fungere.
- Bruk tidsbegrensninger per spørsmål knyttet til realistisk oppgavevarighet, noe som begrenser hvor mye en kandidat kan outsource midt i et spørsmål uten å bryte flyten.
- Bland synkrone og asynkrone steg – kombiner et tidsbegrenset live-segment med en hjemmekomponent, slik at du kan triangulere om samme ferdighetsnivå vises i begge.
Det er her plagiatkontroll i evalueringer virkelig lønner seg: identiske svarstrenger på tvers av kandidater, eller svar som matcher kjente offentlige kilder, er langt lettere å fange opp når oppgavebanken din roterer regelmessig i stedet for å kjøre det samme faste spørsmålssettet i to år. En sjekkliste for kandidatevaluering bidrar til å holde designet konsistent på tvers av roller når du skalerer dette.
Hvor lenge bør du oppbevare kandidatens evalueringsdata?
Alle evalueringsdata du oppbevarer, er data du er ansvarlig for hvis de lekker. Innspilte videoer, transkripsjoner og biometrisk-tilstøtende artefakter er i praksis ugjenkallelige når de er eksponert, så å minimere innsamling av alt utover det en rolle faktisk krever er ikke valgfri forsiktighet – det er grunnleggende databeskyttelsesstrategi.
- Sett standard lagringsperioder i måneder, ikke år, med automatisk sletting knyttet til milepæler for ansettelsesavgjørelser
- Krypter sensitive felter på kolonnenivå og håndhev TLS 1.3 for alle data i transitt
- Foretrekk kundestyrte krypteringsnøkler der leverandøren din støtter dette
- Logg alle tilgangs- og eksporteringshandlinger med bruker, tidsstempel, IP-adresse og oppgitt årsak
Dokumenterte retningslinjer for datalagring peker vanligvis på 12 til 24 måneder for ikke-vellykkede søkere, med verifiserbare slettingslogger som dekker videoer, transkripsjoner og sikkerhetskopier – ikke bare hoveddatabasen. Hvis leverandøren din ikke kan fremvise en slettingslogg på forespørsel, er det et reelt hull i sikkerhetsvurderingstiltakene dine, ikke et mindre papirarbeidsproblem.
Hvilke leverandør- og tilgangskontroller bør du kreve?
Sterkt evalueringsdesign betyr ingenting hvis plattformen bak det har svake tilgangskontroller eller en leverandør uten sikkerhetshistorikk. Innkjøp og IT bør kreve det samme grunnlaget du ville krevd av ethvert system som håndterer sensitive data.
- Bekreft SOC 2 Type II- eller ISO 27001-attestasjon, en signert databehandlingsavtale, en aktuell underleverandørliste og SLA-er for bruddvarsling på 24 til 72 timer
- Håndhev SSO med MFA, rollebasert tilgangskontroll og kortlivede OAuth-tokens for alle integrasjoner, og revider tilkoblede apper kvartalsvis
- Legg evalueringsplattformen eksplisitt inn i hendelsesresponsplanen din, med rutiner for deteksjon, begrensning og kandidatvarsling
- Begrens masseeksport av data bak en godkjenningsarbeidsflyt i stedet for å la det stå åpent for alle innloggede brukere
Dette er ikke abstrakte IT-bekymringer. Herdet autentisering og sentralisert revisjonslogging er det som gjør at du kan svare på et tilsynsspørsmål eller en kandidats dataforespørsel i løpet av timer i stedet for uker.
Hvordan overvåker du for juks i stor skala?
Et integritetsdashboard som sporer flaggrate, flaggtype og løsningsresultat over tid, gjør anekdoter om til bevis. Se etter identiske svarmønstre på tvers av kandidater, enhetsfingeravtrykk gjenbrukt på tvers av tilsynelatende urelaterte sesjoner, og svarhastigheter som ikke samsvarer med oppgavens vanskelighetsgrad.
- Spor prosentandel flaggede sesjoner, fordeling etter flaggtype og tid til løsning
- Send alle flaggede sesjoner gjennom menneskelig vurdering før noen avvisningsavgjørelse
- Gi kandidatene en strukturert måte å bestride et flagg på med bevis
KI-genererte flagg fungerer best som triage – de bringer frem forklarlig bevis for en person å vurdere – ikke som en automatisert avvisningsmotor, noe NISTs veiledning for ansvarlig KI behandler som et grunnleggende krav for ethvert automatisert system som påvirker virkelige mennesker.
Proffstips: Gjennomgå dashboardets falsk-positiv-rate månedlig, ikke bare flaggtallet. En stigende flaggrate med flat løsningsrate betyr vanligvis at reglene dine trenger justering, ikke at juks plutselig økte.
Hvordan bør du rulle ut nye sikkerhetskontroller?
Start smalt, kommuniser tydelig, og skaler deretter.
- Informer kandidatene på forhånd om hva som samles inn, hvorfor, hvor lenge det oppbevares, og hvordan de kan be om tilrettelegging før testen starter.
- Gi utstyrslister og en prøvekjøring slik at tekniske problemer ikke forveksles med mistenkelig atferd.
- Pilottest etter rolle eller region først, og spor frafallsrater og uønskede konsekvens-målinger før bredere utrulling.
- Test alle proctoring-flyter med hjelpeteknologi og publiser en tydelig tilretteleggingssti.
Følg utvelgelsesrater per gruppe når du skalerer. Hvis en beskyttet gruppes utvelgelsesrate faller under 80 % av den høyeste gruppens rate, er det et uønsket konsekvens-signal verdt å undersøke før du ruller kontroller ut videre, og tilgjengelighetstesting på forhånd forhindrer vanligvis dette problemet fullstendig.
Hvorfor dette betyr mer enn de fleste sikkerhetslister innrømmer
De fleste sikkerhetsevalueringsretningslinjene HR-team får utdelt, leses som om de ble skrevet for et datasenter, ikke en ansettelsesprosess. De snakker om kryptering og tilgangslogger, og hopper over den delen der en nervøs kandidat på en delt bærbar PC utløser et proctoring-flagg som aldri gjennomgås av et menneske, og stille blir droppet fra prosessen. Det er ikke en sikkerhetsgevinst. Det er en ansettelsessvikt iført et sikkerhetsmerke.
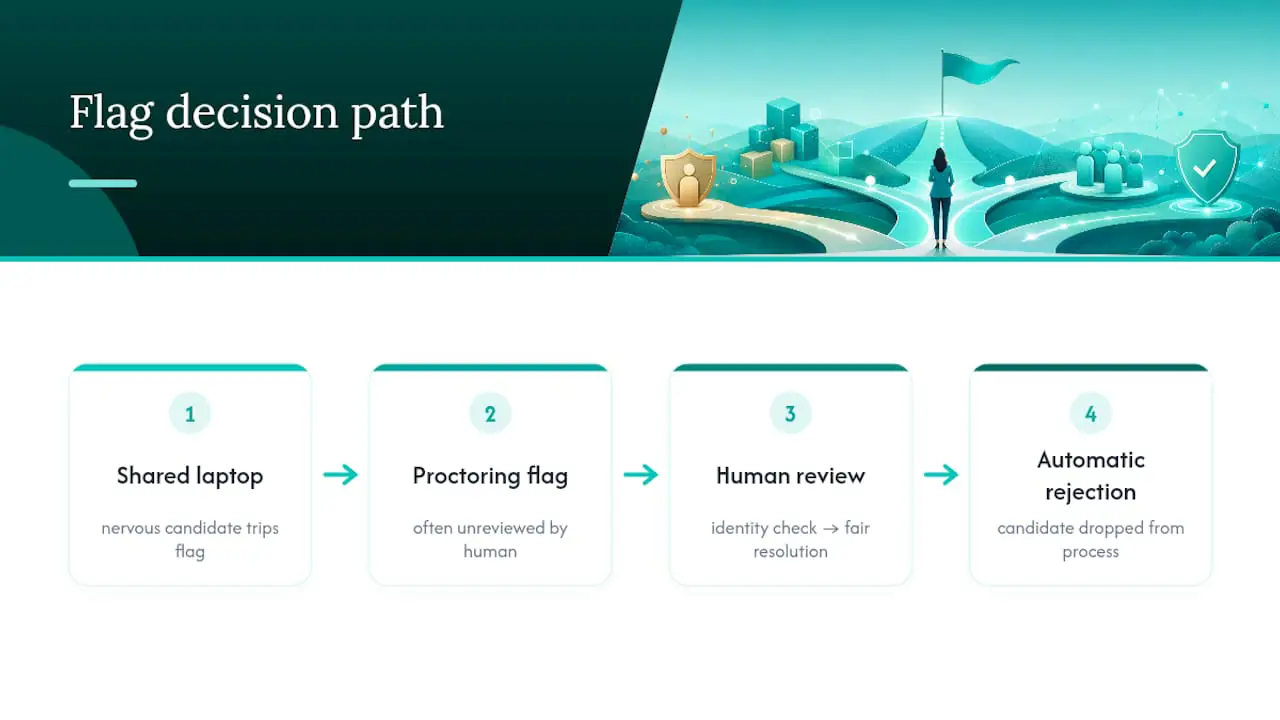
Den ubehagelige sannheten er at de fleste juks ikke er sofistikerte. Det er noen som deler en skjerm med en venn, eller en forberedt kandidat som leser fra en annen skjerm. Avanserte anti-juks-systemer bygd for å fange nasjonsstatsnivå-svindel går ofte glipp av dette, mens de legger til friksjon for legitime kandidater som bare har dårlig internett eller trenger en skjermleser. Løsningen er ikke mer overvåking. Det er bedre utformede spørsmål, tettere identitetskontinuitet på de øyeblikkene som betyr noe, og et menneske som faktisk ser på flagget før noen blir avvist.
Å bygge evalueringer med Magic Create i Talent Approved – som genererer rollespesifikke tester fra en stillingsbeskrivelse på minutter – tvinger frem en nyttig disiplin: når selve testen er godt designet og knyttet til reelle jobboppgaver, trenger du langt mindre overvåking for å fange opp svindel, fordi det er langt mindre generisk, googlerbart innhold å jukse med i utgangspunktet.
— Jimmie
Sett disse sikkerhetspraksisene i arbeid med Talent Approved
Alle kontrollene denne guiden beskriver – nivåbaserte identitetskontroller, lagdelt proctoring, lagringsregler med revisjonslogger – gjenspeiles direkte i hvordan plattformer som Talent Approved er bygd. Noen plattformer tilbyr verktøy som genererer rollespesifikke evalueringer fra en stillingsbeskrivelse på minutter, noe som reduserer generiske, lett søkbare spørsmål før du i det hele tatt tenker på proctoring. Innebygde anti-juks-verktøy som inkluderer skjerm- og webkameraovervåking, sesjonsavspillinger og KI-genererte sammendrag kan gi gjennomgangsansvarlige forklarlig bevis i stedet for en rå videofil å se fra ende til ende.
Det er ingen abonnement å forplikte seg til. Noen evalueringsplattformer kjører på en betal-etter-bruk-modell med et gebyr per fullført kandidat, slik at du kan pilotteste én enkelt høyrisikirolle før du ruller kontroller ut videre. Hvis du er klar til å teste dette på din neste Nivå 3-ansettelse, kan du se gjennom priser og ferdighetsevalueringer og starte med én rolle denne måneden.
Kilder
- GDPR-veiledning for datalagring
- Fremtidssikring av evalueringsplattformen din for neste bølge av juks-verktøy
- Beskytt ansettelsesdataene dine: ATS-sikkerhetsliste
Ofte stilte spørsmål
Hva er det første steget innen evalueringssikkerhet?
Begynn med å nivåinndele evalueringene dine etter risiko, og bruk deretter identitetsverifisering og proctoring-intensitet som samsvarer med hvert nivå, i stedet for å bruke én standard for alle roller.
Hvor lenge bør kandidatvideoer oppbevares?
Vanlig praksis setter lagringsperioden til 12 til 24 måneder for ikke-vellykkede søkere, med automatisk sletting og en verifiserbar slettingslogg som dekker videoer, transkripsjoner og sikkerhetskopier.
Inkluderer Talent Approved anti-juks-verktøy?
Ja. Talent Approved inkluderer innebygde anti-juks-mekanismer med skjerm- og webkameraovervåking, sesjonsavspillinger og KI-genererte sammendrag for å støtte menneskelig gjennomgang av flaggede sesjoner.
Bør KI flagge juks automatisk?
Nei. KI-genererte flagg bør fungere som et triagelag som bringer frem forklarlig bevis, med en menneskelig gjennomganger som tar den endelige avgjørelsen i alle saker som påvirker en kandidat.
Hva koster Talent Approved?
Talent Approved bruker en betal-etter-bruk-modell til 5 dollar per kandidat som fullfører en evaluering, uten krav om abonnement, slik det fremgår av prissiden.