
Priorisoi korkean vaikutuksen arviointiturvallisuus HR:lle: Aloita Tasolta 3
Kaikki taitotestit eivät sisällä samaa riskiä, joten älykkäin lähestymistapa on riskitasoihin perustuva ohjelma: sovella kevyitä tarkistuksia matalan panoksen seulontaan ja tiukkoja kontrolleja korkean panoksen, suurivolyymisiin rooleihin. Kolme asiaa, jotka teet tällä viikolla: ota käyttöön henkilöllisyyden jatkuvuus (henkilöllisyystodistus ja selfie-vastaavuus) kaikissa lopulliseen palkkaamispäätökseen liittyvissä testeissä, aktivoi automaattinen tietojen säilytys ja poistolokien kirjaus, ja varmista, että jokainen merkitty istunto saa ihmisen tarkistuksen ennen kuin se vaikuttaa hakijaan.
Lyhyesti:
- Matalan panoksen arviointien suurivolyymisissä rooleissa tulisi käyttää minimaalisia henkilöllisyystarkistuksia ja automaattista merkitsemistä, kun taas korkean panoksen rooleissa vaaditaan täydellistä henkilöllisyyden varmentamista ja ihmisen tekemää tarkistusta.
- Useiden signaalien yhdistäminen – kuten katseenseuranta, äänianalyysi ja laitetunnistus – luo kerrokselliset tietoturvakerrokset, joita on vaikeampi huijata ja jotka tuottavat selitettävää todistusaineistoa tarkistusta varten.
- Testien suunnitteleminen kierrättävillä kysymyksillä, skenaariopohjaisilla ongelmilla ja aikarajoitetuilla vaiheilla vähentää huijaustyökalujen ja vastausten jakamisen tehokkuutta.
- Hakijatiedot tulisi säilyttää 12–24 kuukautta tiukalla salauksella, käyttölokikirjauksilla ja automaattisella poistolla tietoturvariskien minimoimiseksi.
- Porrastettujen kontrollien käyttäminen ja selkeä hakijaviestintä ennen arvioinnin käyttöönottoa auttaa ehkäisemään haittavaikutuksia suojeltuihin ryhmiin ja varmistaa asianmukaisen tietoturvan laajuuden.
Sisällysluettelo
- Mitä ovat arvioinnin tietoturvan parhaat käytännöt?
- Miten arvioinnin riski tulisi porrastaa?
- Mitkä henkilöllisyys- ja valvontakontrollit todella toimivat?
- Miten suunnitellaan testejä, jotka kestävät huijaamisen?
- Kuinka kauan hakijoiden arviointitietoja tulisi säilyttää?
- Mitä toimittaja- ja pääsykontrolleja tulisi vaatia?
- Miten huijaamista valvotaan laajassa mittakaavassa?
- Miten uudet tietoturvakontrollit tulisi ottaa käyttöön?
- Miksi tämä on tärkeämpää kuin useimmat tietoturvan tarkistuslistat myöntävät?
- Ota nämä tietoturvakäytännöt käyttöön Talent Approvedin avulla
- Lähteet
- UKK
Mitä ovat arvioinnin tietoturvan parhaat käytännöt?
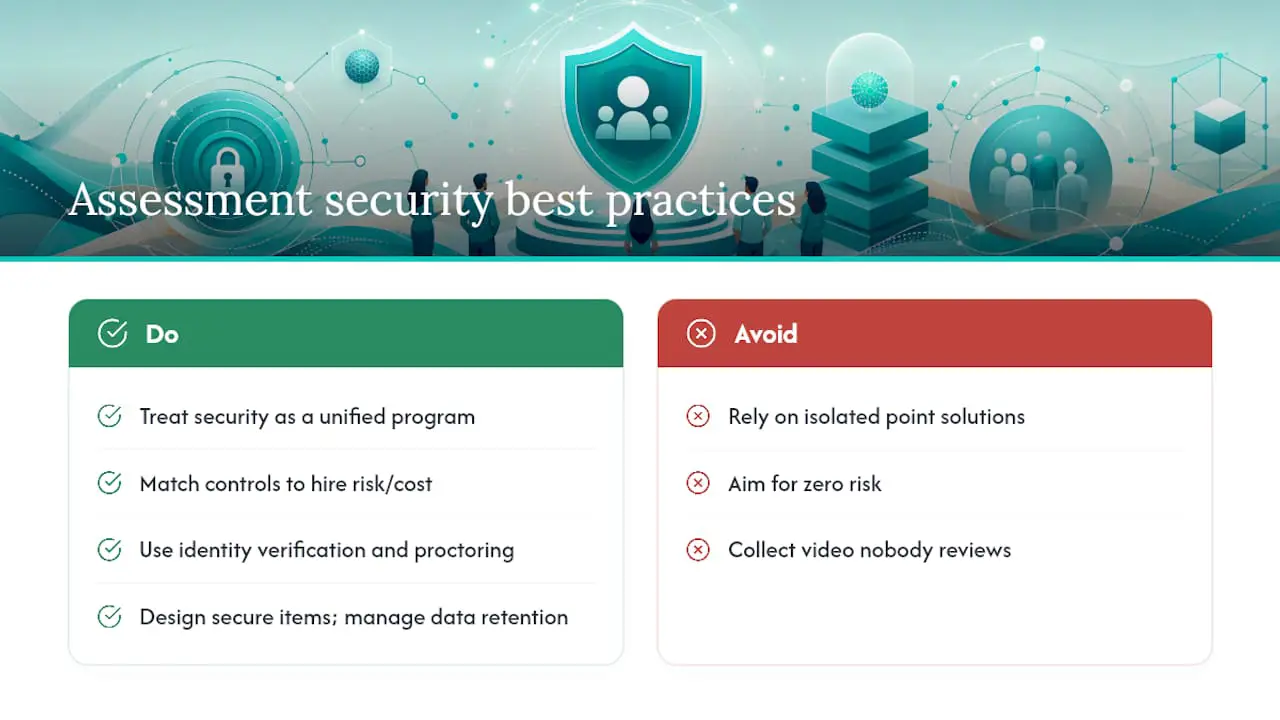
Arvioinnin tietoturvan parhaat käytännöt ovat erityisiä kontrolleja, joita HR-tiimit ja rekrytointipäälliköt käyttävät suojatakseen verkossa tehtävien taitotestien eheyttä ja hakijatietojen yksityisyyttä prosessin aikana. Tämä kattaa henkilöllisyyden varmentamisen, valvonnan, tehtäväsuunnittelun, tietojen säilyttämisen, toimittajien arvioinnin sekä merkittyjen istuntojen tarkistusprosessin. Ala sijoittuu testien tietoturvan parhaiden käytäntöjen ja tietosuojastrategioiden leikkauspisteeseen, ja sen käsitteleminen yhtenä kokonaisohjelmana – eikä irrotettujen ratkaisujen kokoelmana – erottaa ne tiimit, jotka todella havaitsevat huijaamisen, niistä, jotka vain tallentavat videota, jota kukaan ei koskaan katso.
Tavoitteena ei ole nollarisiko. Se on kontrollien kustannusten sovittaminen väärän rekrytointipäätöksen kustannuksiin.
Miten arvioinnin riski tulisi porrastaa?
Kaikki roolit eivät oikeuta henkilöllisyystodistuksen tarkistusta ja web-kameraseurantaa. Taso 1 -seulonta aloitustason, suurivolyymiselle roolille (yli 100 hakijaa, alhaiset yksittäiset panokset) tarvitsee kevyen henkilöllisyystarkistuksen ja perustason selainvalvonnan. Taso 2 -arviointeihin, jotka koskevat keskitason teknistä tai myyntiroolia, sopii vahvempi henkilöllisyyden jatkuvuus ja monitasoinen valvonta. Taso 3** kattaa loppukierroksen, korkean panoksen tai hyvin palkatut roolit, joissa väärän rekrytointipäätöksen tai valmennetun hakijan kustannukset ovat riittävän korkeat oikeuttamaan täydellisen henkilöllisyyden varmentamisen, kerrostetun valvonnan ja jokaisen merkinnän pakollisen ihmistarkistuksen.
- Taso 1: kevyt henkilöllisyystarkistus, tavanomainen selaimen lukitus, vain automaattinen merkitseminen
- Taso 2: selfie-vastaavuus henkilöllisyystodistukseen, istunnon tallennus, käyttäytymisperustainen vertailu
- Taso 3: virallinen henkilöllisyystodistus ja reaaliaikainen selfie-vastaavuus, täydellinen monitasoinen valvonta, 100 % ihmistarkistus ennen hylkäämistä
Ohjelman tulevaisuuskestävyyden varmistaminen tarkoittaa modulaaristen kontrollien rakentamista, joita voi säätää ylös tai alas tason mukaan sen sijaan, että arviointeja rakennettaisiin alusta uudelleen. Pilotoi ensin Taso 3 -prosessiasi, sillä siellä tietoturvan arvioinnin ohjeiden epäonnistuminen tekee eniten vahinkoa, ja käytä sitten varhaisia tuloksia Tasojen 1 ja 2 kalibrointiin rakentaaksesi korkeasuoritteisen myyntitiimin.
Mitkä henkilöllisyys- ja valvontakontrollit todella toimivat?
Henkilöllisyyden jatkuvuus on perusta. Lyhyt kalibrointikuva testin alussa, jota seuraa säännöllinen selfie-tarkistus, paljastaa yleisimmän huijaamistavan: joku muu suorittaa testin loppuun sen jälkeen, kun todellinen hakija on kirjautunut sisään. Taso 3 -rooleissa yhdistä tähän virallinen henkilöllisyystodistus ja reaaliaikainen selfie-vastaavuus alussa.
Monitasoinen valvonta päihittää minkä tahansa yksittäisen datavirran. Videon, äänen, näyttötiedot ja näppäinpainalluskuviot yhdistäminen hakijan omaan käyttäytymisen peruslinjaan tuottaa kerrokselliset tietoturvasignaalit, joita on paljon vaikeampi huijata kuin pelkästään web-kamerakuvaa, ja ne tuottavat selitettävää todistusaineistoa, jonka tarkistaja voi oikeasti käsitellä epämääräisen "epäilyttävä"-merkinnän sijaan.
- Käytä lukittuvia selaimia Taso 3 -testeissä; merkitse (älä hylkää automaattisesti) välilehden vaihdot ja leikepöytätapahtumat Tasolla 2
- Yhdistä katseenseuranta, äänipoikkeamien tunnistus ja laitetunnistus vahvimmaksi signaalijoukoksi
- Testaa kaikki valvontaprosessit apuvälineteknologian kanssa ennen julkaisua, ja tarjoa vaihtoehtoinen varmentamistapa hakijoille, jotka eivät voi käyttää tavanomaista web-kameratarkistusta
Ammattilaisen vinkki: Testaa oma valvontaasetuksesi ruudunlukijalla ja hitaalla yhteydellä ennen julkaisua. Jos tiimisi ei pysty suorittamaan testiä sujuvasti, monet hakijat eivät myöskään pysty – ja saat kasaan vääriä positiivisia merkintöjä, joilla ei ole mitään tekemistä huijaamisen kanssa.
Miten suunnitellaan testejä, jotka kestävät huijaamisen?
Hyvä suunnittelu tekee enemmän huijaamisen estämiseksi kuin mikään jälkikäteen lisätty valvontatyökalu. Neljä asiaa on tärkeintä:
- Kierrätä suuria tehtäväpankkeja ja poista kysymykset käytöstä, kun analytiikka osoittaa niiden leviävän verkossa tai houkuttelevan epätavallisen nopeita ja oikeita vastauksia.
- Rakenna skenaarioperustaisia, monivaiheisia ongelmia omistusoikeudellisen kontekstin avulla – kuten kuvitteellinen tuotebriiffi tai arviointiisi ainutlaatuinen tietoaineisto – jotta tekoälytyökaluista tai foorumeilta peräisin olevat valmiit vastaukset eivät enää toimi.
- Sovella kysymyskohtaisia ajastimia, jotka on sidottu realistiseen tehtävän suoritusaikaan. Tämä rajoittaa, kuinka paljon hakija voi ulkoistaa kesken kysymyksen katkaisematta kulkua.
- Yhdistä synkronisia ja asynkronisia vaiheita parittelemalla aikarajoitettu reaaliaikaosuus kotitehtäväosuuden kanssa, jotta voit ristiinvertailla, näkyykö sama taitotaso molemmissa.
Tässä kohtaa plagiaatin tunnistus arvioinneissa ansaitsee paikkansa: identtiset vastausjonot hakijoiden välillä tai tunnetuista julkisista lähteistä peräisin olevat vastaukset on paljon helpompi havaita, kun tehtäväpankkisi kiertyy säännöllisesti sen sijaan, että samaa kiinteää kysymysjoukkoa käytettäisiin kahden vuoden ajan. Hakijan arviointikriteereistä koostuva tarkistuslista auttaa pitämään suunnittelun johdonmukaisena eri roolien välillä, kun toimintaa laajennetaan.
Kuinka kauan hakijoiden arviointitietoja tulisi säilyttää?
Jokainen arviointitieto, jonka säilytät, on tieto, josta olet vastuussa, jos se vuotaa. Tallennettu video, litteroinnit ja biometriset artefaktit ovat käytännössä peruuttamattomia altistumisen jälkeen, joten keruun minimoiminen kaikkeen, mitä rooli ei varsinaisesti vaadi, ei ole valinnaista varovaisuutta – se on perustason tietosuojastrategiaa.
- Aseta oletussäilytysajat kuukausina, ei vuosina, ja automaattinen poisto sidottuna rekrytointipäätöksen virstanpylväisiin
- Salaa arkaluonteiset kentät saraketasolla ja vaadi TLS 1.3 kaikelle siirrettävälle datalle
- Suosi asiakashallittuja salausavaimia, jos toimittajasi tukee niitä
- Kirjaa jokainen käyttö- ja vientitapahtuma käyttäjän, aikaleiman, IP-osoitteen ja ilmoitetun syyn kera
Dokumentoitu säilytysohjeistus osoittaa yleisesti 12–24 kuukautta epäonnistuneille hakijoille, ja todennettavat poistolokitiedostot kattavat videot, litteroinnit ja varmuuskopiot – ei pelkästään ensisijaisen tietokannan. Jos toimittajasi ei pysty toimittamaan poistolokia pyydettäessä, se on todellinen puute tietoturvariskin arviointitoimenpiteissäsi – ei pieni paperityökysymys.
Mitä toimittaja- ja pääsykontrolleja tulisi vaatia?
Vahva arvioinnin suunnittelu ei merkitse mitään, jos sen taustalla olevan alustan pääsykontrollit ovat heikot tai toimittajalla ei ole tietoturvan kokemusta. Hankinta- ja IT-osastojen tulisi vaatia sama lähtötaso kuin miltä tahansa arkaluonteisia tietoja käsittelevältä järjestelmältä.
- Varmista SOC 2 Type II- tai ISO 27001 -sertifiointi, allekirjoitettu tietojenkäsittelysopimus, ajantasainen alihankkijaluettelo sekä tietomurtoilmoitusten palvelutasosopimus 24–72 tunnin sisällä
- Vaadi SSO MFA:lla, roolipohjainen pääsynhallinta ja lyhytikäiset OAuth-tunnukset kaikille integraatioille, ja auditoi yhdistetyt sovellukset neljännesvuosittain
- Lisää arviointialusta nimenomaisesti tapauskohtaiseen toimintasuunnitelmaasi, jossa on ohjeistukset havaitsemiseen, rajaamiseen ja hakijatiedotukseen
- Rajoita massatuontiviennit hyväksyntätyönkulun taakse sen sijaan, että ne olisivat avoimia kaikille sisäänkirjautuneille käyttäjille
Nämä eivät ole abstrakteja IT-huolia. Vahvistettu autentikointi ja keskitetty auditointiloki mahdollistavat sen, että pystyt vastaamaan viranomaisen kysymykseen tai hakijan tietopyyntöön tunneissa viikkojen sijaan.
Miten huijaamista valvotaan laajassa mittakaavassa?
Eheyden hallintapaneeli, joka seuraa merkintäprosenttia, merkintätyyppiä ja ratkaisutulosta ajan mittaan, muuttaa anekdootit todisteiksi. Tarkkaile identtisiä vastauskuvioita hakijoiden välillä, laitetunnisteita, joita käytetään uudelleen väitetysti toisiinsa liittymättömissä istunnoissa, ja vasteaikoja, jotka eivät vastaa tehtävän vaikeustasoa.
- Seuraa merkittyjen istuntojen prosenttiosuutta, merkintätyyppien jakaumaa ja ratkaisuaikaa
- Ohjaa jokainen merkitty istunto ihmisen käsittelyyn ennen mitään hylkäämispäätöstä
- Anna hakijoille jäsennelty tapa riitauttaa merkintä todisteilla
Tekoälyn tuottamat merkinnät toimivat parhaiten triageena – selitettävän todistusaineiston esiin nostamisessa ihmisen arvioitavaksi – ei automaattisena hylkäysmoottoria, jonka NIST:n vastuullisen tekoälyn ohjeistus pitää perusvaatimuksena kaikille automaattisille järjestelmille, jotka vaikuttavat todellisiin ihmisiin.
Ammattilaisen vinkki: Tarkista hallintapaneelisi väärien positiivisten tulosten prosenttiosuus kuukausittain – ei pelkästään merkintöjen määrää. Nouseva merkintäprosentti tasaisella ratkaisuprosentilla tarkoittaa yleensä, että sääntöjesi pitää säätämistä, eikä sitä, että huijaaminen äkillisesti piikkaisi.
Miten uudet tietoturvakontrollit tulisi ottaa käyttöön?
Aloita suppeasti, viesti selkeästi, laajenna sitten.
- Kerro hakijoille etukäteen, mitä kerätään, miksi, kuinka kauan se säilytetään ja miten pyytää mukautuksia ennen testin alkua.
- Tarjoa laitetarkistuslista ja harjoitusajo, jotta tekniset ongelmat eivät sekoitu epäilyttävään käyttäytymiseen.
- Pilotoi roolin tai alueen mukaan ensin, seuraten hylkäysasteita ja haittavaikutusmittareita ennen laajempaa käyttöönottoa.
- Testaa kaikki valvontaprosessit apuvälineteknologian kanssa ja julkaise selkeä mukautuspolku.
Tarkkaile valintaprosentteja ryhmien mukaan laajentaessasi. Jos jonkin suojellun ryhmän valintaprosentti laskee alle 80 % korkeimman ryhmän prosentista, se on haittavaikutussignaali, joka kannattaa tutkia ennen kontrollien laajentamista, ja esteettömyystestaus etukäteen yleensä ehkäisee tuon ongelman kokonaan.
Miksi tämä on tärkeämpää kuin useimmat tietoturvan tarkistuslistat myöntävät?
Useimmat tietoturva-arvioinnin ohjeet, joita HR-tiimit saavat, lukevat kuin ne olisi kirjoitettu konesalia, ei rekrytointiputkea varten. Ne puhuvat salauksesta ja käyttölokeista ja ohittavat osion, jossa jännittynyt hakija jaetulla kannettavalla tietokoneella laukaisee valvontamerkinnän, jota ihminen ei koskaan tarkista, ja putoaa hiljaa prosessista. Se ei ole tietoturvavoitto. Se on rekrytointiepäonnistuminen tietoturvamerkin takana.
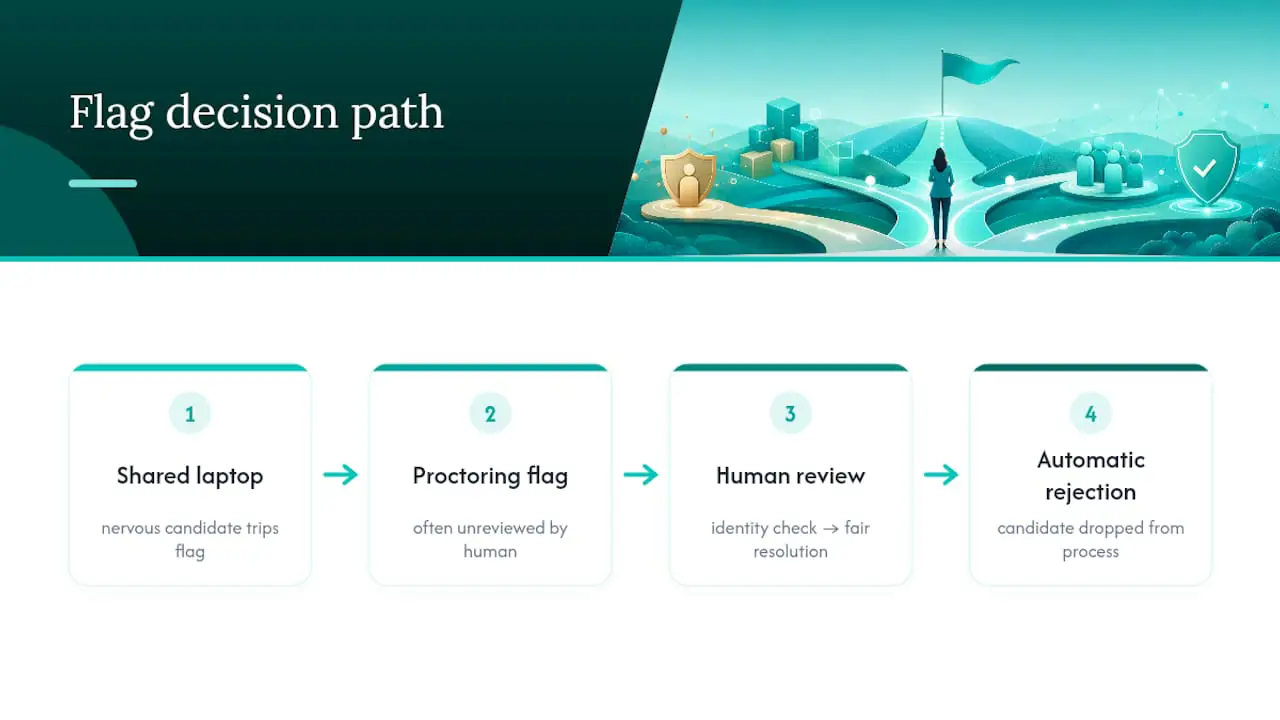
Epämukava totuus on, että suurin osa huijaamisesta ei ole hienostunutta. Se on joku, joka jakaa näytön ystävän kanssa, tai valmennettu hakija lukee toiselta näytöltä. Kansallisvaltion tason petoksen kiinni saamiseksi rakennetut monimutkaiset huijaustenestojärjestelmät usein missaavat tämän, samalla kun ne lisäävät kitkaa laillisille hakijoille, joilla on vain huono internet tai jotka tarvitsevat ruudunlukijan. Ratkaisu ei ole lisää valvontaa. Se on paremmin suunnitellut kysymykset, tiiviimpi henkilöllisyyden jatkuvuus merkittävissä hetkissä ja ihminen, joka todella katsoo merkinnän ennen kuin kukaan hylätään.
Arviointien rakentaminen Talent Approvedin Magic Create -toiminnolla – roolikohtaisten testien luominen työnkuvauksesta minuuteissa – pakottaa hyödylliseen kurinalaisuuteen: kun testi itsessään on hyvin suunniteltu ja sidottu todellisiin työtehtäviin, tarvitset paljon vähemmän valvontaa petosten kiinni saamiseksi, koska ensisijaisesti ei ole geneeristä, googlattavaa sisältöä, jolla huijata.
— Jimmie
Ota nämä tietoturvakäytännöt käyttöön Talent Approvedin avulla
Jokainen tässä oppaassa kuvattu kontrolli – porrastetut henkilöllisyystarkistukset, kerrostettu valvonta, auditointilokien kanssa toimivat säilytyssäännöt – vastaa suoraan tapaa, jolla alustat kuten Talent Approved on rakennettu. Jotkut alustat tarjoavat työkaluja, jotka luovat roolikohtaisia arviointeja työnkuvauksesta minuuteissa, mikä vähentää geneerisiä, helposti haettavia kysymyksiä ennen kuin ehdit edes miettiä valvontaa. Sisäänrakennetut huijaustenestovalvonnat, jotka sisältävät näyttö- ja web-kameraseurannan, istuntotoistot ja tekoälyn tuottamat yhteenvedot, voivat antaa tarkistajille selitettävää todistusaineistoa raakavideotiedoston sijaan, jota tulisi katsoa alusta loppuun.
Sitoutumista vaativaa tilausta ei tarvita. Jotkut arviointialustat toimivat käytön mukaan laskutettavalla mallilla, jossa veloitetaan per suoritettu hakija, mikä mahdollistaa yhden korkean panoksen roolin pilotoinnin ennen kontrollien laajentamista. Jos olet valmis testaamaan tätä seuraavassa Taso 3 -rekrytoinnissasi, tutustu hinnoitteluun ja taitoarviointeihin ja aloita yhdellä roolilla tässä kuussa.
Lähteet
- GDPR:n tietojen säilytysohjeistus
- Arviointialustasi tulevaisuuskestävyyden varmistaminen seuraavaa huijaustyökalujen aaltoa varten
- Rekrytointitietojesi suojaaminen: ATS-tietoturvan tarkistuslista
UKK
Mikä on ensimmäinen askel arvioinnin tietoturvassa?
Aloita porrastamalla arviointisi riskin mukaan, ja sovella sitten henkilöllisyyden varmentamisen ja valvonnan intensiteettiä, joka vastaa kutakin tasoa, sen sijaan, että käyttäisit yhtä standardia kaikille rooleille.
Kuinka kauan hakijan videota tulisi säilyttää?
Yleinen käytäntö asettaa säilytysajaksi 12–24 kuukautta epäonnistuneille hakijoille, automaattisella poistolla ja todennettavalla poistolokilla, joka kattaa videot, litteroinnit ja varmuuskopiot.
Sisältääkö Talent Approved huijaustenestovalvonnat?
Kyllä. Talent Approved sisältää sisäänrakennetut huijaustenestomekanismit näyttö- ja web-kameraseurannalla, istuntotoistoilla ja tekoälyn tuottamilla yhteenvedoilla, jotka tukevat merkittyjen istuntojen ihmistarkistusta.
Pitäisikö tekoälyn merkitä huijaaminen automaattisesti?
Ei. Tekoälyn tuottamien merkintöjen tulisi toimia triageekerroksena, joka nostaa esiin selitettävää todistusaineistoa, kun taas ihmistarkistaja tekee lopullisen päätöksen hakijaan vaikuttavissa asioissa.
Paljonko Talent Approved maksaa?
Talent Approved käyttää käytön mukaan laskutettavaa mallia, jossa hinta on 5 dollaria per arvioinnin suorittanut hakija, ilman vaadittavaa tilausta, kuten sen hinnoittelusivulla on ilmoitettu.