
Hochrisikoabsicherung von Assessments für HR: Starten Sie mit Tier 3
Nicht jeder Kompetenztest birgt das gleiche Risiko – daher ist ein risikogestuftes Programm die klügste Vorgehensweise: Wenden Sie bei Vorauswahlen mit geringem Einsatz einfache Prüfungen an und setzen Sie bei hochrelevanten Positionen mit hohem Bewerberaufkommen umfangreiche Kontrollen ein. Drei Maßnahmen für diese Woche: Stellen Sie Identitätskontinuität (Ausweis plus Selfie-Abgleich) bei jedem Test sicher, der mit einer endgültigen Einstellungsentscheidung verbunden ist; aktivieren Sie die automatisierte Datenspeicherung mit Löschprotokollen; und stellen Sie sicher, dass jede markierte Sitzung von einem Menschen überprüft wird, bevor sie sich auf einen Kandidaten auswirkt.
Kurzfassung:
- Bewerbungsassessments mit geringem Einsatz für Positionen mit hohem Bewerberaufkommen sollten auf minimalem Identitätsabgleich und automatischer Markierung basieren, während bei hochrelevanten Positionen eine vollständige Identitätsverifizierung und menschliche Überprüfung erforderlich sind.
- Die Kombination mehrerer Signale wie Blickverfolgung, Audioanalyse und Gerätefingerabdruck schafft eine mehrschichtige Sicherheit, die schwerer zu umgehen ist und nachvollziehbare Belege für die Überprüfung liefert.
- Tests mit rotierenden Fragen, szenariobasierten Aufgaben und zeitgesteuerten Schritten verringern die Wirksamkeit von Betrugstools und gemeinsam genutzten Antworten.
- Bewerberdaten sollten 12 bis 24 Monate lang mit strenger Verschlüsselung, Zugriffsprotokollen und automatischer Löschung aufbewahrt werden, um Sicherheitsrisiken zu minimieren.
- Die Verwendung abgestufter Kontrollen und eine klare Kommunikation mit den Kandidaten vor der Einführung des Assessments helfen, nachteilige Auswirkungen auf geschützte Gruppen zu verhindern und eine angemessene Sicherheitsskalierung zu gewährleisten.
Inhaltsverzeichnis
- Was sind bewährte Methoden zur Assessment-Sicherheit?
- Wie sollten Sie das Assessment-Risiko abstufen?
- Welche Identitäts- und Proctoring-Kontrollen funktionieren tatsächlich?
- Wie gestalten Sie Tests, die gegen Betrug resistent sind?
- Wie lange sollten Sie Bewerber-Assessment-Daten aufbewahren?
- Welche Anbieter- und Zugriffskontrollen sollten Sie fordern?
- Wie überwachen Sie Betrug in großem Maßstab?
- Wie sollten Sie neue Sicherheitskontrollen einführen?
- Warum dies wichtiger ist, als die meisten Sicherheits-Checklisten zugeben
- Diese Sicherheitspraktiken mit Talent Approved in die Tat umsetzen
- Quellen
- FAQ
Was sind bewährte Methoden zur Assessment-Sicherheit?
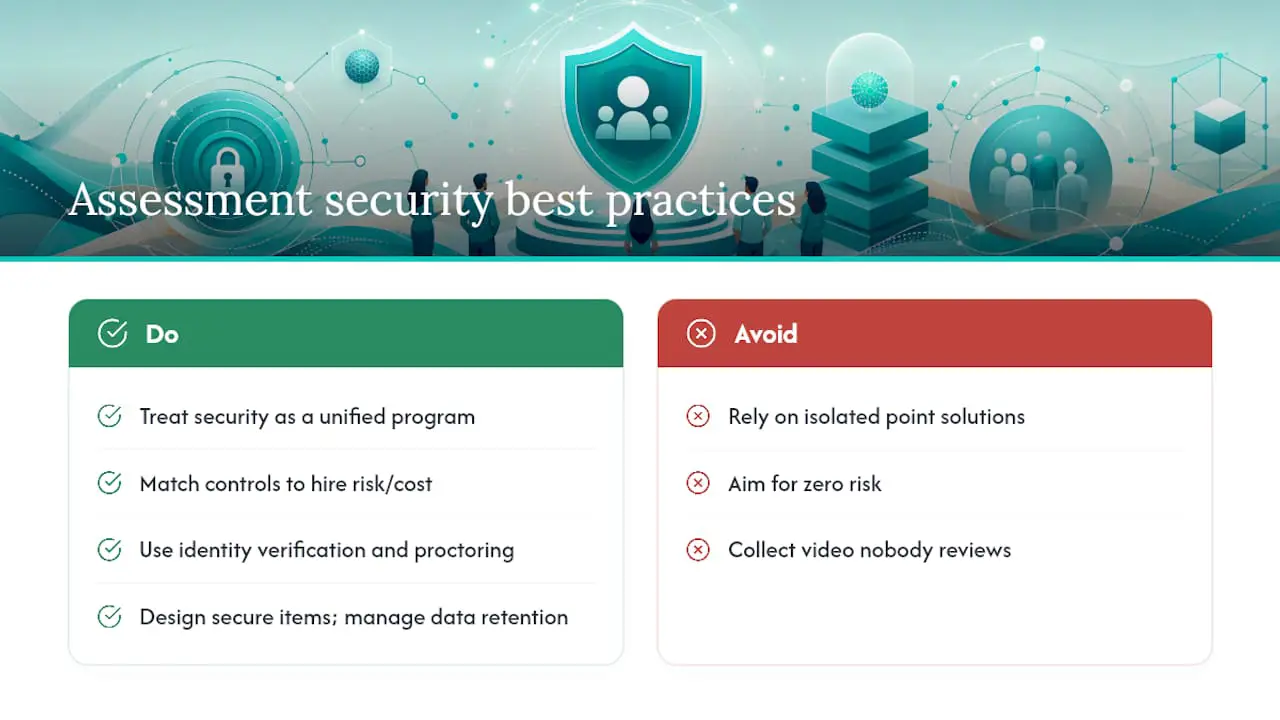
Bewährte Methoden zur Assessment-Sicherheit sind die spezifischen Kontrollen, die HR-Teams und Einstellungsverantwortliche einsetzen, um die Integrität von Online-Kompetenztests und den Datenschutz der Bewerberdaten während dieses Prozesses zu gewährleisten. Das umfasst Identitätsverifizierung, Proctoring, Aufgabengestaltung, Datenspeicherung, Anbieterprüfung sowie die Überprüfung markierter Sitzungen. Das Fachgebiet liegt an der Schnittstelle zwischen bewährten Methoden der Testsicherheit und Datenschutzstrategien. Es als ein einheitliches Programm zu behandeln – statt als ein Flickwerk von Einzellösungen – unterscheidet Teams, die Betrug aufdecken, von Teams, die lediglich Videos aufzeichnen, die niemand je ansieht.
Das Ziel ist nicht, jedes Risiko auszuschalten. Es geht darum, den Aufwand Ihrer Kontrollen den Kosten einer Fehlbesetzung anzupassen.
Wie sollten Sie das Assessment-Risiko abstufen?
Nicht jede Position rechtfertigt Personalausweiskontrollen und Webcam-Überwachung. Eine Tier-1-Vorauswahl für eine Einstiegsposition mit hohem Bewerberaufkommen (100+ Bewerber, geringer individueller Einsatz) benötigt einfache Identitätsprüfungen und grundlegendes Browser-Monitoring. Bei einem Tier-2-Assessment für eine mittlere Fach- oder Vertriebsposition sind eine stärkere Identitätskontinuität und mehrschichtiges Proctoring angebracht. Tier 3 umfasst Positionen in der Endrunde, hochrelevante oder hoch vergütete Stellen, bei denen die Kosten einer Fehlbesetzung oder eines gedrillten Kandidaten hoch genug sind, um eine vollständige Identitätsverifizierung, mehrschichtiges Proctoring und eine obligatorische menschliche Überprüfung jeder Markierung zu rechtfertigen.
- Tier 1: einfache Identitätsprüfung, Standard-Browser-Sperrung, nur automatische Markierung
- Tier 2: Selfie-Abgleich mit Ausweis, Sitzungsaufzeichnung, Vergleich mit Verhaltensbasislinie
- Tier 3: amtlicher Lichtbildausweis plus Live-Selfie-Abgleich, vollständiges mehrschichtiges Proctoring, 100 % menschliche Überprüfung vor einer Ablehnung
Ihr Programm zukunftssicher zu machen bedeutet, modulare Kontrollen zu entwickeln, die Sie je nach Stufe hoch- oder herunterregeln können, anstatt Assessments von Grund auf neu zu erstellen. Pilotieren Sie zuerst Ihren Tier-3-Prozess, da dort ein Versagen der Sicherheits-Richtlinien den größten Schaden anrichtet, und nutzen Sie frühe Ergebnisse, um beim Aufbau eines leistungsstarken Vertriebsteams die Stufen 1 und 2 zu kalibrieren.
Welche Identitäts- und Proctoring-Kontrollen funktionieren tatsächlich?
Identitätskontinuität ist das Fundament. Ein kurzer Kalibrierungsclip zu Beginn eines Tests, gefolgt von regelmäßigen Selfie-Prüfungen, deckt das häufigste Betrugsschema auf: Eine andere Person beendet den Test, nachdem sich der echte Kandidat eingeloggt hat. Ergänzen Sie das bei Tier-3-Positionen durch einen amtlichen Lichtbildausweis plus Live-Selfie-Abgleich am Anfang.
Mehrschichtiges Proctoring schlägt jeden einzelnen Datenstrom. Die Kombination von Video, Audio, Bildschirmtelemetrie und Tastenanschlagsmustern mit der eigenen Verhaltensbasislinie eines Kandidaten liefert mehrschichtige Sicherheitssignale, die weitaus schwerer zu umgehen sind als reine Webcam-Aufnahmen – und sie erzeugen nachvollziehbare Belege, auf deren Grundlage ein Prüfer tatsächlich handeln kann, anstatt einer vagen Markierung „verdächtig".
- Verwenden Sie gesperrte Browser für Tier-3-Tests; markieren Sie Tab-Wechsel und Zwischenablageereignisse für Tier 2 (ohne automatisches Scheitern)
- Kombinieren Sie Blickverfolgung, Audioanomaliedetektion und Gerätefingerabdruck für das stärkste Signalset
- Testen Sie jeden Proctoring-Ablauf mit assistiver Technologie vor dem Start und bieten Sie einen alternativen Verifizierungsweg für Kandidaten an, die keine Standard-Webcam-Prüfungen nutzen können
Profi-Tipp: Testen Sie Ihr eigenes Proctoring-Setup mit einem Screenreader und einer Verbindung mit geringer Bandbreite, bevor Sie es starten. Wenn Ihr Team den Test nicht reibungslos abschließen kann, werden es viele Kandidaten ebenfalls nicht – und Sie häufen falsch-positive Markierungen an, die nichts mit Betrug zu tun haben.
Wie gestalten Sie Tests, die gegen Betrug resistent sind?
Gutes Testdesign tut mehr gegen Betrug als jedes Überwachungstool, das nachträglich hinzugefügt wird. Vier Maßnahmen sind besonders wichtig:
- Rotieren Sie große Aufgabenbanken und ziehen Sie Fragen zurück, sobald die Analyse zeigt, dass sie online kursieren oder ungewöhnlich schnell und korrekt beantwortet werden.
- Entwickeln Sie szenariobasierte, mehrstufige Aufgaben mit proprietären Inhalten – etwa eine fiktive Produktbeschreibung oder ein datensatz, der einzigartig für Ihr Assessment ist – damit vorgefertigte Antworten von KI-Tools oder Foren nicht mehr funktionieren.
- Setzen Sie Zeitlimits pro Frage basierend auf einer realistischen Aufgabendauer, was einschränkt, wie viel ein Kandidat mitten in einer Frage auslagern kann, ohne den Ablauf zu unterbrechen.
- Kombinieren Sie synchrone und asynchrone Schritte und verbinden Sie ein zeitgesteuertes Live-Segment mit einer Take-Home-Aufgabe, damit Sie abgleichen können, ob das gleiche Kompetenzniveau in beiden Teilen sichtbar wird.
Hier zahlt sich die Plagiatserkennung in Assessments aus: Identische Antwortstrings bei mehreren Kandidaten oder Antworten, die bekannten öffentlichen Quellen entsprechen, lassen sich weit einfacher entdecken, wenn Ihre Aufgabenbank regelmäßig rotiert, statt denselben festen Fragensatz zwei Jahre lang zu verwenden. Eine Checkliste zur Bewerberbewertung hilft dabei, das Design bei der Skalierung über verschiedene Positionen hinweg konsistent zu halten.
Wie lange sollten Sie Bewerber-Assessment-Daten aufbewahren?
Jedes Assessment-Datenelement, das Sie aufbewahren, ist ein Datenelement, für das Sie haften, wenn es durchsickert. Aufgezeichnete Videos, Transkripte und biometrienahe Artefakte sind nach einer Offenlegung praktisch nicht mehr rückgängig zu machen. Daher ist die Minimierung der Erhebung von allem, was über die tatsächlichen Anforderungen einer Stelle hinausgeht, keine optionale Vorsichtsmaßnahme, sondern eine grundlegende Datenschutzstrategie.
- Legen Sie Standard-Aufbewahrungsfristen in Monaten statt Jahren fest, mit automatischer Löschung, die an Einstellungsentscheidungs-Meilensteine geknüpft ist
- Verschlüsseln Sie sensible Felder auf Spaltenebene und erzwingen Sie TLS 1.3 für alle Daten bei der Übertragung
- Bevorzugen Sie vom Kunden verwaltete Verschlüsselungsschlüssel, wenn Ihr Anbieter diese unterstützt
- Protokollieren Sie jeden Zugriff und jeden Exportvorgang mit Benutzer, Zeitstempel, IP-Adresse und angegebenem Grund
Dokumentierte Aufbewahrungsrichtlinien empfehlen üblicherweise 12 bis 24 Monate für erfolglose Bewerber, mit nachweisbaren Löschprotokollen, die Videos, Transkripte und Backups abdecken – nicht nur die primäre Datenbank. Wenn Ihr Anbieter auf Anfrage kein Löschprotokoll vorlegen kann, ist das eine echte Lücke in Ihren Sicherheitsrisikobewertungsmaßnahmen und kein geringfügiges Verwaltungsproblem.
Welche Anbieter- und Zugriffskontrollen sollten Sie fordern?
Ein starkes Assessment-Design nützt nichts, wenn die dahinterstehende Plattform schwache Zugriffskontrollen hat oder der Anbieter keine nachgewiesene Sicherheitsbilanz vorweisen kann. Beschaffung und IT sollten dieselbe Grundlage fordern, die Sie von jedem System verlangen würden, das sensible Daten verarbeitet.
- Bestätigen Sie die SOC-2-Typ-II- oder ISO-27001-Zertifizierung, einen unterzeichneten Auftragsverarbeitungsvertrag, eine aktuelle Liste der Unterauftragsverarbeiter sowie SLAs zur Meldung von Datenschutzverletzungen innerhalb von 24 bis 72 Stunden
- Erzwingen Sie SSO mit MFA, rollenbasierte Zugriffskontrolle und kurzlebige OAuth-Token für alle Integrationen, wobei verbundene Apps vierteljährlich geprüft werden
- Fügen Sie die Assessment-Plattform ausdrücklich in Ihren Incident-Response-Plan ein, einschließlich Playbooks für Erkennung, Eindämmung und Kandidatenbenachrichtigung
- Beschränken Sie Massen-Datenexporte auf einen Genehmigungsworkflow, anstatt sie für jeden angemeldeten Benutzer offen zugänglich zu lassen
Das sind keine abstrakten IT-Bedenken. Abgesicherte Authentifizierung und zentralisierte Prüfprotokollierung ermöglichen es Ihnen, die Frage eines Regulators oder eine Datenanfrage eines Kandidaten in Stunden statt in Wochen zu beantworten.
Wie überwachen Sie Betrug in großem Maßstab?
Ein Integritäts-Dashboard, das Markierungsrate, Markierungstyp und Lösungsergebnis im Zeitverlauf verfolgt, verwandelt Einzelfälle in Beweise. Achten Sie auf identische Antwortmuster bei verschiedenen Kandidaten, Gerätefingerabdrücke, die bei vermeintlich unabhängigen Sitzungen wiederverwendet werden, sowie Antwortgeschwindigkeiten, die nicht zur Aufgabenschwierigkeit passen.
- Verfolgen Sie den Anteil markierter Sitzungen, die Aufschlüsselung nach Markierungstyp und die Zeit bis zur Lösung
- Leiten Sie jede markierte Sitzung vor einer Ablehnungsentscheidung durch eine menschliche Beurteilung
- Geben Sie Kandidaten eine strukturierte Möglichkeit, eine Markierung mit Beweisen anzufechten
KI-generierte Markierungen funktionieren am besten als Triage-Instrument – sie liefern nachvollziehbare Belege, die ein Mensch abwägen kann – und nicht als automatisierte Ablehnungsmaschine, was die NIST-Leitlinien für verantwortungsvolle KI als Mindestanforderung für jedes automatisierte System behandeln, das echte Menschen betrifft.
Profi-Tipp: Überprüfen Sie die Falsch-positiv-Rate Ihres Dashboards monatlich, nicht nur die Gesamtzahl der Markierungen. Eine steigende Markierungsrate bei gleichbleibender Lösungsrate bedeutet in der Regel, dass Ihre Regeln neu abgestimmt werden müssen – nicht, dass Betrug plötzlich zugenommen hat.
Wie sollten Sie neue Sicherheitskontrollen einführen?
Beginnen Sie eng, kommunizieren Sie klar, dann skalieren Sie.
- Informieren Sie Kandidaten im Voraus, was erfasst wird, warum, wie lange es aufbewahrt wird und wie sie vor Beginn des Tests Anpassungen beantragen können.
- Stellen Sie Ausrüstungs-Checklisten und einen Probelauf bereit, damit technische Probleme nicht mit verdächtigem Verhalten verwechselt werden.
- Pilotieren Sie zunächst nach Position oder Region und verfolgen Sie Abbruchraten und Kennzahlen zu nachteiligen Auswirkungen, bevor Sie breiter ausrollen.
- Testen Sie jeden Proctoring-Ablauf mit assistiver Technologie und veröffentlichen Sie einen klaren Weg für Anpassungen.
Beobachten Sie die Auswahlquoten nach Gruppe bei der Skalierung. Wenn die Auswahlquote einer geschützten Gruppe unter 80 % der höchsten Gruppenquote fällt, ist das ein Signal für nachteilige Auswirkungen, das es wert ist, untersucht zu werden, bevor Sie die Kontrollen weiter ausrollen – und Barrierefreiheitstests im Voraus verhindern dieses Problem in der Regel vollständig.
Warum dies wichtiger ist, als die meisten Sicherheits-Checklisten zugeben
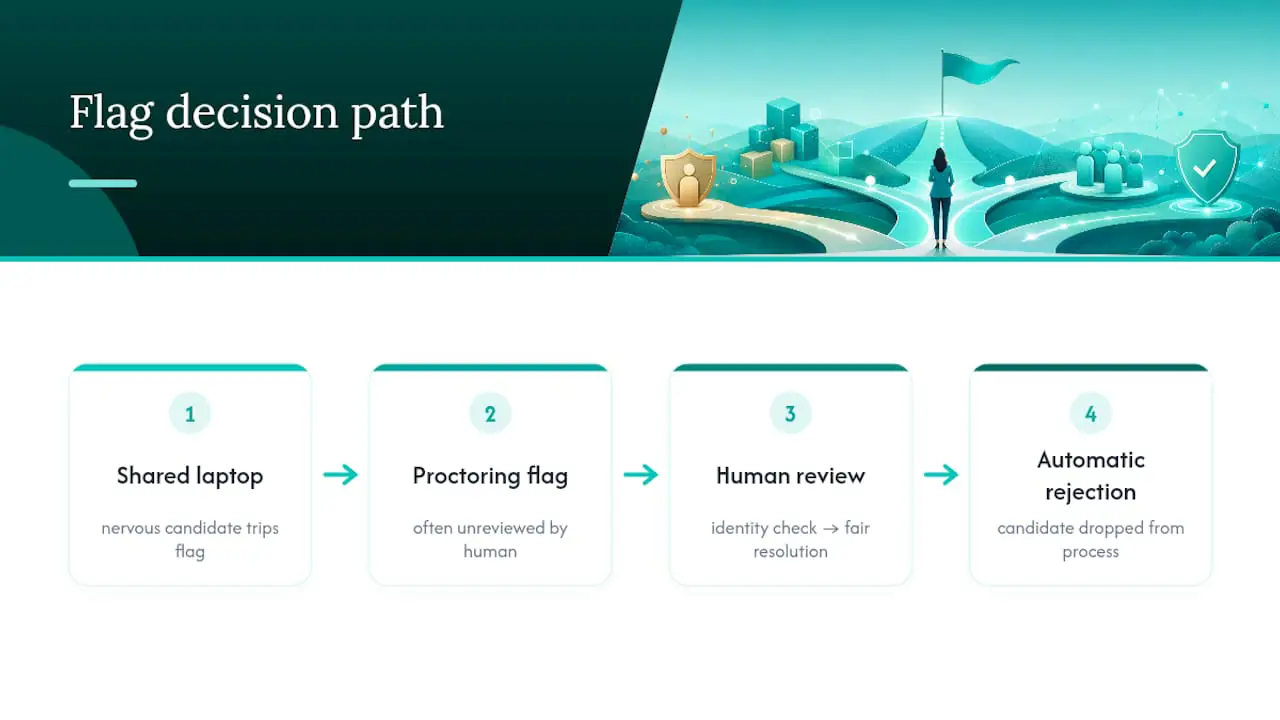
Die meisten Sicherheits-Assessment-Leitlinien, die HR-Teams erhalten, lesen sich, als wären sie für ein Rechenzentrum geschrieben worden, nicht für eine Einstellungspipeline. Sie sprechen über Verschlüsselung und Zugriffsprotokolle und überspringen den Teil, in dem ein nervöser Kandidat auf einem gemeinsam genutzten Laptop eine Proctoring-Markierung auslöst, die nie von einem Menschen überprüft wird und der stille aus dem Prozess fällt. Das ist kein Sicherheitserfolg. Es ist ein Einstellungsversagen mit einem Sicherheitsausweis.
Die unbequeme Wahrheit ist, dass die meisten Betrugsfälle nicht ausgeklügelt sind. Es geht darum, dass jemand seinen Bildschirm mit einem Freund teilt oder ein gedrillter Kandidat von einem zweiten Monitor abliest. Ausgeklügelte Anti-Betrugs-Systeme, die entwickelt wurden, um Betrug auf staatlichem Niveau zu erkennen, übersehen das häufig, während sie für legitime Kandidaten Hindernisse aufbauen, die einfach schlechtes Internet haben oder einen Screenreader benötigen. Die Lösung ist nicht mehr Überwachung. Es sind besser gestaltete Fragen, engere Identitätskontinuität in den entscheidenden Momenten und ein Mensch, der die Markierung tatsächlich ansieht, bevor jemand abgelehnt wird.
Das Erstellen von Assessments mit Magic Create bei Talent Approved – das Generieren rollenspezifischer Tests aus einer Stellenbeschreibung in wenigen Minuten – erzwingt eine nützliche Disziplin: Wenn der Test selbst gut gestaltet und an echte berufliche Aufgaben geknüpft ist, benötigen Sie weit weniger Überwachung, um Betrug zu erkennen, weil es von vornherein weniger generische, googlebare Inhalte gibt, mit denen man betrügen könnte.
— Jimmie
Diese Sicherheitspraktiken mit Talent Approved in die Tat umsetzen
Jede Kontrolle, die dieser Leitfaden beschreibt – gestufte Identitätsprüfungen, mehrschichtiges Proctoring, Aufbewahrungsregeln mit Prüfprotokollen – spiegelt direkt wider, wie Plattformen wie Talent Approved aufgebaut sind. Einige Plattformen bieten Tools an, die rollenspezifische Assessments aus einer Stellenbeschreibung in wenigen Minuten generieren, was den Anteil generischer, leicht durchsuchbarer Fragen reduziert, noch bevor Sie überhaupt an Proctoring denken. Integrierte Anti-Betrugs-Tools, die Bildschirm- und Webcam-Überwachung, Sitzungswiederholungen und KI-generierte Zusammenfassungen umfassen, können Prüfern nachvollziehbare Belege liefern, anstatt eine rohe Videodatei, die von Anfang bis Ende angesehen werden muss.
Es gibt kein Abonnement, zu dem Sie sich verpflichten müssen. Einige Assessment-Plattformen arbeiten nach einem Pay-as-you-go-Modell mit einer Gebühr pro abgeschlossenem Kandidaten, sodass Sie eine einzelne hochrelevante Position pilotieren können, bevor Sie die Kontrollen weiter ausrollen. Wenn Sie bereit sind, dies bei Ihrer nächsten Tier-3-Einstellung zu testen, prüfen Sie Preise und Kompetenzassessments und beginnen Sie diesen Monat mit einer Position.
Quellen
- DSGVO-Leitlinien zur Datenspeicherung
- Ihre Assessment-Plattform für die nächste Welle von Betrugstools zukunftssicher machen
- Ihre Einstellungsdaten schützen: ATS-Sicherheits-Checkliste
FAQ
Was ist der erste Schritt bei der Assessment-Sicherheit?
Beginnen Sie damit, Ihre Assessments nach Risiko abzustufen, und wenden Sie dann Identitätsverifizierung und Proctoring-Intensität an, die zur jeweiligen Stufe passen, anstatt einen einheitlichen Standard für jede Position zu verwenden.
Wie lange sollten Kandidatenvideos aufbewahrt werden?
Die gängige Praxis legt die Aufbewahrungsfrist für erfolglose Bewerber auf 12 bis 24 Monate fest, mit automatischer Löschung und einem nachweisbaren Löschprotokoll, das Videos, Transkripte und Backups abdeckt.
Enthält Talent Approved Anti-Betrugs-Tools?
Ja. Talent Approved enthält integrierte Anti-Betrugs-Mechanismen mit Bildschirm- und Webcam-Überwachung, Sitzungswiederholungen und KI-generierten Zusammenfassungen zur Unterstützung der menschlichen Überprüfung markierter Sitzungen.
Sollte KI Betrug automatisch markieren?
Nein. KI-generierte Markierungen sollten als Triage-Schicht fungieren, die nachvollziehbare Belege liefert, wobei ein menschlicher Prüfer die endgültige Entscheidung über jede Maßnahme trifft, die einen Kandidaten betrifft.
Was kostet Talent Approved?
Talent Approved verwendet ein Pay-as-you-go-Modell zu 5 $ pro Kandidaten, der ein Assessment abschließt, ohne erforderliches Abonnement, wie auf der Preisseite angegeben.