
Приоритет безопасности оценок высокого уровня для HR: начните с уровня 3
Не каждый тест на навыки несёт одинаковый риск, поэтому оптимальный подход — программа с уровнями риска: лёгкие проверки для низкоставочных этапов отбора и усиленный контроль для высококритичных, высококонкурентных позиций. Три действия на эту неделю: обеспечить непрерывность идентификации (удостоверение личности плюс сверка с селфи) на любом тесте, связанном с окончательным решением о найме; включить автоматическое управление сроками хранения данных с журналами удаления; убедиться, что каждая отмеченная флагом сессия проходит проверку человеком, прежде чем это повлияет на кандидата.
Кратко:
- Оценочные тесты с низкими ставками для массовых ролей должны опираться на минимальную проверку личности и автоматическую расстановку флагов, тогда как высококритичные роли требуют полной верификации личности и проверки человеком.
- Комбинирование нескольких сигналов — отслеживания взгляда, анализа звука и цифровых отпечатков устройств — создаёт многоуровневую защиту, которую труднее обойти, и даёт объяснимые доказательства для проверки.
- Проектирование тестов с ротацией вопросов, задачами на основе сценариев и временными ограничениями снижает эффективность инструментов для списывания и обмена ответами.
- Данные кандидатов следует хранить от 12 до 24 месяцев с надёжным шифрованием, журналами доступа и автоматическим удалением для минимизации рисков безопасности.
- Использование многоуровневого контроля и чёткое информирование кандидатов до запуска оценки помогает предотвратить негативное воздействие на защищённые группы и обеспечивает надлежащий масштаб безопасности.
Содержание
- Что такое лучшие практики безопасности оценочных тестов?
- Как распределить риски оценочных тестов по уровням?
- Какие средства контроля идентификации и прокторинга действительно работают?
- Как разработать тесты, устойчивые к списыванию?
- Как долго следует хранить данные оценки кандидатов?
- Какие требования предъявлять к контролю поставщиков и доступа?
- Как отслеживать мошенничество в масштабе?
- Как внедрять новые средства контроля безопасности?
- Почему это важнее, чем признают большинство контрольных списков безопасности?
- Применяйте эти практики безопасности вместе с Talent Approved
- Источники
- Часто задаваемые вопросы
Что такое лучшие практики безопасности оценочных тестов?
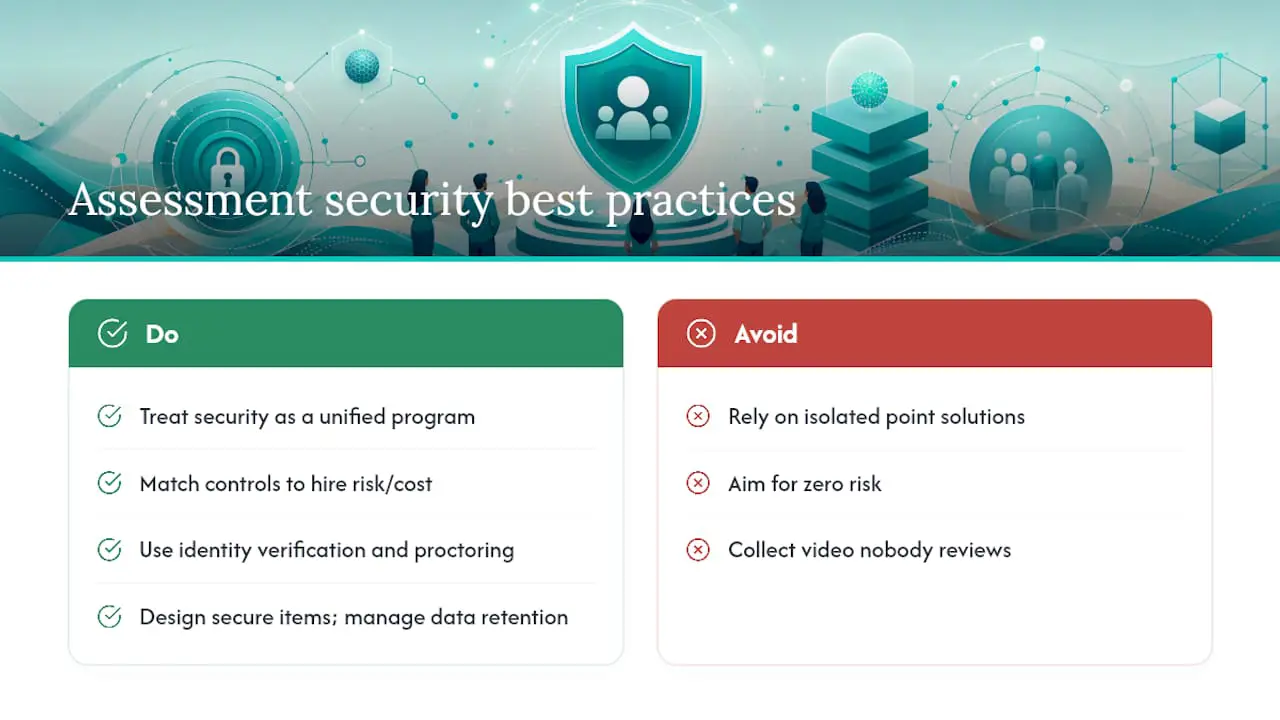
Лучшие практики безопасности оценочных тестов — это конкретные меры контроля, которые HR-команды и менеджеры по найму используют для защиты целостности онлайн-тестов на навыки и конфиденциальности данных кандидатов в ходе этого процесса. Это охватывает верификацию личности, прокторинг, разработку заданий, хранение данных, проверку поставщиков и порядок проверки отмеченных сессий. Эта область находится на пересечении лучших практик безопасности тестирования и стратегий защиты данных, и именно единая комплексная программа, а не набор разрозненных решений, отличает команды, которые выявляют мошенничество, от тех, которые просто собирают видеозаписи, которые никто не смотрит.
Цель — не нулевой риск. Цель — соизмерять затраты на контроль с ценой ошибочного найма.
Как распределить риски оценочных тестов по уровням?
Не каждая роль требует проверки государственного удостоверения личности и мониторинга через веб-камеру. Для отбора по Уровню 1 на начальную должность с большим потоком кандидатов (100+ соискателей, низкие индивидуальные ставки) достаточно лёгкой проверки личности и базового контроля браузера. Для технической или торговой оценки среднего уровня Уровня 2 оправданы более строгая непрерывность идентификации и многосигнальный прокторинг. Уровень 3 охватывает заключительные этапы, высококритичные или высокооплачиваемые роли, где цена ошибочного найма или подготовленного кандидата достаточно высока, чтобы оправдать полную верификацию личности, многоуровневый прокторинг и обязательную проверку человеком каждого флага.
- Уровень 1: облегчённая проверка личности, стандартная блокировка браузера, только автоматическая расстановка флагов
- Уровень 2: сверка селфи с удостоверением личности, запись сессии, сравнение с поведенческим базовым уровнем
- Уровень 3: государственное удостоверение личности плюс сверка с живым селфи, полный многосигнальный прокторинг, 100% проверка человеком до отказа
Перспективная программа предполагает создание модульных средств контроля, которые можно усиливать или ослаблять в зависимости от уровня, а не перестраивать оценочные тесты с нуля. Начните пилотирование с процесса Уровня 3, поскольку именно там сбой в руководстве по безопасности оценки наносит наибольший ущерб, а затем используйте первые результаты для калибровки при формировании высокоэффективной команды продаж Уровней 1 и 2.
Какие средства контроля идентификации и прокторинга действительно работают?
Непрерывность идентификации — это основа. Короткий калибровочный ролик в начале теста с последующими периодическими проверками по селфи позволяет выявить наиболее распространённый способ мошенничества: когда тест за настоящего кандидата завершает другой человек после его входа в систему. Для ролей Уровня 3 дополните это сверкой государственного удостоверения личности с живым селфи в начале теста.
Многосигнальный прокторинг превосходит любой одиночный поток данных. Комбинирование видео, аудио, телеметрии экрана и паттернов нажатий клавиш в сравнении с собственным поведенческим базовым уровнем кандидата создаёт многоуровневые сигналы безопасности, которые гораздо труднее подделать, чем просто запись с веб-камеры, — и они формируют объяснимые доказательства, с которыми проверяющий действительно может работать, а не расплывчатый тег «подозрительно».
- Используйте блокирующие браузеры для тестов Уровня 3; отмечайте флагом (но не засчитывайте как автоматический провал) переключение вкладок и события буфера обмена для Уровня 2
- Комбинируйте отслеживание взгляда, обнаружение звуковых аномалий и цифровые отпечатки устройств для получения наиболее сильного набора сигналов
- Протестируйте весь процесс прокторинга со вспомогательными технологиями до запуска и предусмотрите альтернативный путь верификации для кандидатов, которые не могут использовать стандартные проверки через веб-камеру
Совет профессионала: Прогоните свою систему прокторинга через программу чтения с экрана и соединение с низкой пропускной способностью до запуска. Если ваша команда не может пройти тест без затруднений, многие кандидаты тоже не смогут — и вы получите массу ложных срабатываний флагов, не имеющих никакого отношения к мошенничеству.
Как разработать тесты, устойчивые к списыванию?
Грамотный дизайн делает для предотвращения мошенничества больше, чем любой инструмент мониторинга, добавленный впоследствии. Наиболее важны четыре приёма:
- Ротируйте большие банки заданий и снимайте вопросы с использования, как только аналитика показывает, что они распространились в интернете или вызывают необычно быстрые и необычно правильные ответы.
- Создавайте сценарно-ориентированные многоэтапные задачи с использованием проприетарного контекста — например, вымышленного описания продукта или уникального для вашей оценки набора данных, — чтобы готовые ответы из инструментов ИИ или форумов перестали работать.
- Применяйте таймеры к каждому вопросу, привязанные к реалистичному времени выполнения задачи, что ограничивает возможность кандидата передать работу на аутсорсинг в середине вопроса, не нарушив ход теста.
- Сочетайте синхронные и асинхронные этапы, объединяя ограниченный по времени живой сегмент с заданием на дом, чтобы можно было сопоставить, проявляется ли одинаковый уровень навыков в обоих случаях.
Именно здесь обнаружение плагиата в оценочных тестах оправдывает своё применение: идентичные строки ответов среди кандидатов или ответы, совпадающие с известными публичными источниками, гораздо легче выявить, когда банк заданий регулярно ротируется, а не использует один и тот же фиксированный набор вопросов на протяжении двух лет подряд. Чек-лист оценки кандидатов помогает сохранять единообразие дизайна для разных ролей по мере масштабирования.
Как долго следует хранить данные оценки кандидатов?
Каждый хранимый фрагмент данных оценки — это фрагмент, за утечку которого вы несёте ответственность. Записанное видео, транскрипты и биометрические артефакты по сути необратимы после раскрытия, поэтому минимизация сбора всего, что выходит за рамки реальных требований к роли, — не дополнительная осторожность, а базовая стратегия защиты данных.
- Устанавливайте сроки хранения по умолчанию в месяцах, а не в годах, с автоматическим удалением, привязанным к этапам принятия решения о найме
- Шифруйте конфиденциальные поля на уровне столбцов и применяйте TLS 1.3 для всех данных при передаче
- Отдавайте предпочтение ключам шифрования, управляемым клиентом, там, где это поддерживает ваш поставщик
- Регистрируйте каждое событие доступа и экспорта с указанием пользователя, временной метки, IP-адреса и указанной причины
Задокументированные рекомендации по хранению данных обычно указывают на срок от 12 до 24 месяцев для неудавшихся соискателей, с верифицируемыми журналами удаления, охватывающими видеозаписи, транскрипты и резервные копии, а не только основную базу данных. Если ваш поставщик не может предоставить журнал удаления по запросу, это реальный пробел в ваших мерах оценки рисков безопасности, а не мелкая проблема с документацией.
Какие требования предъявлять к контролю поставщиков и доступа?
Грамотный дизайн оценки теряет смысл, если платформа за ним имеет слабый контроль доступа или поставщика без подтверждённого опыта в области безопасности. Отдел закупок и IT должны требовать тот же базовый уровень, что и для любой системы, работающей с конфиденциальными данными.
- Подтвердите наличие аттестации SOC 2 Type II или ISO 27001, подписанного соглашения об обработке данных, актуального списка субобработчиков и SLA по уведомлению об инцидентах от 24 до 72 часов
- Обеспечьте применение SSO с MFA, ролевого управления доступом и краткосрочных токенов OAuth для любой интеграции, проводя аудит подключённых приложений ежеквартально
- Явно включите оценочную платформу в ваш план реагирования на инциденты с готовыми сценариями обнаружения, локализации и уведомления кандидатов
- Ограничьте массовый экспорт данных процессом согласования, а не оставляйте его доступным любому авторизованному пользователю
Это не абстрактные IT-проблемы. Надёжная аутентификация и централизованное ведение журналов аудита — именно то, что позволяет ответить на вопрос регулятора или запрос кандидата на данные за часы, а не за недели.
Как отслеживать мошенничество в масштабе?
Панель мониторинга целостности, отслеживающая долю сессий с флагами, типы флагов и результаты рассмотрения в динамике, превращает анекдоты в доказательства. Следите за идентичными паттернами ответов среди кандидатов, цифровыми отпечатками устройств, повторно используемыми в якобы не связанных сессиях, и скоростью ответов, не соответствующей сложности задачи.
- Отслеживайте процент сессий с флагами, разбивку по типам флагов и время до разрешения
- Направляйте каждую сессию с флагом на рассмотрение человеком до принятия любого решения об отказе
- Предоставьте кандидатам структурированную возможность оспорить флаг с доказательствами
Флаги, расставляемые ИИ, лучше всего работают как триаж — выявляя объяснимые доказательства для оценки человеком, а не как автоматизированный механизм отказа, что руководство NIST по ответственному ИИ рассматривает как базовое требование к любой автоматизированной системе, влияющей на реальных людей.
Совет профессионала: Проверяйте показатель ложных срабатываний на вашей панели мониторинга ежемесячно, а не только общее количество флагов. Растущий показатель флагов при неизменном показателе разрешений обычно означает, что ваши правила требуют перенастройки, а не то, что мошенничество внезапно возросло.
Как внедрять новые средства контроля безопасности?
Начните узко, коммуницируйте чётко, затем масштабируйте.
- Сообщите кандидатам заранее, что собирается, почему, как долго хранится и как запросить специальные условия до начала теста.
- Предоставьте чек-лист оборудования и пробный запуск, чтобы технические проблемы не были приняты за подозрительное поведение.
- Сначала запустите пилот по роли или региону, отслеживая показатели отказа от прохождения и метрики неблагоприятного воздействия до более широкого развёртывания.
- Протестируйте весь процесс прокторинга со вспомогательными технологиями и опубликуйте чёткий путь получения специальных условий.
По мере масштабирования следите за показателями отбора по группам. Если показатель отбора любой защищённой группы опускается ниже 80% от показателя группы с наивысшим результатом, это сигнал неблагоприятного воздействия, который стоит изучить до дальнейшего распространения контроля, а заблаговременное тестирование доступности обычно полностью предотвращает эту проблему.
Почему это важнее, чем признают большинство контрольных списков безопасности?
Большинство руководств по безопасности оценочных тестов, которые получают HR-команды, написаны так, будто они предназначены для дата-центра, а не для процесса найма. В них говорится о шифровании и журналах доступа, но упускается момент, когда нервный кандидат на общем ноутбуке получает флаг прокторинга, который никогда не проверяется человеком, и незаметно выбывает из процесса. Это не победа безопасности. Это провал найма в маске значка безопасности.
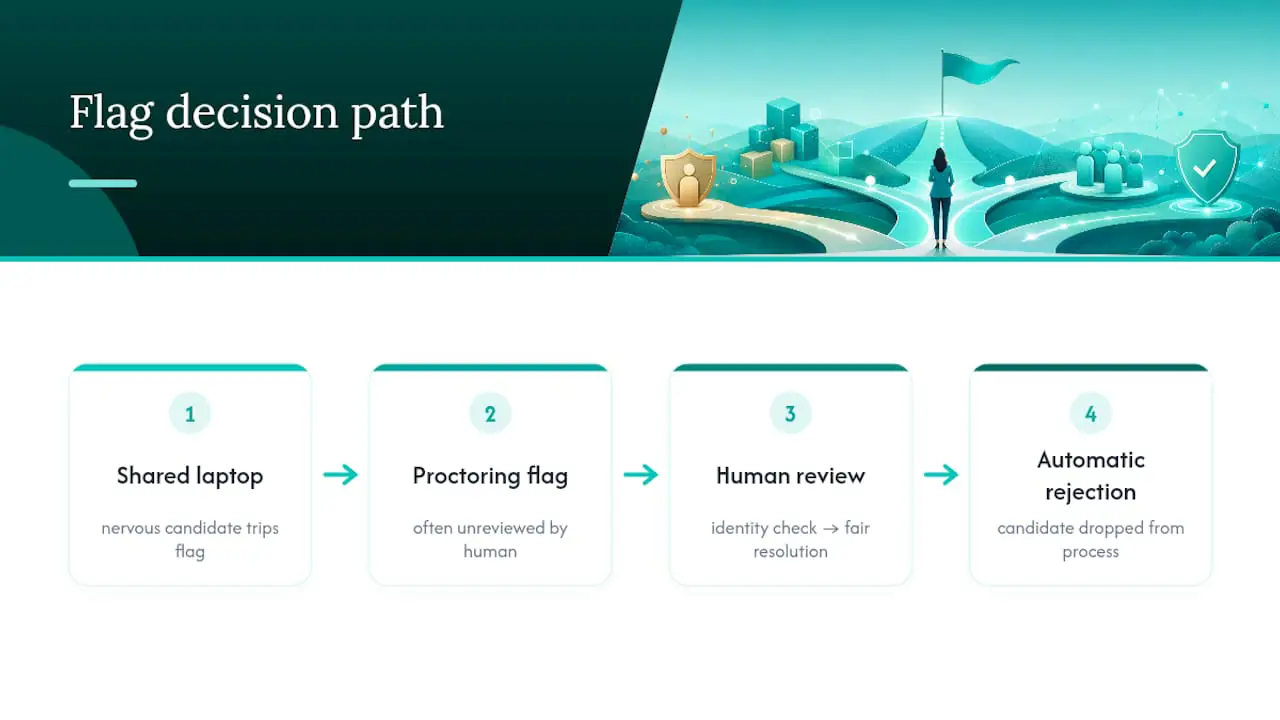
Неудобная правда состоит в том, что большинство случаев мошенничества не отличается изощрённостью. Это кто-то, кто показывает экран другу, или подготовленный кандидат, читающий со второго монитора. Сложные системы защиты от мошенничества, созданные для выявления обмана уровня государственных структур, нередко упускают это, одновременно создавая трудности для добросовестных кандидатов с плохим интернетом или нуждающихся в программе чтения с экрана. Решение — не больше мониторинга. Это лучше разработанные вопросы, более строгая непрерывность идентификации в ключевые моменты и человек, который действительно смотрит на флаг, прежде чем кому-то отказывают.
Создание оценочных тестов с помощью Magic Create в Talent Approved — генерация тестов, специфичных для роли, на основе описания вакансии за считанные минуты — формирует полезную дисциплину: когда сам тест хорошо разработан и привязан к реальным рабочим задачам, для выявления мошенничества требуется гораздо меньше мониторинга, потому что в нём изначально меньше общего, легко гуглящегося контента, с которым можно схитрить.
— Jimmie
Применяйте эти практики безопасности вместе с Talent Approved
Каждый описанный в этом руководстве метод контроля — многоуровневая проверка личности, многоуровневый прокторинг, правила хранения данных с журналами аудита — напрямую соответствует тому, как построены такие платформы, как Talent Approved. Некоторые платформы предлагают инструменты, которые генерируют оценочные тесты, специфичные для роли, на основе описания вакансии за несколько минут, что сокращает количество общих, легко находимых вопросов ещё до того, как вы задумаетесь о прокторинге. Встроенные инструменты защиты от мошенничества, включающие мониторинг экрана и веб-камеры, повторы сессий и сводки, созданные ИИ, могут давать проверяющим объяснимые доказательства вместо необработанного видеофайла, который нужно смотреть от начала до конца.
Никакой подписки для начала работы не требуется. Некоторые оценочные платформы работают по модели оплаты по факту использования с фиксированной оплатой за каждого прошедшего тест кандидата, что позволяет пилотировать одну высококритичную роль перед более широким внедрением контроля. Если вы готовы протестировать это на вашем следующем найме Уровня 3, ознакомьтесь с тарифами и оценками навыков и начните с одной роли в этом месяце.
Источники
- Руководство GDPR по хранению данных
- Будущее вашей оценочной платформы: следующая волна инструментов для мошенничества
- Защита ваших данных о найме: контрольный список безопасности ATS
Часто задаваемые вопросы
Каков первый шаг в обеспечении безопасности оценочных тестов?
Начните с распределения оценочных тестов по уровням риска, а затем применяйте верификацию личности и интенсивность прокторинга, соответствующие каждому уровню, вместо использования единого стандарта для каждой роли.
Как долго следует хранить видеозаписи кандидатов?
Общепринятая практика устанавливает срок хранения от 12 до 24 месяцев для несостоявшихся соискателей, с автоматическим удалением и верифицируемым журналом удаления, охватывающим видеозаписи, транскрипты и резервные копии.
Включает ли Talent Approved инструменты защиты от мошенничества?
Да. Talent Approved включает встроенные механизмы защиты от мошенничества с мониторингом экрана и веб-камеры, повторами сессий и сводками, созданными ИИ, для поддержки проверки отмеченных сессий человеком.
Должен ли ИИ автоматически отмечать мошенничество флагами?
Нет. Флаги, расставляемые ИИ, должны выполнять функцию уровня триажа, выявляя объяснимые доказательства, при этом окончательное решение по любому вопросу, затрагивающему кандидата, должен принимать человек-проверяющий.
Сколько стоит Talent Approved?
Talent Approved использует модель оплаты по факту использования — 5 долларов за каждого кандидата, прошедшего оценочный тест, без необходимости подписки, как указано на странице тарифов.