
HR के लिए उच्च प्रभाव मूल्यांकन सुरक्षा को प्राथमिकता दें: टियर 3 से शुरू करें
हर स्किल्स टेस्ट एक समान जोखिम नहीं उठाता, इसलिए सबसे समझदार रणनीति एक जोखिम-स्तरीय कार्यक्रम है: कम-दांव वाली स्क्रीनिंग पर हल्की जांच लागू करें और उच्च-दांव, उच्च-मात्रा वाली भूमिकाओं पर कड़े नियंत्रण। इस हफ्ते तीन काम करें: अंतिम भर्ती निर्णय से जुड़े किसी भी टेस्ट पर पहचान की निरंतरता (ID और सेल्फी मिलान) लागू करें, डिलीशन लॉग के साथ स्वचालित डेटा रिटेंशन चालू करें, और सुनिश्चित करें कि हर फ्लैग किए गए सेशन की मानव समीक्षा हो, इससे पहले कि वह किसी उम्मीदवार को प्रभावित करे।
TL;DR:
- उच्च-मात्रा वाली भूमिकाओं के लिए कम-दांव वाले मूल्यांकन में न्यूनतम पहचान जांच और स्वचालित फ्लैगिंग पर निर्भर रहना चाहिए, जबकि उच्च-दांव वाली भूमिकाओं के लिए पूर्ण पहचान सत्यापन और मानव समीक्षा आवश्यक है।
- गेज़ ट्रैकिंग, ऑडियो विश्लेषण और डिवाइस फिंगरप्रिंटिंग जैसे कई संकेतों को मिलाने से स्तरित सुरक्षा बनती है जिसे धोखा देना कठिन होता है और जो समीक्षा के लिए स्पष्ट करने योग्य साक्ष्य प्रदान करती है।
- घूर्णन प्रश्नों, परिदृश्य-आधारित समस्याओं और समयबद्ध चरणों के साथ टेस्ट डिज़ाइन करने से धोखाधड़ी के उपकरणों और उत्तर साझाकरण की प्रभावशीलता कम हो जाती है।
- उम्मीदवार डेटा को 12 से 24 महीनों तक कड़े एन्क्रिप्शन, एक्सेस लॉग और स्वचालित डिलीशन के साथ रखा जाना चाहिए ताकि सुरक्षा जोखिम कम हो सके।
- स्तरीय नियंत्रणों का उपयोग करना और मूल्यांकन शुरू करने से पहले उम्मीदवारों के साथ स्पष्ट संचार करना संरक्षित समूहों पर प्रतिकूल प्रभाव को रोकने में मदद करता है और उचित सुरक्षा स्तर सुनिश्चित करता है।
विषय सूची
- मूल्यांकन सुरक्षा सर्वोत्तम अभ्यास क्या हैं?
- आपको मूल्यांकन जोखिम को स्तरों में कैसे विभाजित करना चाहिए?
- कौन से पहचान और प्रॉक्टरिंग नियंत्रण वास्तव में काम करते हैं?
- आप ऐसे टेस्ट कैसे डिज़ाइन करते हैं जो धोखाधड़ी का विरोध करें?
- आपको उम्मीदवार मूल्यांकन डेटा कितने समय तक रखना चाहिए?
- आपको किन विक्रेता और एक्सेस नियंत्रणों की आवश्यकता होनी चाहिए?
- आप बड़े पैमाने पर धोखाधड़ी की निगरानी कैसे करते हैं?
- आपको नए सुरक्षा नियंत्रण कैसे लागू करने चाहिए?
- यह अधिकांश सुरक्षा चेकलिस्ट की तुलना में अधिक महत्वपूर्ण क्यों है?
- इन सुरक्षा प्रथाओं को Talent Approved के साथ काम में लाएं
- स्रोत
- FAQ
मूल्यांकन सुरक्षा सर्वोत्तम अभ्यास क्या हैं?
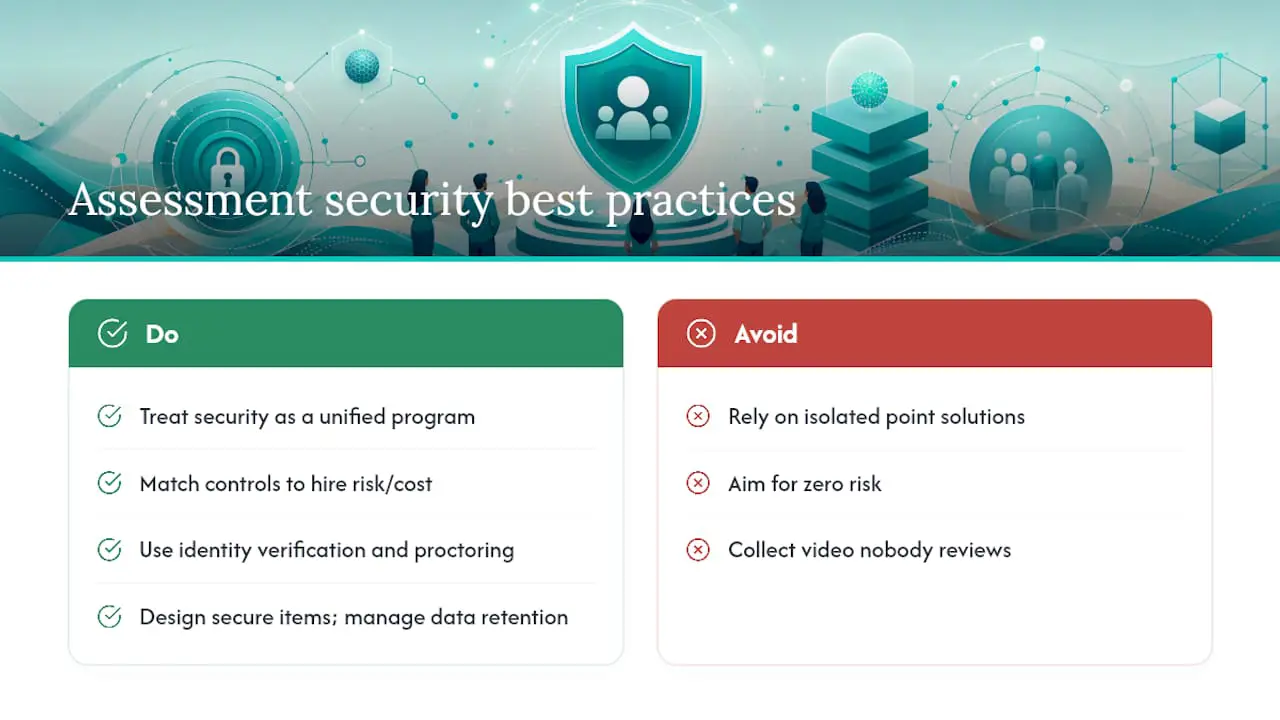
मूल्यांकन सुरक्षा सर्वोत्तम अभ्यास वे विशिष्ट नियंत्रण हैं जिनका उपयोग HR टीमें और भर्ती प्रबंधक ऑनलाइन स्किल्स टेस्ट की अखंडता और उस प्रक्रिया के दौरान उम्मीदवार डेटा की गोपनीयता की रक्षा के लिए करते हैं। इसमें पहचान सत्यापन, प्रॉक्टरिंग, आइटम डिज़ाइन, डेटा रिटेंशन, विक्रेता की जांच और फ्लैग किए गए सेशन की समीक्षा कैसे होती है, यह सब शामिल है। यह अनुशासन टेस्ट सुरक्षा सर्वोत्तम अभ्यासों और डेटा सुरक्षा रणनीतियों के संगम पर है, और इसे एक एकीकृत कार्यक्रम के रूप में मानना — बजाय बिखरे हुए पॉइंट समाधानों के — वही बात है जो धोखाधड़ी पकड़ने वाली टीमों को उन टीमों से अलग करती है जो केवल ऐसे वीडियो संग्रह करती हैं जिन्हें कोई नहीं देखता।
लक्ष्य शून्य जोखिम नहीं है। लक्ष्य है अपने नियंत्रणों की लागत को गलत भर्ती की लागत के अनुरूप करना।
आपको मूल्यांकन जोखिम को स्तरों में कैसे विभाजित करना चाहिए?
हर भूमिका सरकारी ID जांच और वेबकैम निगरानी को उचित नहीं ठहराती। एंट्री-लेवल, उच्च-मात्रा वाली भूमिका (100+ आवेदक, कम व्यक्तिगत दांव) के लिए Tier 1 स्क्रीन में हल्की पहचान जांच और बुनियादी ब्राउज़र निगरानी की आवश्यकता है। एक Tier 2 मध्य-स्तरीय तकनीकी या बिक्री मूल्यांकन के लिए मजबूत पहचान निरंतरता और मल्टी-सिग्नल प्रॉक्टरिंग उचित है। Tier 3 में अंतिम दौर की, उच्च-दांव वाली या उच्च-मुआवजे वाली भूमिकाएं शामिल हैं, जहां गलत भर्ती या कोचिंग पाए गए उम्मीदवार की लागत इतनी अधिक होती है कि पूर्ण पहचान सत्यापन, स्तरीय प्रॉक्टरिंग और हर फ्लैग की अनिवार्य मानव समीक्षा उचित ठहरती है।
- Tier 1: हल्की ID जांच, मानक ब्राउज़र लॉकडाउन, केवल स्वचालित फ्लैगिंग
- Tier 2: ID के विरुद्ध सेल्फी मिलान, सेशन रिकॉर्डिंग, व्यवहारिक आधारेखा तुलना
- Tier 3: सरकारी ID प्लस लाइव सेल्फी मिलान, पूर्ण मल्टी-सिग्नल प्रॉक्टरिंग, अस्वीकृति से पहले 100% मानव समीक्षा
अपने कार्यक्रम को भविष्य के लिए तैयार करने का अर्थ है मॉड्यूलर नियंत्रण बनाना जिन्हें आप टियर के अनुसार ऊपर-नीचे कर सकें, बजाय स्क्रैच से मूल्यांकन पुनर्निर्मित करने के। पहले अपनी Tier 3 प्रक्रिया का पायलट करें, क्योंकि वहां सुरक्षा मूल्यांकन दिशानिर्देश विफलता सबसे अधिक नुकसान करती है, फिर शुरुआती परिणामों का उपयोग उच्च-प्रदर्शन करने वाली बिक्री टीम बनाने के Tiers 1 और 2 को कैलिब्रेट करने के लिए करें।
कौन से पहचान और प्रॉक्टरिंग नियंत्रण वास्तव में काम करते हैं?
पहचान की निरंतरता नींव है। टेस्ट की शुरुआत में एक छोटा कैलिब्रेशन क्लिप, जिसके बाद समय-समय पर सेल्फी जांच होती है, सबसे सामान्य धोखाधड़ी पैटर्न को पकड़ती है: वास्तविक उम्मीदवार के लॉग इन करने के बाद कोई और टेस्ट पूरा करता है। Tier 3 भूमिकाओं के लिए, शुरुआत में सरकारी ID प्लस लाइव सेल्फी मिलान के साथ इसे जोड़ें।
मल्टी-सिग्नल प्रॉक्टरिंग किसी भी एकल डेटा स्ट्रीम से बेहतर है। वीडियो, ऑडियो, स्क्रीन टेलीमेट्री और कीस्ट्रोक पैटर्न को उम्मीदवार की अपनी व्यवहारिक आधारेखा के विरुद्ध मिलाने से स्तरीय सुरक्षा संकेत उत्पन्न होते हैं जिन्हें अकेले वेबकैम फुटेज की तुलना में धोखा देना बहुत कठिन है, और वे स्पष्ट करने योग्य साक्ष्य उत्पन्न करते हैं जिस पर एक समीक्षक वास्तव में कार्य कर सकता है, बजाय अस्पष्ट "संदिग्ध" टैग के।
- Tier 3 टेस्ट के लिए लॉकडाउन ब्राउज़र का उपयोग करें; Tier 2 के लिए टैब स्विच और क्लिपबोर्ड इवेंट को फ्लैग करें (स्वतः-विफल न करें)
- सबसे मजबूत सिग्नल सेट के लिए गेज़ ट्रैकिंग, ऑडियो विसंगति पहचान और डिवाइस फिंगरप्रिंटिंग को मिलाएं
- लॉन्च से पहले हर प्रॉक्टरिंग फ्लो को असिस्टिव-टेक परीक्षण से गुजारें, और उन उम्मीदवारों के लिए वैकल्पिक सत्यापन पथ रखें जो मानक वेबकैम जांच का उपयोग नहीं कर सकते
प्रो टिप: लॉन्च करने से पहले अपने स्वयं के प्रॉक्टरिंग सेटअप को एक स्क्रीन रीडर और कम-बैंडविड्थ कनेक्शन से गुजारें। यदि आपकी टीम टेस्ट को सुचारू रूप से पूरा नहीं कर सकती, तो कई उम्मीदवार भी नहीं कर पाएंगे, और आप ऐसे झूठे-सकारात्मक फ्लैग इकट्ठा करेंगे जिनका धोखाधड़ी से कोई संबंध नहीं है।
आप ऐसे टेस्ट कैसे डिज़ाइन करते हैं जो धोखाधड़ी का विरोध करें?
बाद में जोड़े गए किसी भी निगरानी उपकरण की तुलना में अच्छा डिज़ाइन धोखाधड़ी को रोकने के लिए अधिक काम करता है। चार कदम सबसे अधिक महत्वपूर्ण हैं:
- बड़े आइटम बैंक घुमाएं और प्रश्नों को हटा दें जब विश्लेषण दिखाए कि वे ऑनलाइन फैल रहे हैं या असामान्य रूप से तेज़, असामान्य रूप से सही उत्तर दे रहे हैं।
- परिदृश्य-आधारित, बहु-चरणीय समस्याएं बनाएं स्वामित्व संदर्भ का उपयोग करके — जैसे एक काल्पनिक उत्पाद ब्रीफ या आपके मूल्यांकन के लिए अद्वितीय डेटासेट — ताकि AI उपकरणों या फोरम से स्क्रिप्टेड उत्तर काम करना बंद कर दें।
- प्रति-प्रश्न टाइमर लागू करें यथार्थवादी कार्य अवधि से बंधे हुए, जो यह सीमित करते हैं कि एक उम्मीदवार प्रश्न के बीच में कितना आउटसोर्स कर सकता है बिना प्रवाह को तोड़े।
- सिंक्रोनस और असिंक्रोनस चरणों को मिलाएं — एक समयबद्ध लाइव सेगमेंट को टेक-होम कंपोनेंट के साथ जोड़कर — ताकि आप जांच सकें कि दोनों में एक ही कौशल स्तर दिखता है या नहीं।
यहीं पर मूल्यांकन में साहित्यिक चोरी पहचान अपना महत्व दिखाती है: उम्मीदवारों में समान उत्तर स्ट्रिंग, या ज्ञात सार्वजनिक स्रोतों से मेल खाने वाले उत्तर, तब पकड़ना बहुत आसान होता है जब आपका आइटम बैंक नियमित रूप से घूमता है, बजाय दो साल तक एक ही निश्चित प्रश्न सेट चलाने के। एक उम्मीदवार मूल्यांकन चेकलिस्ट इसे बढ़ाते समय भूमिकाओं में डिज़ाइन को सुसंगत रखने में मदद करती है।
आपको उम्मीदवार मूल्यांकन डेटा कितने समय तक रखना चाहिए?
आपके पास रखा हर मूल्यांकन डेटा का टुकड़ा वह डेटा है जिसके लिए आप लीक होने पर उत्तरदायी हैं। रिकॉर्ड किया गया वीडियो, ट्रांसक्रिप्ट और बायोमेट्रिक-निकट आर्टिफैक्ट एक बार उजागर होने पर प्रभावी रूप से अपरिवर्तनीय हैं, इसलिए किसी भूमिका के लिए वास्तव में आवश्यकता से अधिक किसी भी चीज़ के संग्रह को न्यूनतम करना वैकल्पिक सावधानी नहीं है, बल्कि बुनियादी डेटा सुरक्षा रणनीति है।
- डिफ़ॉल्ट रिटेंशन विंडो महीनों में निर्धारित करें, वर्षों में नहीं, भर्ती-निर्णय मील के पत्थरों से जुड़े स्वचालित डिलीशन के साथ
- संवेदनशील फ़ील्ड को कॉलम स्तर पर एन्क्रिप्ट करें और ट्रांज़िट में सभी डेटा के लिए TLS 1.3 लागू करें
- जहां आपका विक्रेता इसका समर्थन करता है वहां ग्राहक-प्रबंधित एन्क्रिप्शन कुंजियों को प्राथमिकता दें
- हर एक्सेस और एक्सपोर्ट इवेंट को उपयोगकर्ता, टाइमस्टैम्प, IP पता और बताए गए कारण के साथ लॉग करें
दस्तावेज़ीकृत रिटेंशन मार्गदर्शन आमतौर पर असफल आवेदकों के लिए 12 से 24 महीनों की ओर इशारा करता है, जिसमें वीडियो, ट्रांसक्रिप्ट और बैकअप को कवर करने वाले सत्यापन योग्य इरेज़र लॉग हों — न कि केवल प्राथमिक डेटाबेस। यदि आपका विक्रेता मांग पर डिलीशन लॉग तैयार नहीं कर सकता, तो यह आपके सुरक्षा जोखिम मूल्यांकन उपायों में एक वास्तविक कमी है, न कि एकささई कागजी मुद्दा।
आपको किन विक्रेता और एक्सेस नियंत्रणों की आवश्यकता होनी चाहिए?
मजबूत मूल्यांकन डिज़ाइन का कोई मतलब नहीं है यदि इसके पीछे का प्लेटफ़ॉर्म कमजोर एक्सेस नियंत्रणों वाला हो या विक्रेता का कोई सुरक्षा ट्रैक रिकॉर्ड न हो। खरीद और IT को वही आधारभूत आवश्यकताएं रखनी चाहिए जो आप संवेदनशील डेटा को छूने वाली किसी भी प्रणाली से मांगेंगे।
- SOC 2 Type II या ISO 27001 प्रमाणन, हस्ताक्षरित डेटा प्रोसेसिंग समझौता, वर्तमान सबप्रोसेसर सूची, और 24 से 72 घंटों के उल्लंघन अधिसूचना SLA की पुष्टि करें
- किसी भी एकीकरण के लिए MFA के साथ SSO, भूमिका-आधारित एक्सेस नियंत्रण और शॉर्ट-लिव्ड OAuth टोकन लागू करें, और कनेक्टेड ऐप्स का त्रैमासिक ऑडिट करें
- मूल्यांकन प्लेटफ़ॉर्म को अपनी घटना-प्रतिक्रिया योजना में स्पष्ट रूप से जोड़ें, पहचान, नियंत्रण और उम्मीदवार अधिसूचना के लिए प्लेबुक के साथ
- बल्क डेटा एक्सपोर्ट को किसी भी लॉग-इन उपयोगकर्ता के लिए खुला छोड़ने के बजाय अनुमोदन वर्कफ़्लो के पीछे प्रतिबंधित करें
ये अमूर्त IT चिंताएं नहीं हैं। कड़ा प्रमाणीकरण और केंद्रीकृत ऑडिट लॉगिंग वही है जो आपको किसी नियामक के प्रश्न या उम्मीदवार के डेटा अनुरोध का हफ्तों के बजाय घंटों में उत्तर देने देती है।
आप बड़े पैमाने पर धोखाधड़ी की निगरानी कैसे करते हैं?
एक इंटीग्रिटी डैशबोर्ड जो समय के साथ फ्लैग दर, फ्लैग प्रकार और समाधान परिणाम ट्रैक करता है, किस्सों को सबूत में बदल देता है। उम्मीदवारों में समान प्रतिक्रिया पैटर्न, कथित रूप से असंबंधित सेशन में पुन: उपयोग किए गए डिवाइस फिंगरप्रिंट, और ऐसी प्रतिक्रिया गति जो कार्य की कठिनाई से मेल नहीं खाती, इन पर नज़र रखें।
- फ्लैग किए गए सेशन का प्रतिशत, फ्लैग प्रकार के अनुसार विभाजन और समाधान तक का समय ट्रैक करें
- हर अस्वीकृति निर्णय से पहले हर फ्लैग किए गए सेशन को मानव निर्णय के माध्यम से रूट करें
- उम्मीदवारों को साक्ष्य के साथ फ्लैग विवाद करने का एक संरचित तरीका दें
AI-जनित फ्लैग ट्राइएज के रूप में सबसे अच्छा काम करते हैं — एक व्यक्ति के लिए तौलने के लिए स्पष्ट करने योग्य साक्ष्य सामने लाते हैं, न कि स्वचालित अस्वीकृति इंजन के रूप में — जिसे NIST का जिम्मेदार AI मार्गदर्शन वास्तविक लोगों को प्रभावित करने वाली किसी भी स्वचालित प्रणाली के लिए आधारभूत आवश्यकता मानता है।
प्रो टिप: अपने डैशबोर्ड की झूठी-सकारात्मक दर की मासिक समीक्षा करें, न केवल फ्लैग गिनती। एक बढ़ती फ्लैग दर के साथ एक स्थिर समाधान दर आमतौर पर इसका मतलब है कि आपके नियमों को पुनः-ट्यूनिंग की जरूरत है, यह नहीं कि धोखाधड़ी अचानक बढ़ गई।
आपको नए सुरक्षा नियंत्रण कैसे लागू करने चाहिए?
संकीर्ण शुरुआत करें, स्पष्ट रूप से संवाद करें, फिर बढ़ाएं।
- उम्मीदवारों को पहले से बताएं कि क्या एकत्र किया जाता है, क्यों, कितने समय तक रखा जाता है, और टेस्ट शुरू होने से पहले आवास का अनुरोध कैसे करें।
- उपकरण चेकलिस्ट और अभ्यास रन प्रदान करें ताकि तकनीकी समस्याओं को संदिग्ध व्यवहार न समझा जाए।
- पहले भूमिका या क्षेत्र के अनुसार पायलट करें, व्यापक रोलआउट से पहले परित्याग दरों और प्रतिकूल-प्रभाव मेट्रिक्स ट्रैक करते हुए।
- असिस्टिव टेक्नोलॉजी के साथ हर प्रॉक्टरिंग फ्लो का परीक्षण करें और एक स्पष्ट आवास पथ प्रकाशित करें।
जैसे-जैसे आप बढ़ाते हैं, समूह के अनुसार चयन दरें देखें। यदि किसी भी संरक्षित समूह की चयन दर सर्वोच्च समूह की दर के 80% से नीचे गिरती है, तो यह नियंत्रणों को आगे रोल आउट करने से पहले जांच के योग्य एक प्रतिकूल प्रभाव संकेत है, और पहले से एक्सेसिबिलिटी परीक्षण करना आमतौर पर उस समस्या को पूरी तरह रोक देता है।
यह अधिकांश सुरक्षा चेकलिस्ट की तुलना में अधिक महत्वपूर्ण क्यों है?
अधिकांश सुरक्षा मूल्यांकन दिशानिर्देश जो HR टीमों को सौंपे जाते हैं, वे ऐसे लगते हैं जैसे उन्हें भर्ती पाइपलाइन के लिए नहीं, एक डेटा सेंटर के लिए लिखा गया हो। वे एन्क्रिप्शन और एक्सेस लॉग के बारे में बात करते हैं, और उस हिस्से को छोड़ देते हैं जहां एक साझा लैपटॉप पर घबराया हुआ उम्मीदवार एक प्रॉक्टरिंग फ्लैग को ट्रिगर करता है जिसकी किसी मानव द्वारा कभी समीक्षा नहीं होती, और चुपचाप प्रक्रिया से बाहर हो जाता है। यह सुरक्षा की जीत नहीं है। यह सुरक्षा बैज पहने भर्ती विफलता है।
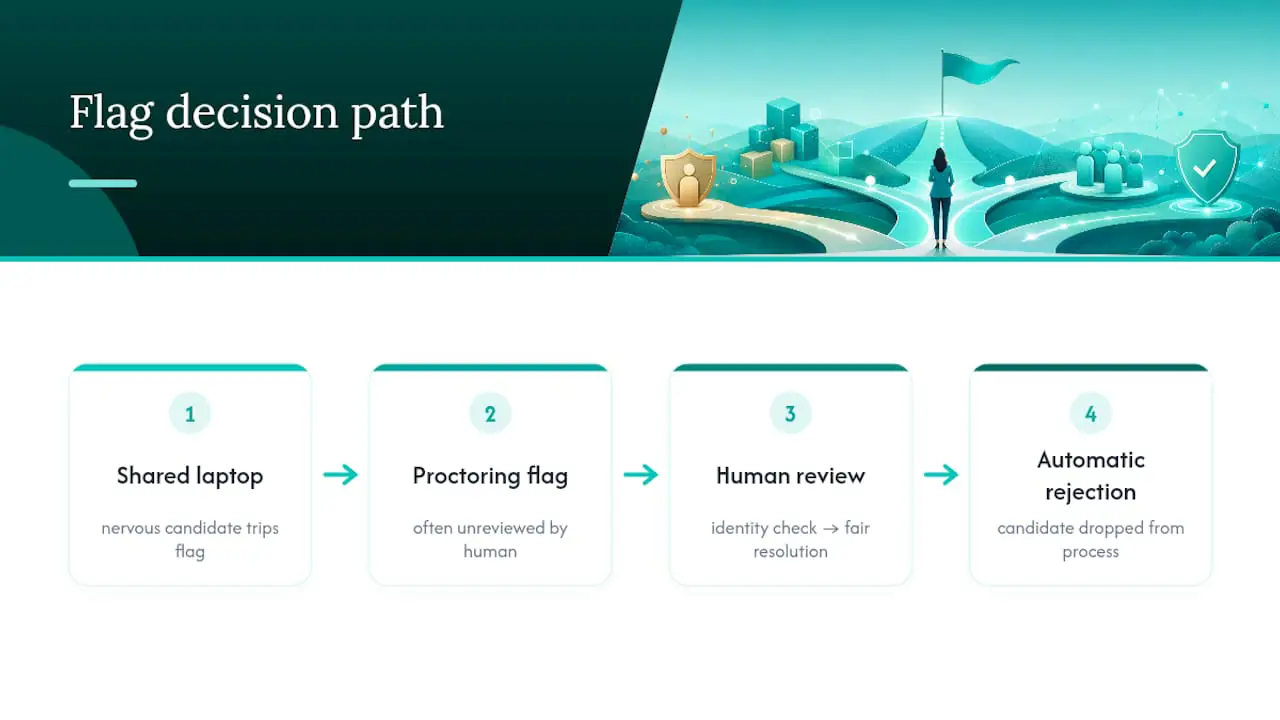
असहज सच यह है कि अधिकांश धोखाधड़ी परिष्कृत नहीं होती। यह कोई किसी दोस्त के साथ स्क्रीन साझा कर रहा होता है, या एक कोचिंग पाया गया उम्मीदवार दूसरे मॉनिटर से पढ़ रहा होता है। राष्ट्र-राज्य स्तर की धोखाधड़ी पकड़ने के लिए बनाई गई विस्तृत एंटी-चीट प्रणालियाँ अक्सर उसे चूक जाती हैं, जबकि वैध उम्मीदवारों के लिए घर्षण जोड़ती हैं जिनके पास बस खराब इंटरनेट है या स्क्रीन रीडर की जरूरत है। समाधान अधिक निगरानी नहीं है। यह बेहतर-डिज़ाइन किए गए प्रश्न हैं, महत्वपूर्ण क्षणों पर मजबूत पहचान निरंतरता, और एक ऐसा इंसान जो वास्तव में किसी के अस्वीकार होने से पहले फ्लैग देखे।
Talent Approved पर Magic Create के साथ मूल्यांकन बनाना — एक जॉब डिस्क्रिप्शन से मिनटों में भूमिका-विशिष्ट टेस्ट तैयार करना — एक उपयोगी अनुशासन थोपता है: जब टेस्ट स्वयं अच्छी तरह से डिज़ाइन किया गया हो और वास्तविक जॉब कार्यों से जुड़ा हो, तो आपको धोखाधड़ी पकड़ने के लिए बहुत कम निगरानी की आवश्यकता होती है, क्योंकि पहली जगह में कम सामान्य, गूगल करने योग्य सामग्री होती है जिसके साथ धोखा दिया जा सके।
— Jimmie
इन सुरक्षा प्रथाओं को Talent Approved के साथ काम में लाएं
इस गाइड में वर्णित हर नियंत्रण — स्तरीय पहचान जांच, स्तरीय प्रॉक्टरिंग, ऑडिट लॉग के साथ रिटेंशन नियम — सीधे इस बात पर मैप होता है कि Talent Approved जैसे प्लेटफ़ॉर्म कैसे बनाए गए हैं। कुछ प्लेटफ़ॉर्म ऐसे उपकरण प्रदान करते हैं जो एक जॉब डिस्क्रिप्शन से मिनटों में भूमिका-विशिष्ट मूल्यांकन उत्पन्न करते हैं, जो प्रॉक्टरिंग के बारे में सोचने से पहले ही सामान्य, आसानी से खोजे जाने वाले प्रश्नों को कम कर देते हैं। अंतर्निहित एंटी-चीट उपकरण जिनमें स्क्रीन और वेबकैम निगरानी, सेशन रीप्ले और AI-जनित सारांश शामिल हैं, समीक्षकों को शुरू से अंत तक देखने के लिए कच्ची वीडियो फ़ाइल के बजाय स्पष्ट करने योग्य साक्ष्य दे सकते हैं।
प्रतिबद्ध होने के लिए कोई सब्सक्रिप्शन नहीं है। कुछ मूल्यांकन प्लेटफ़ॉर्म प्रति पूर्ण उम्मीदवार शुल्क पर पे-एज़-यू-गो मॉडल पर चलते हैं, जो आपको नियंत्रणों को आगे रोल आउट करने से पहले एक उच्च-दांव भूमिका का पायलट करने की अनुमति देता है। यदि आप अपनी अगली Tier 3 भर्ती पर इसका परीक्षण करने के लिए तैयार हैं, तो मूल्य निर्धारण और कौशल मूल्यांकन की समीक्षा करें और इस महीने एक भूमिका से शुरुआत करें।
स्रोत
- GDPR डेटा रिटेंशन मार्गदर्शन
- धोखाधड़ी उपकरणों की अगली लहर के लिए अपने मूल्यांकन प्लेटफ़ॉर्म को भविष्य-प्रूफ करना
- अपने भर्ती डेटा की सुरक्षा: ATS सुरक्षा चेकलिस्ट
FAQ
मूल्यांकन सुरक्षा में पहला कदम क्या है?
जोखिम के आधार पर अपने मूल्यांकनों को स्तरों में विभाजित करके शुरू करें, फिर पहचान सत्यापन और प्रॉक्टरिंग की तीव्रता लागू करें जो हर भूमिका के लिए एक मानक का उपयोग करने के बजाय प्रत्येक स्तर से मेल खाती हो।
उम्मीदवार वीडियो कितने समय तक रखा जाना चाहिए?
सामान्य अभ्यास असफल आवेदकों के लिए 12 से 24 महीने की रिटेंशन निर्धारित करता है, जिसमें वीडियो, ट्रांसक्रिप्ट और बैकअप को कवर करने वाला स्वचालित डिलीशन और सत्यापन योग्य इरेज़र लॉग हो।
क्या Talent Approved में एंटी-चीट उपकरण शामिल हैं?
हाँ। Talent Approved में स्क्रीन और वेबकैम निगरानी, सेशन रीप्ले और AI-जनित सारांश के साथ अंतर्निहित एंटी-चीट तंत्र शामिल हैं जो फ्लैग किए गए सेशन की मानव समीक्षा का समर्थन करते हैं।
क्या AI को धोखाधड़ी को स्वचालित रूप से फ्लैग करना चाहिए?
नहीं। AI-जनित फ्लैग एक ट्राइएज परत के रूप में काम करने चाहिए जो स्पष्ट करने योग्य साक्ष्य सामने लाती है, और उम्मीदवार को प्रभावित करने वाले किसी भी निर्णय पर अंतिम निर्णय एक मानव समीक्षक को लेना चाहिए।
Talent Approved की लागत कितनी है?
Talent Approved मूल्यांकन पूरा करने वाले प्रति उम्मीदवार $5 पर पे-एज़-यू-गो मॉडल का उपयोग करता है, बिना किसी सब्सक्रिप्शन की आवश्यकता के, जैसा कि इसके मूल्य निर्धारण पृष्ठ पर सूचीबद्ध है।