
Priorize a Segurança de Avaliações de Alto Impacto para RH: Comece pelo Nível 3
Nem todo teste de competências carrega o mesmo risco, portanto a postura mais inteligente é um programa escalonado por risco: aplique verificações leves em triagens de baixo impacto e controles rigorosos em funções de alto impacto e alto volume. Três ações para esta semana: aplique a continuidade de identidade (documento + correspondência de selfie) em qualquer teste vinculado a uma decisão final de contratação, ative a retenção automatizada de dados com registros de exclusão e certifique-se de que toda sessão sinalizada passe por revisão humana antes de afetar um candidato.
Resumo:
- Avaliações de baixo impacto para funções de alto volume devem depender de verificações de identidade mínimas e sinalizações automatizadas, enquanto funções de alto impacto exigem verificação de identidade completa e revisão humana.
- Combinar múltiplos sinais como rastreamento de olhar, análise de áudio e impressão digital de dispositivo cria uma segurança em camadas mais difícil de burlar e fornece evidências explicáveis para revisão.
- Criar testes com questões rotativas, problemas baseados em cenários e etapas cronometradas reduz a eficácia de ferramentas de cola e compartilhamento de respostas.
- Os dados dos candidatos devem ser retidos por 12 a 24 meses com criptografia rigorosa, registros de acesso e exclusão automática para minimizar riscos de segurança.
- Usar controles escalonados e comunicação clara com os candidatos antes da implantação da avaliação ajuda a prevenir impactos adversos sobre grupos protegidos e garante a escala adequada de segurança.
Índice
- O Que São as Melhores Práticas de Segurança em Avaliações?
- Como Escalonar o Risco das Avaliações?
- Quais Controles de Identidade e Supervisão Realmente Funcionam?
- Como Criar Testes Resistentes a Fraudes?
- Por Quanto Tempo Guardar os Dados de Avaliação dos Candidatos?
- Quais Controles de Fornecedor e Acesso Devem Ser Exigidos?
- Como Monitorar Fraudes em Escala?
- Como Implantar Novos Controles de Segurança?
- Por Que Isso Importa Mais do Que a Maioria das Listas de Segurança Admite
- Coloque Essas Práticas de Segurança em Ação com o Talent Approved
- Fontes
- Perguntas Frequentes
O Que São as Melhores Práticas de Segurança em Avaliações?
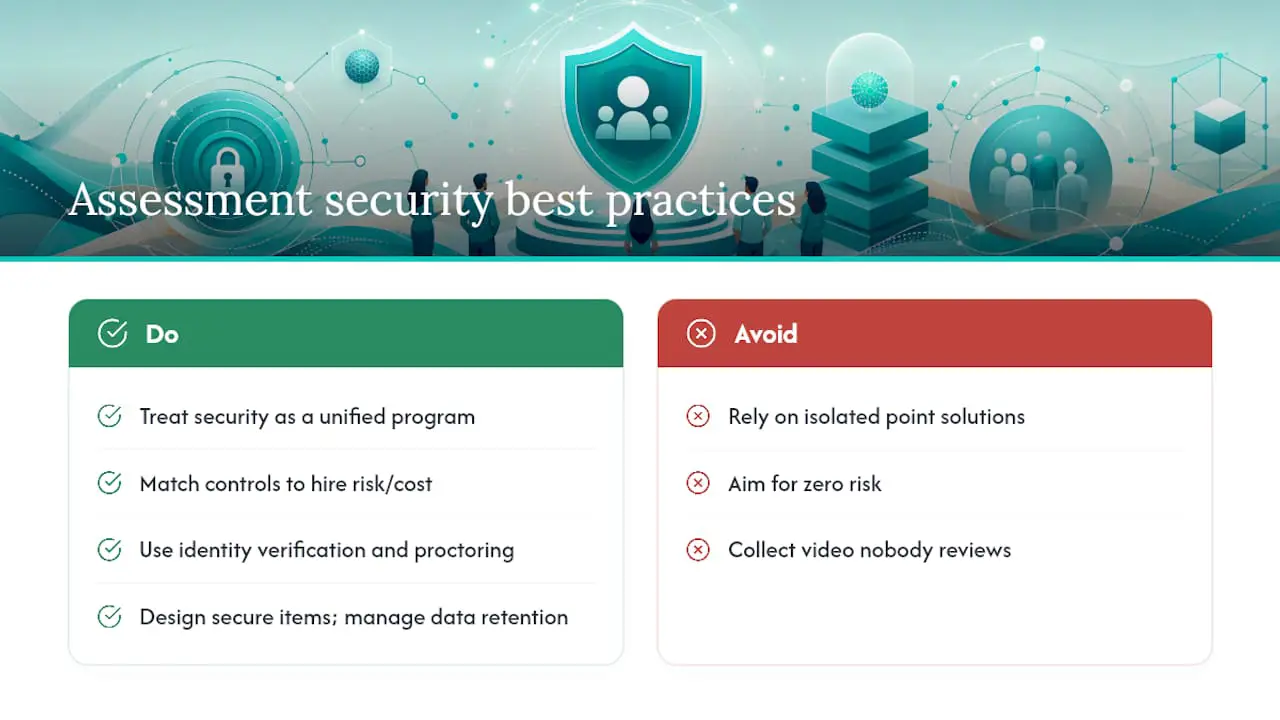
As melhores práticas de segurança em avaliações são os controles específicos que equipes de RH e gestores de contratação utilizam para proteger a integridade dos testes de competências online e a privacidade dos dados dos candidatos durante esse processo. Isso abrange verificação de identidade, supervisão, elaboração de itens, retenção de dados, avaliação de fornecedores e como as sessões sinalizadas são revisadas. A disciplina está na interseção entre as melhores práticas de segurança em testes e as estratégias de proteção de dados. Tratar tudo isso como um programa unificado — em vez de um conjunto fragmentado de soluções pontuais — é o que diferencia as equipes que detectam fraudes das equipes que apenas acumulam vídeos que ninguém assiste.
O objetivo não é risco zero. É adequar o custo dos seus controles ao custo de uma contratação errada.
Como Escalonar o Risco das Avaliações?
Nem toda função justifica verificação de documento de identidade oficial e monitoramento por webcam. Uma triagem de Nível 1 para uma função de entrada e alto volume (100+ candidatos, baixo impacto individual) requer verificações de identidade leves e monitoramento básico do navegador. Uma avaliação técnica ou de vendas de nível intermediário, Nível 2, justifica maior continuidade de identidade e supervisão com múltiplos sinais. O Nível 3 abrange funções de rodada final, alto impacto ou altamente remuneradas, onde o custo de uma contratação ruim ou de um candidato treinado é alto o suficiente para justificar verificação completa de identidade, supervisão em camadas e revisão humana obrigatória de cada sinalização.
- Nível 1: verificação de identidade leve, bloqueio padrão do navegador, apenas sinalização automatizada
- Nível 2: correspondência de selfie com documento, gravação de sessão, comparação com comportamento de referência
- Nível 3: documento oficial + correspondência de selfie ao vivo, supervisão completa com múltiplos sinais, 100% de revisão humana antes de qualquer rejeição
Tornar seu programa preparado para o futuro significa criar controles modulares que você possa aumentar ou reduzir por nível, em vez de reconstruir avaliações do zero. Pilote seu processo de Nível 3 primeiro, pois é onde uma falha nas diretrizes de avaliação de segurança causa mais dano; em seguida, use os resultados iniciais para calibrar os building a high-performing sales team Níveis 1 e 2.
Quais Controles de Identidade e Supervisão Realmente Funcionam?
A continuidade de identidade é a base. Um breve clipe de calibração no início do teste, seguido de verificações periódicas de selfie, detecta o padrão de fraude mais comum: outra pessoa concluindo o teste depois que o candidato real faz o login. Para funções de Nível 3, combine isso com a correspondência de documento oficial e selfie ao vivo no início.
A supervisão com múltiplos sinais supera qualquer fluxo de dados isolado. Combinar vídeo, áudio, telemetria de tela e padrões de digitação com a própria referência de comportamento do candidato produz sinais de segurança em camadas muito mais difíceis de burlar do que apenas a filmagem da webcam, e geram evidências explicáveis que um revisor pode realmente usar, em vez de uma vaga marcação de "suspeito".
- Use navegadores bloqueados para testes de Nível 3; sinalize (sem reprovar automaticamente) trocas de aba e eventos de área de transferência para o Nível 2
- Combine rastreamento de olhar, detecção de anomalias de áudio e impressão digital de dispositivo para o conjunto de sinais mais robusto
- Passe todo fluxo de supervisão por testes com tecnologia assistiva antes do lançamento, com um caminho alternativo de verificação para candidatos que não conseguem usar as verificações padrão por webcam
Dica Profissional: Passe sua própria configuração de supervisão por um leitor de tela e uma conexão de baixa largura de banda antes de lançá-la. Se sua equipe não conseguir concluir o teste sem dificuldades, muitos candidatos também não conseguirão — e você acumulará sinalizações de falso positivo que não têm nada a ver com fraude.
Como Criar Testes Resistentes a Fraudes?
Um bom design faz mais para impedir fraudes do que qualquer ferramenta de monitoramento adicionada depois. Quatro ações são as mais importantes:
- Rotacione grandes bancos de itens e retire questões quando as análises mostrarem que estão circulando online ou gerando respostas rápidas e corretas de forma incomum.
- Crie problemas baseados em cenários e com múltiplas etapas usando contexto proprietário — como um briefing fictício de produto ou um conjunto de dados exclusivo da sua avaliação — para que respostas prontas de ferramentas de IA ou fóruns percam a eficácia.
- Aplique temporizadores por questão vinculados à duração realista da tarefa, o que limita o quanto um candidato pode terceirizar no meio de uma questão sem quebrar o fluxo.
- Misture etapas síncronas e assíncronas, combinando um segmento ao vivo cronometrado com um componente para casa, para poder triangular se o mesmo nível de habilidade aparece nos dois.
É aqui que a detecção de plágio em avaliações justifica sua existência: strings de resposta idênticas entre candidatos, ou respostas que coincidem com fontes públicas conhecidas, são muito mais fáceis de detectar quando seu banco de itens é rotacionado regularmente, em vez de executar o mesmo conjunto fixo de questões por dois anos seguidos. Uma lista de critérios de avaliação de candidatos ajuda a manter o design consistente entre as funções à medida que você escala.
Por Quanto Tempo Guardar os Dados de Avaliação dos Candidatos?
Cada dado de avaliação que você retém é um dado pelo qual você é responsável se vazar. Vídeos gravados, transcrições e artefatos próximos a dados biométricos são praticamente irreversíveis uma vez expostos, portanto minimizar a coleta de qualquer coisa além do que uma função realmente exige não é uma precaução opcional — é estratégia básica de proteção de dados.
- Defina janelas de retenção padrão em meses, não em anos, com exclusão automatizada vinculada a marcos da decisão de contratação
- Criptografe campos sensíveis no nível da coluna e aplique TLS 1.3 para todos os dados em trânsito
- Prefira chaves de criptografia gerenciadas pelo cliente onde seu fornecedor as suporte
- Registre cada evento de acesso e exportação com usuário, horário, endereço IP e motivo declarado
As orientações documentadas sobre retenção geralmente apontam para 12 a 24 meses para candidatos não selecionados, com registros de exclusão verificáveis cobrindo vídeos, transcrições e backups — não apenas o banco de dados principal. Se o seu fornecedor não consegue produzir um registro de exclusão sob demanda, isso representa uma lacuna real nas suas medidas de avaliação de risco de segurança, não uma questão burocrática menor.
Quais Controles de Fornecedor e Acesso Devem Ser Exigidos?
Um bom design de avaliação não serve para nada se a plataforma por trás dele tem controles de acesso fracos ou um fornecedor sem histórico de segurança. Aquisição e TI devem exigir a mesma linha de base que você exigiria de qualquer sistema que trate dados sensíveis.
- Confirme a certificação SOC 2 Tipo II ou ISO 27001, um contrato de processamento de dados assinado, uma lista atual de subprocessadores e SLAs de notificação de violação de 24 a 72 horas
- Aplique SSO com MFA, controle de acesso baseado em função e tokens OAuth de curta duração para qualquer integração, auditando os aplicativos conectados trimestralmente
- Adicione a plataforma de avaliação explicitamente ao seu plano de resposta a incidentes, com procedimentos para detecção, contenção e notificação de candidatos
- Restrinja exportações em massa de dados a um fluxo de aprovação, em vez de deixá-las abertas para qualquer usuário conectado
Essas não são preocupações abstratas de TI. Autenticação reforçada e registro de auditoria centralizado são o que permitem responder à pergunta de um regulador ou à solicitação de dados de um candidato em horas, não em semanas.
Como Monitorar Fraudes em Escala?
Um painel de integridade que rastreia a taxa de sinalizações, o tipo de sinalização e o resultado da resolução ao longo do tempo transforma anedotas em evidências. Fique atento a padrões de resposta idênticos entre candidatos, impressões digitais de dispositivos reutilizadas em sessões supostamente não relacionadas e velocidades de resposta incompatíveis com a dificuldade da tarefa.
- Acompanhe o percentual de sessões sinalizadas, o detalhamento por tipo de sinalização e o tempo até a resolução
- Encaminhe toda sessão sinalizada para adjudicação humana antes de qualquer decisão de rejeição
- Ofereça aos candidatos uma forma estruturada de contestar uma sinalização com evidências
Sinalizações geradas por IA funcionam melhor como triagem — apresentando evidências explicáveis para uma pessoa avaliar —, não como um mecanismo automático de rejeição, o que as diretrizes de IA responsável do NIST tratam como um requisito básico para qualquer sistema automatizado que afete pessoas reais.
Dica Profissional: Revise a taxa de falsos positivos do seu painel mensalmente, não apenas a contagem de sinalizações. Uma taxa de sinalizações crescente com uma taxa de resolução estagnada geralmente indica que suas regras precisam de ajuste — não que as fraudes tenham aumentado subitamente.
Como Implantar Novos Controles de Segurança?
Comece de forma restrita, comunique com clareza e depois escale.
- Informe os candidatos antecipadamente sobre o que é coletado, por quê, por quanto tempo é mantido e como solicitar acomodações antes do início do teste.
- Forneça listas de verificação de equipamentos e uma sessão de prática para que problemas técnicos não sejam confundidos com comportamento suspeito.
- Pilote por função ou região primeiro, acompanhando taxas de abandono e métricas de impacto adverso antes de uma implantação mais ampla.
- Teste todo fluxo de supervisão com tecnologia assistiva e publique um caminho claro de acomodação.
Monitore as taxas de seleção por grupo à medida que escala. Se a taxa de seleção de qualquer grupo protegido cair abaixo de 80% da taxa do grupo com maior seleção, isso é um sinal de impacto adverso que vale investigar antes de expandir os controles — e os testes de acessibilidade realizados antecipadamente geralmente evitam esse problema por completo.
Por Que Isso Importa Mais do Que a Maioria das Listas de Segurança Admite
A maioria das diretrizes de avaliação de segurança que as equipes de RH recebem parece ter sido escrita para um data center, não para um processo seletivo. Elas falam sobre criptografia e registros de acesso, e pulam a parte em que um candidato nervoso usando um computador compartilhado aciona uma sinalização de supervisão que nunca é revisada por um humano — e é silenciosamente excluído do processo. Isso não é uma vitória de segurança. É uma falha de contratação com uma insígnia de segurança.
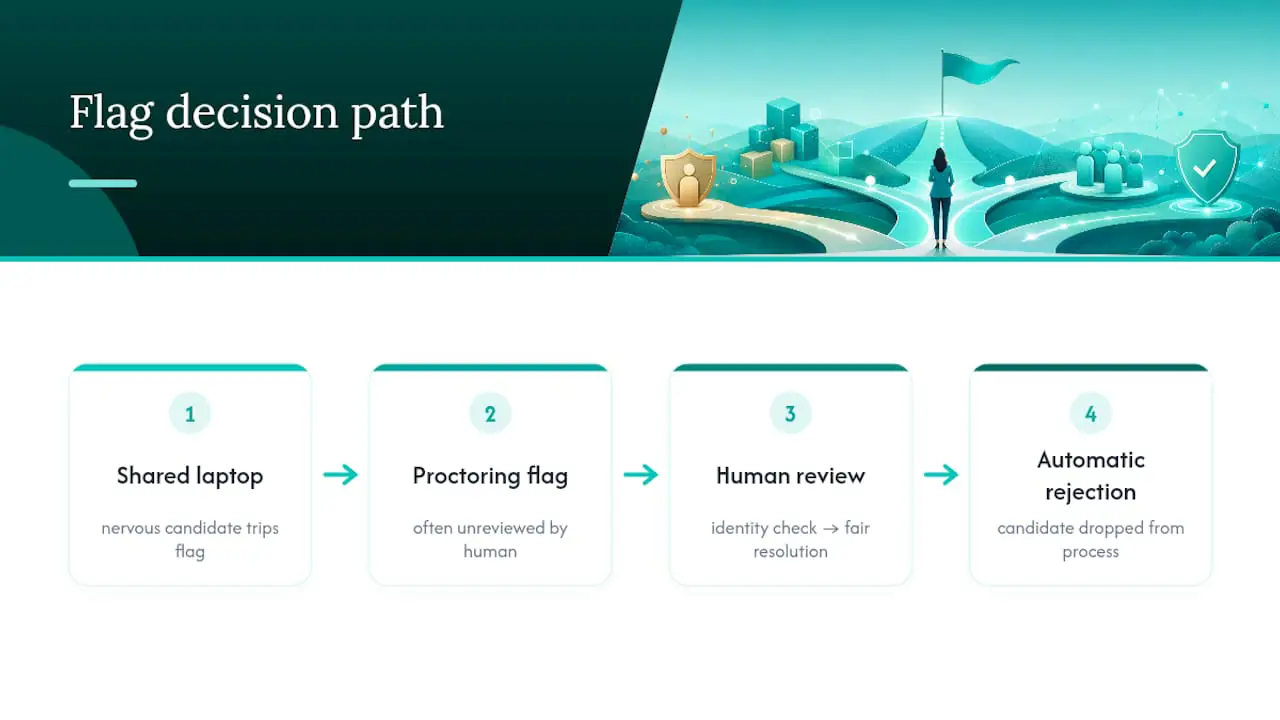
A verdade desconfortável é que a maioria das fraudes não é sofisticada. É alguém compartilhando a tela com um amigo, ou um candidato treinado lendo em um segundo monitor. Sistemas elaborados de antitrapaça criados para capturar fraudes de nível estatal frequentemente perdem isso, enquanto adicionam fricção para candidatos legítimos que simplesmente têm internet ruim ou precisam de um leitor de tela. A solução não é mais monitoramento. É questões melhor elaboradas, maior continuidade de identidade nos momentos que importam e um humano que realmente analise a sinalização antes de qualquer rejeição.
Criar avaliações com o Magic Create no Talent Approved — gerando testes específicos para a função a partir de uma descrição de cargo em minutos — impõe uma disciplina útil: quando o próprio teste é bem elaborado e vinculado a tarefas reais do trabalho, você precisa de muito menos monitoramento para detectar fraudes, porque há muito menos conteúdo genérico e pesquisável para trapacear logo de início.
— Jimmie
Coloque Essas Práticas de Segurança em Ação com o Talent Approved
Cada controle descrito neste guia — verificações de identidade escalonadas, supervisão em camadas, regras de retenção com registros de auditoria — se traduz diretamente na forma como plataformas como o Talent Approved são construídas. Algumas plataformas oferecem ferramentas que geram avaliações específicas para a função a partir de uma descrição de cargo em minutos, o que reduz as questões genéricas e facilmente pesquisáveis antes mesmo de você pensar em supervisão. Ferramentas integradas de antitrapaça que incluem monitoramento de tela e webcam, reproduções de sessão e resumos gerados por IA podem fornecer aos revisores evidências explicáveis em vez de um arquivo de vídeo bruto para assistir do início ao fim.
Não há assinatura a assumir. Algumas plataformas de avaliação funcionam com um modelo de pagamento por uso, com uma taxa por candidato que conclui a avaliação, permitindo que você pilote uma única função de alto impacto antes de expandir os controles. Se você está pronto para testar isso na sua próxima contratação de Nível 3, consulte os preços e avaliações de competências e comece com uma função este mês.
Fontes
- Orientações do GDPR sobre retenção de dados
- Preparando sua Plataforma de Avaliação para a Próxima Onda de Ferramentas de Fraude
- Protegendo seus dados de contratação: lista de verificação de segurança de ATS
Perguntas Frequentes
Qual É o Primeiro Passo na Segurança de Avaliações?
Comece escalonando suas avaliações por risco e, em seguida, aplique verificação de identidade e intensidade de supervisão compatíveis com cada nível, em vez de usar um único padrão para todas as funções.
Por Quanto Tempo o Vídeo do Candidato Deve Ser Retido?
A prática comum define a retenção em 12 a 24 meses para candidatos não selecionados, com exclusão automatizada e um registro de exclusão verificável cobrindo vídeos, transcrições e backups.
O Talent Approved Inclui Ferramentas Antitrapaça?
Sim. O Talent Approved inclui mecanismos integrados de antitrapaça com monitoramento de tela e webcam, reproduções de sessão e resumos gerados por IA para apoiar a revisão humana de sessões sinalizadas.
A IA Deve Sinalizar Fraudes Automaticamente?
Não. As sinalizações geradas por IA devem funcionar como uma camada de triagem que apresenta evidências explicáveis, com um revisor humano tomando a decisão final sobre qualquer decisão que afete um candidato.
Quanto Custa o Talent Approved?
O Talent Approved usa um modelo de pagamento por uso a US$ 5 por candidato que conclui uma avaliação, sem necessidade de assinatura, conforme indicado em sua página de preços.