
Prioritér høj-impact vurderingssikkerhed for HR: Start med Tier 3
Ikke alle færdighedstests indebærer den samme risiko, så den klogeste tilgang er et risikolagdelt program: anvend lette kontroller på lavrisikoscreeninger og strenge kontroller på højrisiko-, højvolumenroller. Tre ting du bør gøre i denne uge: håndhæv identitetskontinuitet (ID plus selfie-match) på enhver test, der er knyttet til en endelig ansættelsesbeslutning, aktiver automatiseret dataopbevaring med sletningslogge, og sørg for, at hver markeret session gennemgås af et menneske, inden det påvirker en kandidat.
TL;DR:
- Lavrisikoevalueringer til højvolumenroller bør basere sig på minimale identitetstjek og automatisk markering, mens højrisikostillinger kræver fuld identitetsverifikation og menneskelig gennemgang.
- En kombination af flere signaler som bliksporing, lydanalyse og enhedsfingeraftryk skaber lagdelt sikkerhed, der er sværere at forfalske og giver forklarlig dokumentation til gennemgang.
- At designe tests med roterende spørgsmål, scenariebaserede opgaver og tidsstyrede trin reducerer effektiviteten af snyderedskaber og deling af svar.
- Kandidatdata bør opbevares i 12 til 24 måneder med stærk kryptering, adgangslogge og automatisk sletning for at minimere sikkerhedsrisici.
- Brug af lagdelte kontroller og tydelig kommunikation med kandidater inden udrulning af evalueringer hjælper med at forebygge negative konsekvenser for beskyttede grupper og sikrer passende sikkerhedsniveau.
Indholdsfortegnelse
- Hvad er bedste praksis for evalueringssikkerhed?
- Hvordan bør du lagdele evalueringsrisiko?
- Hvilke identitets- og overvågningskontroller virker rent faktisk?
- Hvordan designer du tests, der modstår snyd?
- Hvor længe bør du opbevare kandidatevalueringsdata?
- Hvilke leverandør- og adgangskontroller bør du kræve?
- Hvordan overvåger du for snyd i stor skala?
- Hvordan bør du rulle nye sikkerhedskontroller ud?
- Hvorfor dette betyder mere end de fleste sikkerhedstjeklister indrømmer
- Omsæt disse sikkerhedspraksisser til handling med Talent Approved
- Kilder
- FAQ
Hvad er bedste praksis for evalueringssikkerhed?
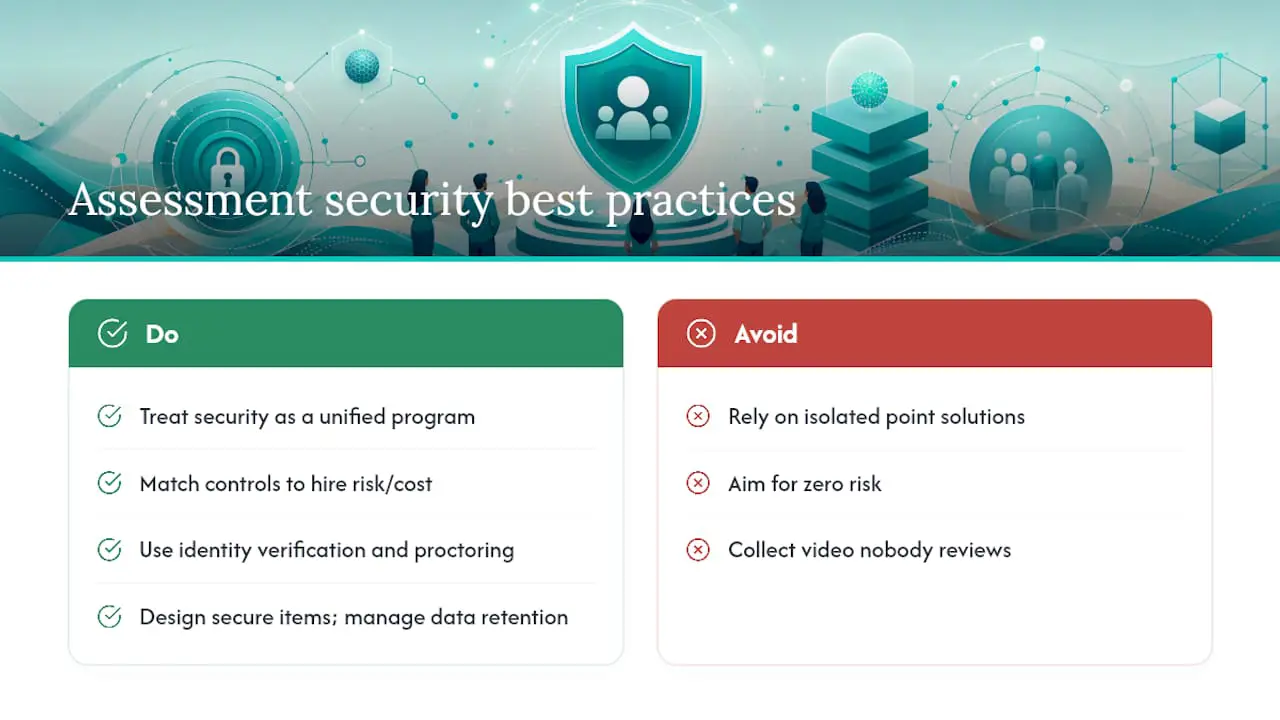
Bedste praksis for evalueringssikkerhed er de specifikke kontroller, HR-teams og ansvarlige for ansættelse bruger til at beskytte integriteten af online færdighedstests og privatlivets fred for kandidatdata i den proces. Det dækker identitetsverifikation, overvågning, opgavedesign, dataopbevaring, leverandørvurdering og hvordan markerede sessioner gennemgås. Disciplinen befinder sig i skæringspunktet mellem bedste praksis for testsikkerhed og databeskyttelsesstrategier, og at behandle det som ét samlet program – frem for en lappeløsning af enkeltløsninger – er det, der adskiller teams, der opdager snyd, fra teams, der blot indsamler videooptagelser, som ingen ser.
Målet er ikke nul risiko. Det er at matche omkostningerne ved dine kontroller med omkostningerne ved en fejlagtig ansættelse.
Hvordan bør du lagdele evalueringsrisiko?
Ikke alle roller retfærdiggør offentligt ID-tjek og webcam-overvågning. En Niveau 1-screening for en indgangsrolle med højt volumen (100+ ansøgere, lave individuelle indsatser) har brug for lette identitetstjek og grundlæggende browserovervågning. En Niveau 2-evaluering for en teknisk eller salgsmæssig mellemrolle berettiger stærkere identitetskontinuitet og multi-signal-overvågning. Niveau 3 dækker de afsluttende runder, højrisikostillinger eller stillinger med høj løn, hvor omkostningen ved en dårlig ansættelse eller en coachet kandidat er høj nok til at berettige fuld identitetsverifikation, lagdelt overvågning og obligatorisk menneskelig gennemgang af hvert enkelt flag.
- Niveau 1: let ID-tjek, standard browserlåsning, kun automatisk markering
- Niveau 2: selfie-match mod ID, sessionsoptagelse, sammenligning med adfærdsbaseline
- Niveau 3: offentligt ID plus live selfie-match, fuld multi-signal-overvågning, 100 % menneskelig gennemgang inden afvisning
At fremtidssikre dit program betyder at opbygge modulære kontroller, du kan skrue op eller ned for efter niveau i stedet for at genopbygge evalueringer fra bunden. Pilottest din Niveau 3-proces først, da det er der en fejl i sikkerhedsevalueringsretningslinjerne gør mest skade, og brug derefter de tidlige resultater til at kalibrere opbygningen af et højtydende salgsteam for Niveau 1 og 2.
Hvilke identitets- og overvågningskontroller virker rent faktisk?
Identitetskontinuitet er fundamentet. Et kort kalibreringssklip i starten af en test, efterfulgt af periodiske selfie-tjek, fanger det mest almindelige snydemønster: at en anden fuldfører testen, efter den rigtige kandidat har logget ind. For Niveau 3-roller bør du kombinere dette med et offentligt ID plus live selfie-match ved starten.
Multi-signal-overvågning slår enhver enkelt datastrøm. At kombinere video, lyd, skærmtelemetri og tastemønstre mod en kandidats egen adfærdsbaseline producerer lagdelte sikkerhedssignaler, der er langt sværere at forfalske end webcam-optagelser alene, og de genererer forklarlig dokumentation, som en gennemgående person rent faktisk kan handle på, i stedet for et vagt "mistænkeligt" mærkat.
- Brug låsningsbrowsere til Niveau 3-tests; markér (afvis ikke automatisk) faneskift og udklipsholderbegivenheder for Niveau 2
- Kombiner bliksporing, lydanomalidetektion og enhedsfingeraftryk for det stærkeste signalsæt
- Kør hvert overvågningsforløb igennem hjælpeteknologitest inden lancering, med en alternativ verifikationsvej til kandidater, der ikke kan bruge standard webcam-tjek
Pro-tip: Kør din egen overvågningsopsætning igennem en skærmlæser og en lav-båndbreddeforbindelse, inden du lancerer den. Hvis dit team ikke kan gennemføre testen problemfrit, vil mange kandidater heller ikke kunne det – og du vil akkumulere falsk positive markeringer, der ikke har noget med snyd at gøre.
Hvordan designer du tests, der modstår snyd?
Godt design gør mere for at stoppe snyd end noget overvågningsværktøj, der tilføjes efterfølgende. Fire tiltag er vigtigst:
- Roter store spørgsmålsbanker og pensionér spørgsmål, når analyser viser, at de cirkulerer online eller udløser usædvanligt hurtige, usædvanligt korrekte svar.
- Byg scenariebaserede, flertrinsopgaver med proprietær kontekst – f.eks. et fiktivt produktbriefing eller et datasæt, der er unikt for din evaluering – så scriptede svar fra AI-værktøjer eller fora holder op med at virke.
- Anvend tidslimitter per spørgsmål svarende til realistisk opgavevarighed, hvilket begrænser, hvor meget en kandidat kan outsource midt i et spørgsmål uden at bryde flowet.
- Bland synkrone og asynkrone trin, og par et tidsbestemt live-segment med en hjemmeopgave, så du kan krydsreferere, om det samme færdighedsniveau viser sig begge steder.
Det er her plagiatdetektion i evalueringer viser sin nytte: identiske svartekster på tværs af kandidater, eller svar der matcher kendte offentlige kilder, er langt lettere at opdage, når din spørgsmålsbank roterer regelmæssigt i stedet for at køre det samme faste spørgsmålssæt i to år. En tjekliste for kandidatevaluering hjælper med at holde designet konsistent på tværs af roller, efterhånden som du skalerer op.
Hvor længe bør du opbevare kandidatevalueringsdata?
Hvert stykke evalueringsdata, du opbevarer, er et stykke data, du er ansvarlig for, hvis det lækker. Optagede videoer, transskripter og biometrisk-lignende artefakter er praktisk talt uigenkaldelige, når de først er eksponeret, så minimering af indsamling af alt ud over, hvad en rolle faktisk kræver, er ikke valgfri forsigtighed – det er grundlæggende databeskyttelsesstrategi.
- Sæt standardopbevaringsperioder i måneder, ikke år, med automatisk sletning knyttet til milepæle i ansættelsesbeslutninger
- Kryptér følsomme felter på kolonneniveau og håndhæv TLS 1.3 for alle data under overførsel
- Foretruk kundestyrerede krypteringsnøgler, hvor din leverandør understøtter det
- Log hvert adgangs- og eksportevent med bruger, tidsstempel, IP-adresse og angivet årsag
Dokumenteret retentionsvejledning peger sædvanligvis på 12 til 24 måneder for afviste ansøgere, med verificerbare sletningslogge, der dækker videoer, transskripter og sikkerhedskopier – ikke kun den primære database. Hvis din leverandør ikke kan fremvise en sletningslog på forespørgsel, er det et reelt hul i dine sikkerhedsrisikovurderingsforanstaltninger, ikke et mindre papirarbejdsproblem.
Hvilke leverandør- og adgangskontroller bør du kræve?
Stærkt evalueringsdesign betyder ingenting, hvis platformen bag det har svage adgangskontroller eller en leverandør uden sikkerhedsmæssig dokumentation. Indkøb og IT bør kræve den samme baseline, som du ville forlange af ethvert system, der håndterer følsomme data.
- Bekræft SOC 2 Type II- eller ISO 27001-attestering, en underskrevet databehandlingsaftale, en aktuel liste over underleverandører og brudnotifikations-SLA'er på 24 til 72 timer
- Håndhæv SSO med MFA, rollebaseret adgangskontrol og kortlivede OAuth-tokens til enhver integration, og auditér tilsluttede apps kvartalsvist
- Tilføj evalueringsplatformen eksplicit til din hændelsesresponsplan med handlingsbøger til detektion, inddæmning og kandidatnotifikation
- Begræns masseeksport af data bag et godkendelsesworkflow i stedet for at lade det stå åbent for enhver logget ind bruger
Dette er ikke abstrakte IT-bekymringer. Hærdet autentifikation og centraliseret auditlogning er det, der giver dig mulighed for at besvare en regulators spørgsmål eller en kandidats dataanmodning på timer i stedet for uger.
Hvordan overvåger du for snyd i stor skala?
Et integritetsdashboard, der sporer flagrate, flagtype og løsningsudfald over tid, forvandler anekdoter til dokumentation. Hold øje med identiske svarsmønstre på tværs af kandidater, enhedsfingeraftryk genbrugt på tværs af tilsyneladende urelaterede sessioner og svartider, der ikke matcher opgavens sværhedsgrad.
- Spor procentdel af markerede sessioner, fordeling efter flagtype og tid til løsning
- Send hver markeret session igennem menneskelig bedømmelse inden enhver afvisningsbeslutning
- Giv kandidaterne en struktureret måde at anfægte et flag på med dokumentation
AI-genererede flag fungerer bedst som triage – de bringer forklarlig dokumentation frem til en person, der kan veje den – ikke som en automatisk afvisningsmotor, hvilket NIST's ansvarlige AI-vejledning behandler som et grundlæggende krav til ethvert automatiseret system, der påvirker rigtige mennesker.
Pro-tip: Gennemgå dit dashboards falsk-positiv-rate månedligt, ikke blot flagtællingen. En stigende flagrate med en flad løsningsrate betyder som regel, at dine regler skal justeres – ikke at snyd pludselig er steget.
Hvordan bør du rulle nye sikkerhedskontroller ud?
Start smalt, kommunikér tydeligt, og skaler derefter.
- Fortæl kandidaterne på forhånd, hvad der indsamles, hvorfor, hvor længe det opbevares, og hvordan de kan anmode om tilpasninger, inden testen begynder.
- Giv udstyrslister og en prøvekørsel, så tekniske problemer ikke forveksles med mistænkelig adfærd.
- Pilottest efter rolle eller region først, og spor frafaldsrater og negativ-indvirknings-metrikker inden bredere udrulning.
- Test hvert overvågningsforløb med hjælpeteknologi og offentliggør en tydelig tilpasningsvej.
Hold øje med udvælgelsesraterne per gruppe, efterhånden som du skalerer. Hvis en beskyttet gruppes udvælgelsesrate falder til under 80 % af den højeste gruppes rate, er det et negativt indvirknings-signal, der er værd at undersøge, inden du ruller kontrollerne yderligere ud – og tilgængelighedstest på forhånd forhindrer som regel dette problem fuldstændigt.
Hvorfor dette betyder mere end de fleste sikkerhedstjeklister indrømmer
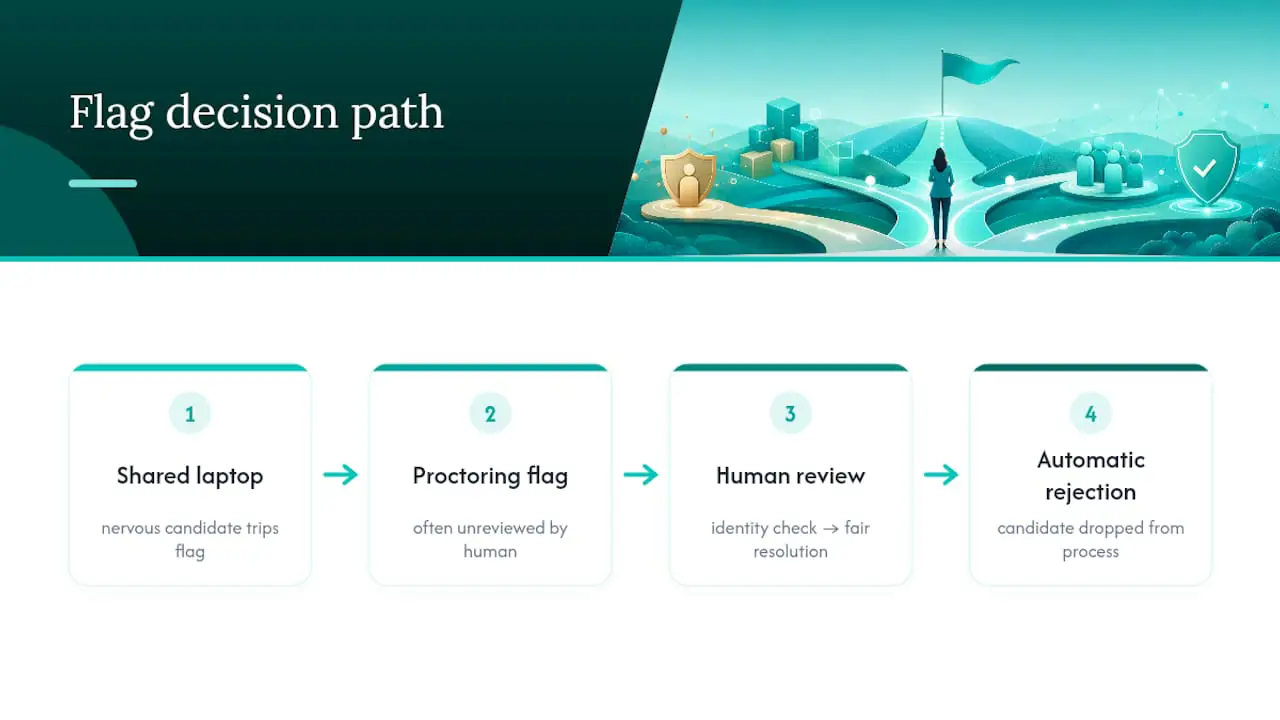
De fleste sikkerhedsevalueringsretningslinjer, HR-teams får overrakt, læses, som om de var skrevet til et datacenter og ikke en ansættelsespipeline. De taler om kryptering og adgangslogge og springer den del over, hvor en nervøs kandidat på en delt bærbar computer udløser et overvågningsflag, der aldrig gennemgås af et menneske, og stille og roligt bliver droppet fra processen. Det er ikke en sikkerhedsgevinst. Det er en ansættelsesfejl iført et sikkerhedsmærke.
Den ubehagelige sandhed er, at det meste snyd ikke er sofistikeret. Det er en person, der deler skærm med en ven, eller en coachet kandidat, der læser fra en anden skærm. Avancerede anti-snydsystemer bygget til at fange bedrageri på nationsstats-niveau overser ofte netop det, mens de tilføjer friktion for legitime kandidater, der blot har dårlig internetforbindelse eller har brug for en skærmlæser. Løsningen er ikke mere overvågning. Det er bedre designede spørgsmål, strammere identitetskontinuitet på de afgørende tidspunkter og et menneske, der rent faktisk ser på flaget, inden nogen afvises.
At opbygge evalueringer med Magic Create hos Talent Approved – som genererer rollespecifikke tests fra en jobbeskrivelse på få minutter – indfører en nyttig disciplin: når selve testen er veldesignet og knyttet til reelle jobopgaver, behøver du langt mindre overvågning for at opdage svindel, fordi der er langt færre generiske, googlebare indhold at snyde med fra starten af.
— Jimmie
Omsæt disse sikkerhedspraksisser til handling med Talent Approved
Alle de kontroller, denne guide beskriver – lagdelte identitetstjek, lagdelt overvågning, opbevaringsregler med auditlogge – afspejler direkte, hvordan platforme som Talent Approved er bygget. Nogle platforme tilbyder værktøjer, der genererer rollespecifikke evalueringer fra en jobbeskrivelse på få minutter, hvilket reducerer generiske, let søgbare spørgsmål, allerede inden du overhovedet tænker på overvågning. Indbyggede anti-snydværktøjer, der inkluderer skærm- og webcam-overvågning, sessionsafspilninger og AI-genererede resuméer, kan give gennemgående personer forklarlig dokumentation i stedet for en rå videofil, de skal se fra ende til anden.
Der er intet abonnement at forpligte sig til. Nogle evalueringsplatforme kører på en betal-pr.-brug-model med et gebyr per fuldført kandidat, så du kan pilotteste en enkelt højrisikostilling, inden du ruller kontrollerne yderligere ud. Hvis du er klar til at afprøve dette på din næste Niveau 3-ansættelse, kan du gennemgå priser og færdighedsevalueringer og starte med én rolle denne måned.
Kilder
- GDPR-vejledning om dataopbevaring
- Fremtidssikring af din evalueringsplatform til den næste bølge af snyderedskaber
- Beskyttelse af dine ansættelsesdata: ATS-sikkerhedstjekliste
FAQ
Hvad er det første skridt inden for evalueringssikkerhed?
Start med at lagdele dine evalueringer efter risiko, og anvend derefter identitetsverifikation og overvågningsintensitet, der matcher hvert niveau, frem for at bruge én standard for alle roller.
Hvor længe bør kandidatvideoer opbevares?
Almindelig praksis fastsætter opbevaring til 12 til 24 måneder for afviste ansøgere, med automatisk sletning og en verificerbar sletningslog, der dækker videoer, transskripter og sikkerhedskopier.
Indeholder Talent Approved anti-snydværktøjer?
Ja. Talent Approved inkluderer indbyggede anti-snydmekanismer med skærm- og webcam-overvågning, sessionsafspilninger og AI-genererede resuméer til støtte for menneskelig gennemgang af markerede sessioner.
Bør AI automatisk markere snyd?
Nej. AI-genererede flag bør fungere som et triagelag, der bringer forklarlig dokumentation frem, mens en menneskelig gennemgående person træffer den endelige beslutning om enhver afgørelse, der påvirker en kandidat.
Hvad koster Talent Approved?
Talent Approved bruger en betal-pr.-brug-model til $5 per kandidat, der fuldfører en evaluering, uden krav om abonnement, som angivet på prisssiden.