
إعطاء الأولوية لأمان تقييمات عالية التأثير في الموارد البشرية: ابدأ بالمستوى الثالث
لا يحمل كل اختبار مهارات القدر ذاته من المخاطر، لذا فإن أذكى نهج هو برنامج مُصنَّف حسب المخاطر: تطبيق فحوصات خفيفة على الاختبارات منخفضة المخاطر، وضوابط مكثفة على الأدوار عالية المخاطر وكثيفة الأعداد. ثلاثة إجراءات يمكن تطبيقها هذا الأسبوع: فرض استمرارية الهوية (مطابقة الهوية مع صورة شخصية) على أي اختبار مرتبط بقرار توظيف نهائي، وتفعيل الاحتفاظ الآلي بالبيانات مع سجلات الحذف، والتأكد من أن كل جلسة مُبلَّغ عنها تخضع لمراجعة بشرية قبل أن تؤثر على أي مرشح.
ملخص سريع:
- يجب أن تعتمد التقييمات منخفضة المخاطر للأدوار كثيفة الأعداد على فحوصات هوية بسيطة ورصد آلي، في حين تستلزم الأدوار عالية المخاطر التحقق الكامل من الهوية والمراجعة البشرية.
- إن الجمع بين إشارات متعددة كتتبع النظر وتحليل الصوت وبصمة الجهاز يُنشئ أمانًا متعدد الطبقات يصعب التحايل عليه ويوفر أدلة قابلة للشرح للمراجعة.
- تصميم الاختبارات بأسئلة متناوبة ومسائل قائمة على سيناريوهات وخطوات محددة بوقت يقلل من فعالية أدوات الغش ومشاركة الإجابات.
- يجب الاحتفاظ ببيانات المرشحين لمدة 12 إلى 24 شهرًا مع تشفير صارم وسجلات وصول وحذف تلقائي للحد من مخاطر الأمان.
- استخدام ضوابط متدرجة وتواصل واضح مع المرشحين قبل إطلاق التقييم يُساعد في منع التأثيرات السلبية على المجموعات المحمية ويضمن المستوى الأمني الملائم.
جدول المحتويات
- ما هي أفضل ممارسات أمان التقييم؟
- كيف تُصنّف مخاطر التقييم؟
- ما ضوابط الهوية والمراقبة التي تعمل فعلًا؟
- كيف تصمم اختبارات تقاوم الغش؟
- كم من الوقت يجب أن تحتفظ ببيانات تقييم المرشحين؟
- ما ضوابط الموردين والوصول التي يجب أن تطلبها؟
- كيف ترصد الغش على نطاق واسع؟
- كيف تطرح ضوابط أمان جديدة؟
- لماذا يهم هذا الأمر أكثر مما تعترف به معظم قوائم التحقق الأمني؟
- طبّق ممارسات الأمان هذه مع Talent Approved
- المصادر
- الأسئلة الشائعة
ما هي أفضل ممارسات أمان التقييم؟
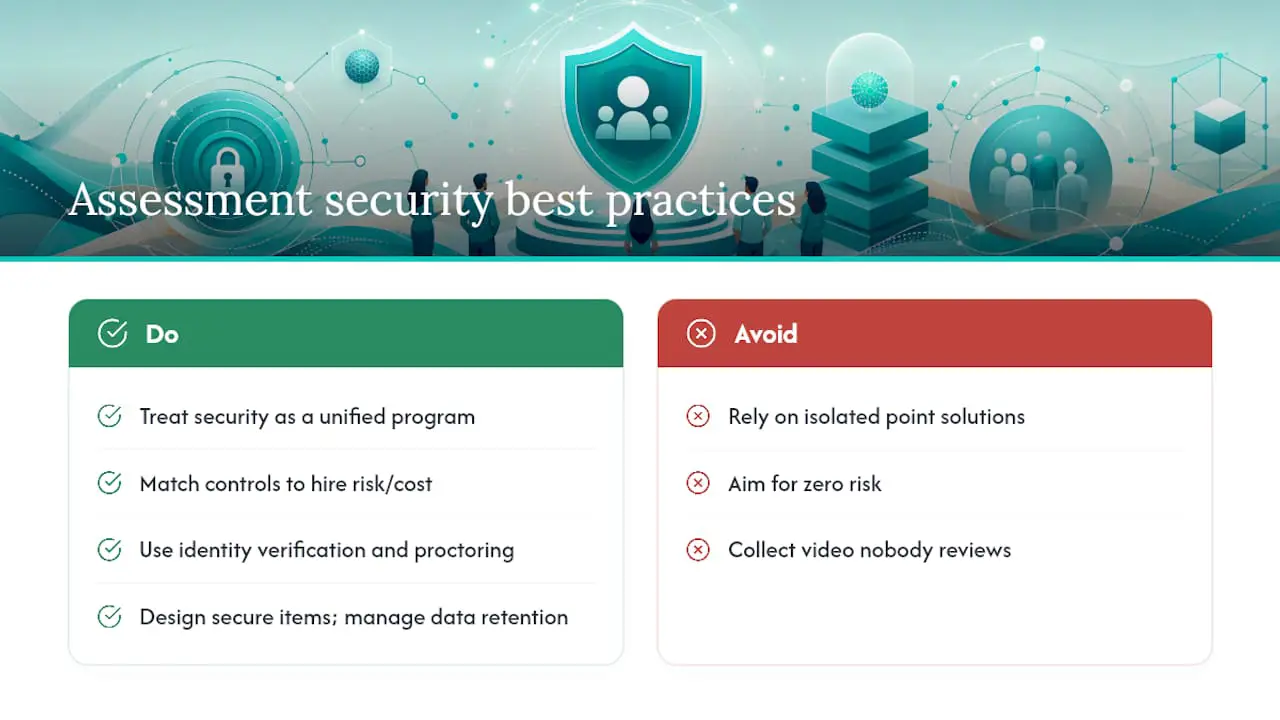
أفضل ممارسات أمان التقييم هي الضوابط المحددة التي تستخدمها فرق الموارد البشرية ومديرو التوظيف لحماية نزاهة اختبارات المهارات الإلكترونية وخصوصية بيانات المرشحين خلال تلك العملية. يشمل ذلك التحقق من الهوية، والمراقبة، وتصميم الأسئلة، والاحتفاظ بالبيانات، والتدقيق في الموردين، وكيفية مراجعة الجلسات المُبلَّغ عنها. يقع هذا المجال عند تقاطع أفضل ممارسات أمان الاختبارات واستراتيجيات حماية البيانات، وما يُميّز الفرق التي تضبط الغش عن تلك التي تجمع مقاطع فيديو لا يشاهدها أحد هو التعامل مع البرنامج كمنظومة متكاملة بدلًا من حلول منفصلة متناثرة.
الهدف ليس إلغاء المخاطر كليًا، بل مطابقة تكلفة الضوابط مع تكلفة الخطأ في قرار التوظيف.
كيف تُصنّف مخاطر التقييم؟
لا يستحق كل دور التحقق من الهوية الحكومية ومراقبة الكاميرا. يحتاج فحص الفئة الأولى لدور في مستوى الدخول بأعداد مرشحين كبيرة (أكثر من 100 متقدم، مخاطر فردية منخفضة) إلى فحوصات هوية خفيفة ومراقبة أساسية للمتصفح. أما تقييم الفئة الثانية التقني أو المبيعات متوسط المستوى، فيستوجب استمرارية هوية أقوى ومراقبة متعددة الإشارات. وتشمل الفئة الثالثة الأدوار النهائية عالية المخاطر أو ذات الرواتب المرتفعة، حيث تكون تكلفة التوظيف الخاطئ أو المرشح المُدرَّب مسبقًا كافية لتبرير التحقق الكامل من الهوية والمراقبة متعددة الطبقات والمراجعة البشرية الإلزامية لكل بلاغ.
- الفئة الأولى: فحص هوية خفيف، حجب متصفح قياسي، رصد آلي فقط
- الفئة الثانية: مطابقة صورة شخصية مع الهوية، تسجيل الجلسة، مقارنة الأنماط السلوكية الأساسية
- الفئة الثالثة: هوية حكومية مع مطابقة صورة شخصية مباشرة، مراقبة متكاملة متعددة الإشارات، مراجعة بشرية 100% قبل أي رفض
يعني تأمين برنامجك للمستقبل بناء ضوابط معيارية يمكن رفعها أو خفضها حسب الفئة بدلًا من إعادة بناء التقييمات من الصفر. ابدأ بتجريب عملية الفئة الثالثة أولًا، إذ هناك يكون الفشل في دليل تقييم الأمان أشد ضررًا، ثم استخدم النتائج الأولية لضبط معايير بناء فريق مبيعات عالي الأداء للفئتين الأولى والثانية.
ما ضوابط الهوية والمراقبة التي تعمل فعلًا؟
استمرارية الهوية هي الأساس. مقطع معايرة قصير في بداية الاختبار متبوعًا بفحوصات صور شخصية دورية يكشف النمط الأكثر شيوعًا للغش: شخص آخر يُكمل الاختبار بعد تسجيل دخول المرشح الحقيقي. لأدوار الفئة الثالثة، أضف إلى ذلك التحقق من هوية حكومية مع مطابقة صورة شخصية مباشرة في البداية.
المراقبة متعددة الإشارات تتفوق على أي تدفق بيانات منفرد. إن الجمع بين الفيديو والصوت وقياسات الشاشة وأنماط ضغط المفاتيح مقارنةً بالخط الأساسي السلوكي للمرشح ذاته يُنتج إشارات أمان متعددة الطبقات يصعب جدًا التحايل عليها مقارنةً بلقطات الكاميرا وحدها، كما تُنتج أدلة قابلة للشرح يمكن للمراجع التصرف بناءً عليها بدلًا من وسم ضبابي بـ"مشبوه".
- استخدم متصفحات الحجب لاختبارات الفئة الثالثة؛ وضع علامة (ولا ترفض تلقائيًا) على تبديل التبويبات وأحداث الحافظة لاختبارات الفئة الثانية
- اجمع بين تتبع النظر وكشف الشذوذ الصوتي وبصمة الجهاز للحصول على أقوى مجموعة إشارات
- اختبر كل مسار مراقبة مع تقنيات المساعدة قبل الإطلاق، مع توفير مسار تحقق بديل للمرشحين الذين لا يستطيعون استخدام فحوصات الكاميرا القياسية
نصيحة احترافية: اختبر إعداد المراقبة الخاص بك باستخدام قارئ شاشة واتصال بسرعة إنترنت منخفضة قبل إطلاقه. إذا لم يتمكن فريقك من إكمال الاختبار بسلاسة، فكثير من المرشحين لن يتمكنوا من ذلك أيضًا، وستتراكم بلاغات إيجابية زائفة لا علاقة لها بالغش.
كيف تصمم اختبارات تقاوم الغش؟
التصميم الجيد يمنع الغش أكثر من أي أداة مراقبة تُضاف لاحقًا. أربعة إجراءات تحتل أهمية قصوى:
- تناوب قوائم أسئلة كبيرة وسحب الأسئلة عند كشف التحليلات أنها تنتشر عبر الإنترنت أو تُثير إجابات سريعة بشكل لافت وصحيحة بشكل مريب.
- بناء مسائل متعددة الخطوات قائمة على سيناريوهات باستخدام سياق خاص، كموجز منتج خيالي أو مجموعة بيانات فريدة لتقييمك، بحيث تتوقف الإجابات المكتوبة من أدوات الذكاء الاصطناعي أو المنتديات عن العمل.
- تطبيق مؤقتات على كل سؤال مرتبطة بمدة المهمة الواقعية، مما يُقيّد قدرة المرشح على الاستعانة بالغير في منتصف السؤال دون أن يُخل بالتدفق.
- دمج خطوات متزامنة وغير متزامنة، بإقران مقطع مباشر محدد بوقت مع مكوّن يُؤدى في المنزل، لتتمكن من التحقق مما إذا كان مستوى المهارة ذاته يظهر في كلا الجزءين.
هنا يبرز دور كشف الانتحال في التقييمات: تطابق سلاسل الإجابات عبر المرشحين، أو الإجابات المطابقة لمصادر عامة معروفة، يكون أسهل بكثير في الكشف عندما تتناوب قائمة أسئلتك بانتظام بدلًا من تشغيل نفس مجموعة الأسئلة الثابتة لمدة عامين متتاليين. تساعد قائمة تحقق تقييم المرشحين في الحفاظ على اتساق التصميم عبر الأدوار عند التوسع.
كم من الوقت يجب أن تحتفظ ببيانات تقييم المرشحين؟
كل جزء من بيانات التقييم التي تحتفظ بها هو جزء تتحمل مسؤوليته القانونية إذا تسرّب. الفيديو المسجل والنصوص والمصنوعات المجاورة للقياسات الحيوية لا يمكن عكسها بمجرد كشفها، لذا فإن تقليل جمع أي شيء يتجاوز ما يتطلبه الدور فعلًا ليس حذرًا اختياريًا، بل هو استراتيجية حماية بيانات أساسية.
- حدد نوافذ الاحتفاظ الافتراضية بالأشهر لا السنوات، مع حذف تلقائي مرتبط بمعالم قرار التوظيف
- شفّر الحقول الحساسة على مستوى العمود وطبّق TLS 1.3 لجميع البيانات أثناء النقل
- فضّل مفاتيح التشفير التي يديرها العميل حيثما يدعمها المورد
- سجّل كل حدث وصول وتصدير مع اسم المستخدم والطابع الزمني وعنوان IP والسبب المُصرَّح به
تُشير إرشادات الاحتفاظ الموثقة عمومًا إلى 12 إلى 24 شهرًا للمتقدمين غير الناجحين، مع سجلات محو قابلة للتحقق تشمل مقاطع الفيديو والنصوص والنسخ الاحتياطية، ليس قاعدة البيانات الأساسية فحسب. إذا لم يستطع مورّدك تقديم سجل حذف عند الطلب، فهذه ثغرة حقيقية في تدابير تقييم المخاطر الأمنية لديك، وليست مسألة أوراق إدارية بسيطة.
ما ضوابط الموردين والوصول التي يجب أن تطلبها؟
لا معنى لتصميم تقييم قوي إذا كانت المنصة التي تقف خلفه تعاني من ضوابط وصول ضعيفة أو مورد بلا سجل أمني. يجب أن تشترط المشتريات وتكنولوجيا المعلومات الحد الأدنى ذاته الذي تطلبه من أي نظام يتعامل مع بيانات حساسة.
- تأكد من شهادة SOC 2 النوع الثاني أو ISO 27001، واتفاقية معالجة بيانات موقعة، وقائمة معالجين فرعيين حالية، واتفاقيات مستوى خدمة للإشعار بالاختراق خلال 24 إلى 72 ساعة
- طبّق SSO مع MFA وتحكم وصول قائم على الأدوار ورموز OAuth قصيرة الأجل لأي تكامل، مع مراجعة التطبيقات المتصلة كل ربع سنة
- أضف منصة التقييم صراحةً إلى خطة الاستجابة للحوادث، مع كتيبات تعليمات للكشف والاحتواء وإشعار المرشحين
- اربط صلاحيات تصدير البيانات بالجملة بسير عمل موافقة بدلًا من تركها مفتوحة لأي مستخدم مسجل دخوله
هذه ليست مخاوف تقنية مجردة. المصادقة المُحكمة وتسجيل التدقيق المركزي هما ما يتيحان لك الإجابة على سؤال جهة تنظيمية أو طلب بيانات من مرشح في غضون ساعات بدلًا من أسابيع.
كيف ترصد الغش على نطاق واسع؟
لوحة متابعة النزاهة التي ترصد معدل البلاغات ونوعها ونتيجة الحل بمرور الوقت تُحوّل الروايات إلى أدلة. راقب أنماط الإجابات المتطابقة عبر المرشحين، وبصمات الأجهزة المُعاد استخدامها عبر جلسات يُفترض أنها غير مترابطة، وسرعات الاستجابة التي لا تتناسب مع صعوبة المهمة.
- تتبع نسبة الجلسات المُبلَّغ عنها والتوزيع حسب نوع البلاغ والوقت المستغرق للحل
- وجّه كل جلسة مُبلَّغ عنها عبر التحكيم البشري قبل أي قرار رفض
- امنح المرشحين وسيلة منظمة للطعن في البلاغ بالأدلة
بلاغات الذكاء الاصطناعي تعمل على أفضل وجه كأداة فرز تُبرز أدلة قابلة للشرح لكي يزنها شخص ما، لا كمحرك رفض آلي، وهو ما تعتبره إرشادات الذكاء الاصطناعي المسؤول الصادرة عن NIST متطلبًا أساسيًا لأي نظام آلي يؤثر على أشخاص حقيقيين.
نصيحة احترافية: راجع معدل الإيجابيات الزائفة في لوحة متابعتك شهريًا، لا معدل البلاغات وحده. ارتفاع معدل البلاغات مع ثبات معدل الحل يعني عادةً أن قواعدك تحتاج إلى إعادة ضبط، لا أن الغش ارتفع فجأة.
كيف تطرح ضوابط أمان جديدة؟
ابدأ بنطاق ضيق، وتواصل بوضوح، ثم توسّع.
- أخبر المرشحين مسبقًا بما يُجمع، ولماذا، وكم من الوقت يُحتفظ به، وكيفية طلب التسهيلات قبل بدء الاختبار.
- قدّم قوائم تحقق للمعدات وجلسة تدريبية حتى لا تُخطأ المشكلات التقنية بوصفها سلوكًا مريبًا.
- جرّب حسب الدور أو المنطقة أولًا، مع تتبع معدلات التخلي ومؤشرات التأثير السلبي قبل التوسع.
- اختبر كل مسار مراقبة مع تقنيات المساعدة وانشر مسار تسهيلات واضحًا.
راقب معدلات الاختيار حسب المجموعة عند التوسع. إذا انخفض معدل اختيار أي مجموعة محمية إلى ما دون 80% من معدل المجموعة الأعلى، فهذه إشارة تأثير سلبي تستحق التحقيق قبل توسيع نطاق الضوابط، واختبار إمكانية الوصول المبكر يمنع هذه المشكلة في العادة كليًا.
لماذا يهم هذا الأمر أكثر مما تعترف به معظم قوائم التحقق الأمني؟
معظم إرشادات تقييم الأمان التي تتلقاها فرق الموارد البشرية مكتوبة كأنها أُعدّت لمركز بيانات لا لخط توظيف. تتحدث عن التشفير وسجلات الوصول وتتجاهل الجزء الذي يتعلق بمرشح قلق يعمل على جهاز مشترك ويُثير بلاغ مراقبة لا يراجعه أحد، وهكذا يُحذف هادئًا من العملية. هذا ليس مكسبًا أمنيًا. إنه فشل في التوظيف يرتدي شارة أمنية.
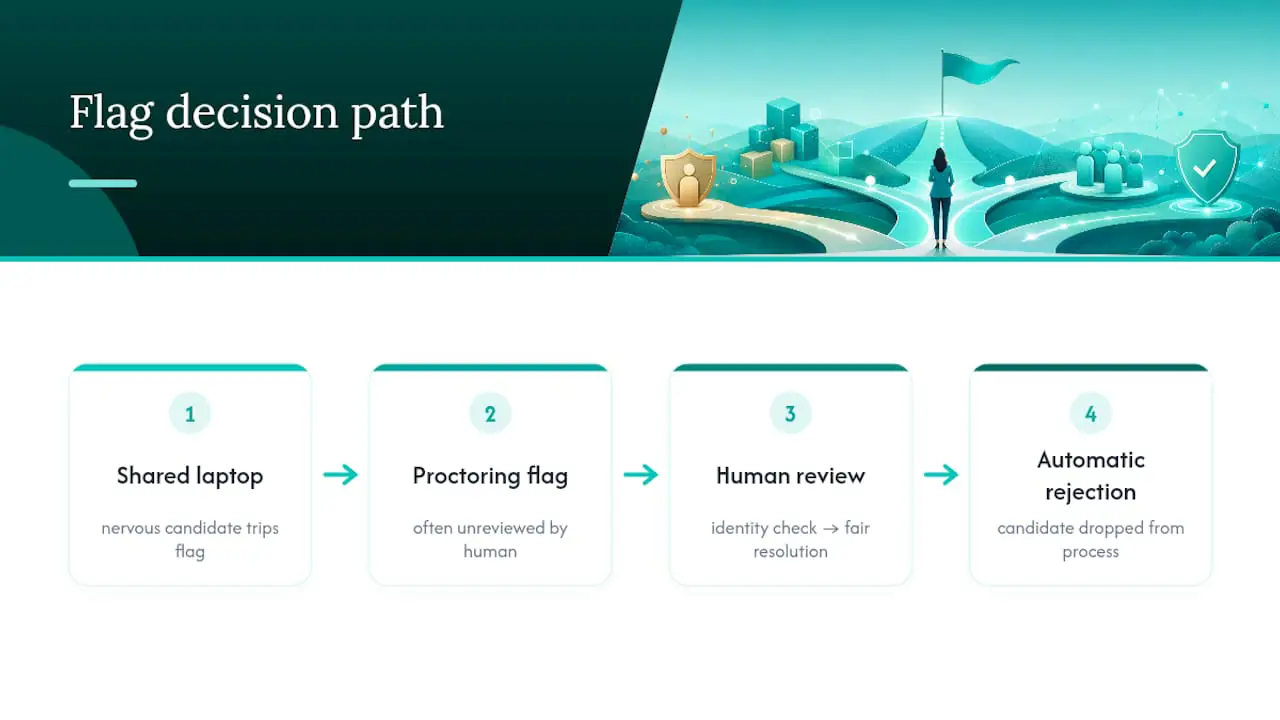
الحقيقة غير المريحة هي أن معظم الغش ليس متطورًا. إنه شخص يشارك شاشته مع صديق، أو مرشح مُدرَّب يقرأ من شاشة ثانية. أنظمة مكافحة الغش المعقدة المصممة لاصطياد احتيال بمستوى دول أحيانًا تُفوّت هذا، بينما تُضيف احتكاكًا للمرشحين الشرعيين الذين لديهم فقط اتصال إنترنت سيئ أو يحتاجون إلى قارئ شاشة. الحل ليس مزيدًا من المراقبة. إنه أسئلة مُصمَّمة بشكل أفضل، واستمرارية هوية أكثر إحكامًا في اللحظات المهمة، وشخص يُلقي نظرة فعلية على البلاغ قبل رفض أي شخص.
بناء التقييمات باستخدام Magic Create في Talent Approved، وتوليد اختبارات خاصة بالدور من وصف وظيفي في دقائق، يفرض انضباطًا مفيدًا: عندما يكون الاختبار ذاته مُصمَّمًا بشكل جيد ومرتبطًا بمهام العمل الحقيقية، تحتاج إلى قدر أقل بكثير من المراقبة لاكتشاف الاحتيال، لأنه يوجد محتوى عام قابل للبحث في Google يُمكن الغش فيه في المقام الأول بصورة أقل.
— Jimmie
طبّق ممارسات الأمان هذه مع Talent Approved
كل ضابط وصفه هذا الدليل، من فحوصات الهوية المتدرجة والمراقبة متعددة الطبقات إلى قواعد الاحتفاظ مع سجلات التدقيق، يرتبط مباشرةً بطريقة بناء منصات مثل Talent Approved. تقدم بعض المنصات أدوات تُنشئ تقييمات خاصة بالأدوار من وصف وظيفي في دقائق، مما يُقلل من الأسئلة العامة سهلة البحث قبل أن تفكر في المراقبة أصلًا. يمكن لأدوات مكافحة الغش المدمجة التي تشمل مراقبة الشاشة والكاميرا وإعادة تشغيل الجلسات والملخصات التي يُنشئها الذكاء الاصطناعي أن تُزوّد المراجعين بأدلة قابلة للشرح بدلًا من ملف فيديو خام يُشاهدونه من البداية إلى النهاية.
لا يوجد اشتراك تلتزم به. تعمل بعض منصات التقييم بنموذج الدفع حسب الاستخدام برسوم لكل مرشح يُكمل التقييم، مما يتيح لك تجربة دور واحد عالي المخاطر قبل توسيع نطاق الضوابط. إذا كنت مستعدًا لاختبار هذا في توظيف الفئة الثالثة التالية، فراجع الأسعار وتقييمات المهارات وابدأ بدور واحد هذا الشهر.
المصادر
- إرشادات الاحتفاظ بالبيانات وفق اللائحة الأوروبية لحماية البيانات GDPR
- تأمين منصة التقييم للمستقبل في مواجهة الموجة القادمة من أدوات الغش
- حماية بيانات التوظيف: قائمة تحقق أمان ATS
الأسئلة الشائعة
ما هي الخطوة الأولى في أمان التقييم؟
ابدأ بتصنيف تقييماتك حسب المخاطر، ثم طبّق التحقق من الهوية وكثافة المراقبة بما يتناسب مع كل فئة بدلًا من استخدام معيار واحد لكل الأدوار.
كم من الوقت يجب الاحتفاظ بفيديو المرشح؟
تُحدد الممارسة الشائعة فترة الاحتفاظ بـ 12 إلى 24 شهرًا للمتقدمين غير الناجحين، مع حذف تلقائي وسجل محو قابل للتحقق يشمل مقاطع الفيديو والنصوص والنسخ الاحتياطية.
هل يتضمن Talent Approved أدوات مكافحة الغش؟
نعم. يتضمن Talent Approved آليات مكافحة غش مدمجة مع مراقبة الشاشة والكاميرا وإعادة تشغيل الجلسات وملخصات يُنشئها الذكاء الاصطناعي لدعم المراجعة البشرية للجلسات المُبلَّغ عنها.
هل يجب أن يُبلّغ الذكاء الاصطناعي عن الغش تلقائيًا؟
لا. يجب أن تعمل بلاغات الذكاء الاصطناعي كطبقة فرز تُبرز أدلة قابلة للشرح، مع قيام مراجع بشري باتخاذ القرار النهائي في أي قرار يؤثر على مرشح.
كم تبلغ تكلفة Talent Approved؟
يعمل Talent Approved بنموذج الدفع حسب الاستخدام بتكلفة 5 دولارات لكل مرشح يُكمل التقييم، دون الحاجة إلى اشتراك، كما هو مُدرج في صفحة الأسعار.