
Prioriza la seguridad de evaluaciones de alto impacto en RRHH: Empieza con el Nivel 3
No todas las pruebas de habilidades conllevan el mismo riesgo, por lo que la postura más inteligente es un programa por niveles de riesgo: aplicar controles ligeros a las evaluaciones de bajo impacto y controles exhaustivos a los roles de alto impacto y gran volumen. Tres acciones para esta semana: aplicar continuidad de identidad (coincidencia de identificación más selfie) en cualquier prueba vinculada a una decisión de contratación final, activar la retención automatizada de datos con registros de eliminación, y asegurarse de que cada sesión marcada reciba revisión humana antes de que afecte a un candidato.
Resumen:
- Las evaluaciones de bajo impacto para roles de gran volumen deben basarse en verificaciones de identidad mínimas y marcado automatizado, mientras que los roles de alto impacto requieren verificación de identidad completa y revisión humana.
- Combinar múltiples señales como seguimiento de mirada, análisis de audio y huella digital del dispositivo crea una seguridad por capas que es más difícil de falsificar y proporciona evidencia explicable para revisión.
- Diseñar pruebas con preguntas rotativas, problemas basados en escenarios y pasos cronometrados reduce la efectividad de las herramientas de trampa y el intercambio de respuestas.
- Los datos de candidatos deben conservarse entre 12 y 24 meses con cifrado estricto, registros de acceso y eliminación automática para minimizar los riesgos de seguridad.
- El uso de controles por niveles y una comunicación clara con los candidatos antes del despliegue de la evaluación ayuda a prevenir impactos adversos en grupos protegidos y garantiza una escala de seguridad adecuada.
Tabla de Contenidos
- ¿Cuáles Son las Mejores Prácticas de Seguridad en Evaluaciones?
- ¿Cómo Deberías Clasificar el Riesgo de la Evaluación por Niveles?
- ¿Qué Controles de Identidad y Supervisión Realmente Funcionan?
- ¿Cómo Diseñas Pruebas que Resistan las Trampas?
- ¿Cuánto Tiempo Debes Conservar los Datos de Evaluación de Candidatos?
- ¿Qué Controles de Proveedores y Acceso Debes Exigir?
- ¿Cómo Supervisas las Trampas a Gran Escala?
- ¿Cómo Deberías Implementar Nuevos Controles de Seguridad?
- Por Qué Esto Importa Más de lo que la Mayoría de las Listas de Verificación de Seguridad Admiten
- Pon Estas Prácticas de Seguridad en Acción con Talent Approved
- Fuentes
- Preguntas Frecuentes
¿Cuáles Son las Mejores Prácticas de Seguridad en Evaluaciones?
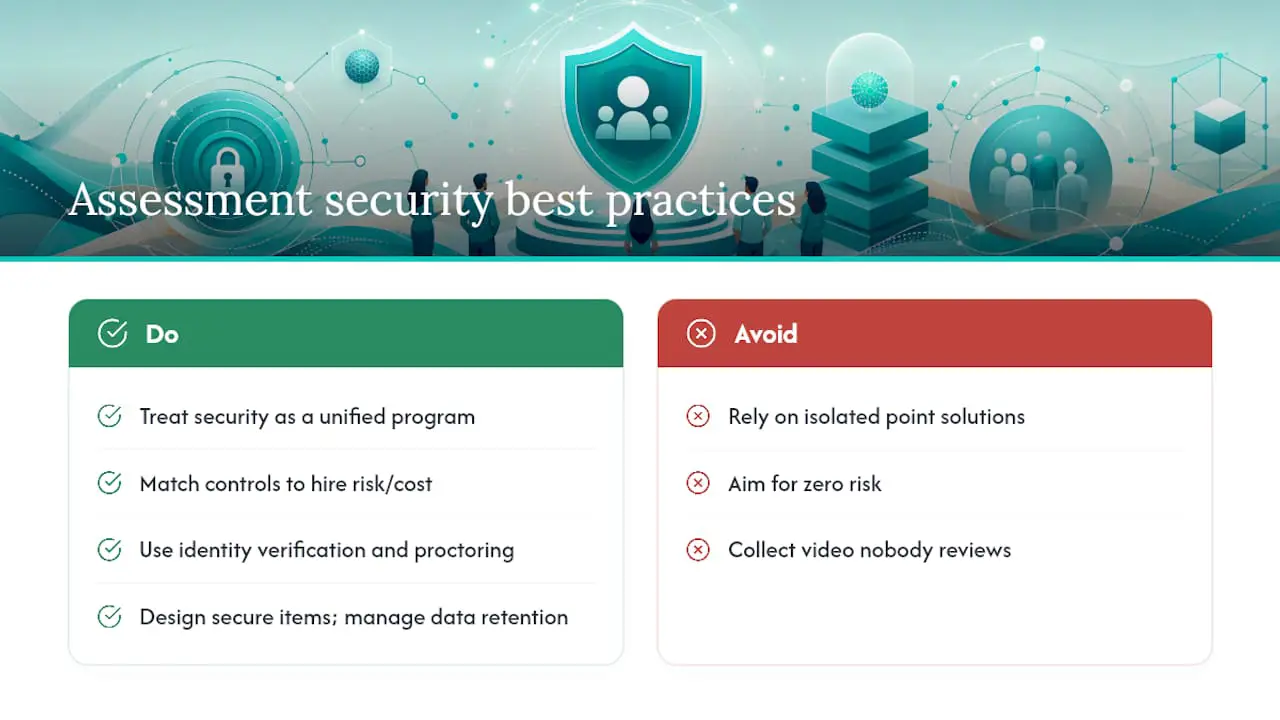
Las mejores prácticas de seguridad en evaluaciones son los controles específicos que los equipos de RR. HH. y los responsables de contratación utilizan para proteger la integridad de las pruebas de habilidades en línea y la privacidad de los datos de los candidatos durante ese proceso. Esto abarca la verificación de identidad, la supervisión, el diseño de ítems, la retención de datos, la evaluación de proveedores y cómo se revisan las sesiones marcadas. La disciplina se sitúa en la intersección de las mejores prácticas de seguridad en pruebas y las estrategias de protección de datos, y tratarla como un programa unificado, en lugar de un conjunto de soluciones parciales, es lo que diferencia a los equipos que detectan trampas de los que simplemente recopilan vídeos que nadie mira.
El objetivo no es el riesgo cero. Es hacer que el costo de tus controles coincida con el costo de una contratación incorrecta.
¿Cómo Deberías Clasificar el Riesgo de la Evaluación por Niveles?
No todos los roles justifican verificaciones de identificación oficial y monitoreo por cámara web. Una evaluación de Nivel 1 para un rol de nivel básico y gran volumen (más de 100 solicitantes, bajo impacto individual) necesita verificaciones de identidad ligeras y monitoreo básico del navegador. Una evaluación técnica o de ventas de nivel medio de Nivel 2 justifica una continuidad de identidad más sólida y una supervisión con múltiples señales. El Nivel 3 cubre roles de ronda final, alto impacto o altamente remunerados, donde el costo de una mala contratación o un candidato preparado externamente es lo suficientemente alto como para justificar una verificación de identidad completa, supervisión por capas y revisión humana obligatoria de cada marcado.
- Nivel 1: verificación de ID ligera, bloqueo estándar del navegador, solo marcado automatizado
- Nivel 2: coincidencia de selfie con ID, grabación de sesión, comparación de línea base conductual
- Nivel 3: identificación oficial más coincidencia de selfie en vivo, supervisión completa con múltiples señales, revisión humana al 100% antes de cualquier rechazo
Preparar tu programa para el futuro significa construir controles modulares que puedas aumentar o reducir por nivel en lugar de reconstruir las evaluaciones desde cero. Primero pon a prueba tu proceso de Nivel 3, ya que es donde un fallo en la guía de evaluación de seguridad causa más daño, y luego usa los resultados iniciales para calibrar los Niveles 1 y 2 de construcción de un equipo de ventas de alto rendimiento.
¿Qué Controles de Identidad y Supervisión Realmente Funcionan?
La continuidad de identidad es la base. Un breve clip de calibración al inicio de una prueba, seguido de verificaciones periódicas mediante selfie, detecta el patrón de trampa más común: que otra persona termine la prueba después de que el candidato real inicia sesión. Para los roles de Nivel 3, combina esto con una identificación oficial más coincidencia de selfie en vivo al inicio.
La supervisión con múltiples señales supera a cualquier flujo de datos único. Combinar vídeo, audio, telemetría de pantalla y patrones de pulsaciones de teclas frente a la línea base conductual propia del candidato produce señales de seguridad por capas que son mucho más difíciles de falsificar que las imágenes de la cámara web por sí solas, y generan evidencia explicable sobre la que un revisor puede actuar en lugar de una etiqueta vaga de "sospechoso".
- Usa navegadores bloqueados para las pruebas de Nivel 3; marca (no rechaces automáticamente) los cambios de pestaña y los eventos del portapapeles para el Nivel 2
- Combina seguimiento de mirada, detección de anomalías de audio y huella digital del dispositivo para el conjunto de señales más sólido
- Somete cada flujo de supervisión a pruebas con tecnología de asistencia antes del lanzamiento, con una ruta de verificación alternativa para los candidatos que no puedan usar las verificaciones estándar de cámara web
Consejo Profesional: Ejecuta tu propia configuración de supervisión a través de un lector de pantalla y una conexión de bajo ancho de banda antes de lanzarla. Si tu equipo no puede completar la prueba sin problemas, muchos candidatos tampoco podrán, y acumularás marcados de falsos positivos que no tienen nada que ver con hacer trampa.
¿Cómo Diseñas Pruebas que Resistan las Trampas?
Un buen diseño hace más para detener las trampas que cualquier herramienta de monitoreo añadida posteriormente. Cuatro medidas son las más importantes:
- Rota grandes bancos de ítems y retira las preguntas una vez que los análisis muestren que están circulando en línea o generando respuestas inusualmente rápidas e inusualmente correctas.
- Crea problemas basados en escenarios y con múltiples pasos usando contexto propietario, como un resumen de producto ficticio o un conjunto de datos único para tu evaluación, para que las respuestas predefinidas de herramientas de IA o foros dejen de funcionar.
- Aplica temporizadores por pregunta vinculados a la duración realista de la tarea, lo que limita cuánto puede externalizar un candidato durante la pregunta sin interrumpir el flujo.
- Combina pasos síncronos y asíncronos, combinando un segmento en vivo cronometrado con un componente para realizar en casa, para que puedas triangular si el mismo nivel de habilidad aparece en ambos.
Aquí es donde la detección de plagio en las evaluaciones justifica su existencia: las cadenas de respuestas idénticas entre candidatos, o las respuestas que coinciden con fuentes públicas conocidas, son mucho más fáciles de detectar cuando tu banco de ítems rota regularmente en lugar de usar el mismo conjunto fijo de preguntas durante dos años seguidos. Una lista de verificación de evaluación de candidatos ayuda a mantener el diseño consistente entre roles a medida que escalan.
¿Cuánto Tiempo Debes Conservar los Datos de Evaluación de Candidatos?
Cada dato de evaluación que conservas es un dato del que eres responsable si se filtra. Los vídeos grabados, las transcripciones y los artefactos biométricos adyacentes son efectivamente irreversibles una vez expuestos, por lo que minimizar la recopilación de cualquier cosa más allá de lo que un rol realmente requiere no es una precaución opcional, es una estrategia básica de protección de datos.
- Establece ventanas de retención predeterminadas en meses, no en años, con eliminación automatizada vinculada a los hitos de decisión de contratación
- Cifra los campos sensibles a nivel de columna y aplica TLS 1.3 para todos los datos en tránsito
- Prefiere las claves de cifrado gestionadas por el cliente cuando tu proveedor las admita
- Registra cada evento de acceso y exportación con el usuario, marca de tiempo, dirección IP y motivo declarado
La guía documentada de retención generalmente apunta a entre 12 y 24 meses para los solicitantes no seleccionados, con registros de borrado verificables que cubran vídeos, transcripciones y copias de seguridad, no solo la base de datos principal. Si tu proveedor no puede producir un registro de eliminación a petición, eso es una brecha real en tus medidas de evaluación de riesgo de seguridad, no un problema menor de documentación.
¿Qué Controles de Proveedores y Acceso Debes Exigir?
Un buen diseño de evaluación no significa nada si la plataforma que lo respalda tiene controles de acceso débiles o un proveedor sin historial de seguridad. Adquisiciones y TI deben exigir la misma línea base que demandarían de cualquier sistema que maneje datos sensibles.
- Confirma la certificación SOC 2 Tipo II o ISO 27001, un acuerdo de tratamiento de datos firmado, una lista actualizada de subprocesadores y acuerdos de nivel de servicio de notificación de brechas de 24 a 72 horas
- Aplica SSO con MFA, control de acceso basado en roles y tokens OAuth de corta duración para cualquier integración, auditando las aplicaciones conectadas trimestralmente
- Añade la plataforma de evaluación explícitamente a tu plan de respuesta a incidentes, con procedimientos para detección, contención y notificación a candidatos
- Restringe las exportaciones masivas de datos detrás de un flujo de aprobación en lugar de dejarlas abiertas a cualquier usuario conectado
Estas no son preocupaciones abstractas de TI. La autenticación reforzada y el registro de auditoría centralizado son lo que te permite responder a la pregunta de un regulador o a una solicitud de datos de un candidato en horas en lugar de semanas.
¿Cómo Supervisas las Trampas a Gran Escala?
Un panel de integridad que rastrea la tasa de marcados, el tipo de marcado y el resultado de la resolución a lo largo del tiempo convierte las anécdotas en evidencia. Presta atención a los patrones de respuesta idénticos entre candidatos, las huellas digitales de dispositivos reutilizadas en sesiones supuestamente no relacionadas, y las velocidades de respuesta que no coinciden con la dificultad de la tarea.
- Rastrea el porcentaje de sesiones marcadas, el desglose por tipo de marcado y el tiempo hasta la resolución
- Enruta cada sesión marcada a través de adjudicación humana antes de cualquier decisión de rechazo
- Proporciona a los candidatos una forma estructurada de impugnar un marcado con evidencia
Los marcados generados por IA funcionan mejor como triaje, presentando evidencia explicable para que una persona la evalúe, y no como un motor de rechazo automatizado, lo que la guía de IA responsable del NIST trata como un requisito básico para cualquier sistema automatizado que afecte a personas reales.
Consejo Profesional: Revisa la tasa de falsos positivos de tu panel mensualmente, no solo el recuento de marcados. Una tasa de marcados en aumento con una tasa de resolución estable generalmente significa que tus reglas necesitan reajuste, no que las trampas hayan aumentado repentinamente.
¿Cómo Deberías Implementar Nuevos Controles de Seguridad?
Comienza de forma reducida, comunica claramente y luego escala.
- Informa a los candidatos de antemano qué se recopila, por qué, cuánto tiempo se conserva y cómo solicitar adaptaciones antes de que comience la prueba.
- Proporciona listas de verificación de equipos y una práctica previa para que los problemas técnicos no se confundan con comportamiento sospechoso.
- Primero realiza una prueba piloto por rol o región, rastreando las tasas de abandono y las métricas de impacto adverso antes de un despliegue más amplio.
- Prueba cada flujo de supervisión con tecnología de asistencia y publica una ruta de adaptación clara.
Observa las tasas de selección por grupo a medida que escalas. Si la tasa de selección de cualquier grupo protegido cae por debajo del 80% de la tasa del grupo más alto, esa es una señal de impacto adverso que vale la pena investigar antes de extender más los controles, y las pruebas de accesibilidad previas generalmente previenen ese problema por completo.
Por Qué Esto Importa Más de lo que la Mayoría de las Listas de Verificación de Seguridad Admiten
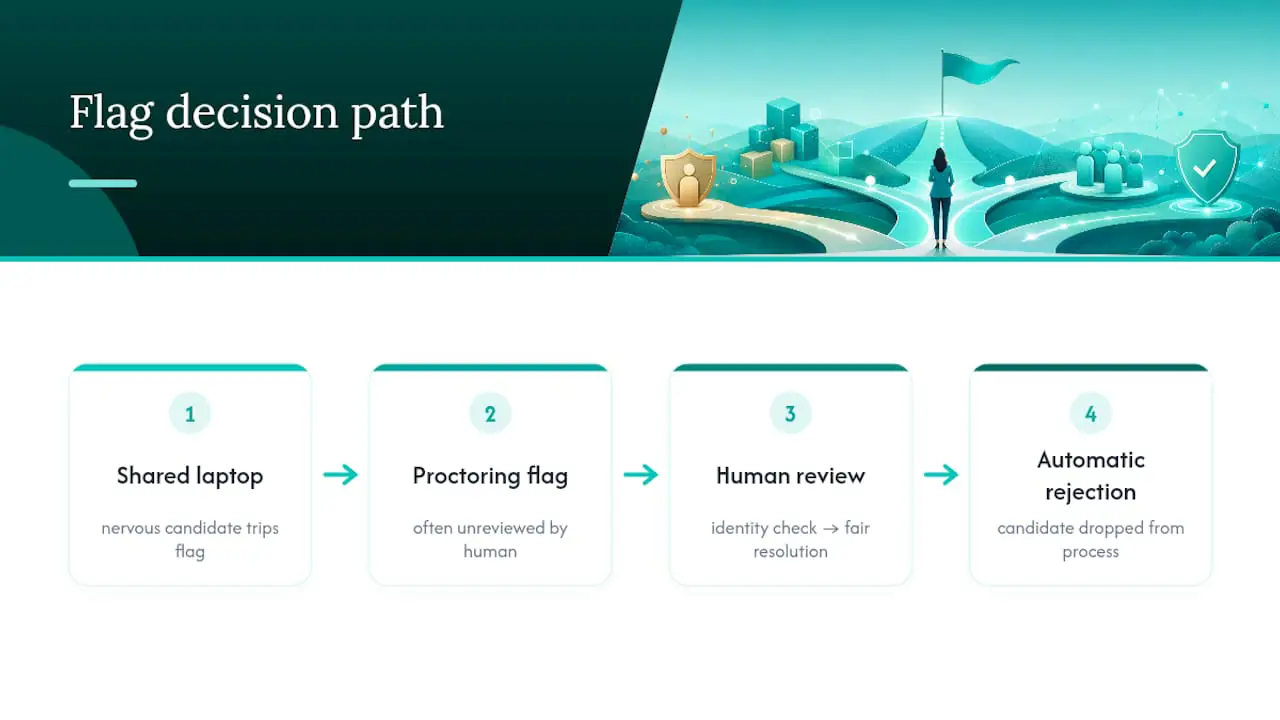
La mayoría de las guías de evaluación de seguridad que reciben los equipos de RR. HH. parecen escritas para un centro de datos, no para un proceso de contratación. Hablan de cifrado y registros de acceso, y omiten la parte donde un candidato nervioso en un ordenador compartido activa un marcado de supervisión que nunca es revisado por un humano, y queda descartado silenciosamente del proceso. Eso no es un logro de seguridad. Es un fallo de contratación con una insignia de seguridad.
La incómoda verdad es que la mayoría de las trampas no son sofisticadas. Es alguien compartiendo pantalla con un amigo, o un candidato preparado externamente que lee desde un segundo monitor. Los elaborados sistemas anti-trampa diseñados para detectar fraude de nivel estatal a menudo no los detectan, mientras añaden fricción para candidatos legítimos que simplemente tienen mala conexión a internet o necesitan un lector de pantalla. La solución no es más monitoreo. Son preguntas mejor diseñadas, una continuidad de identidad más sólida en los momentos que importan, y un humano que realmente revise el marcado antes de que alguien sea rechazado.
Construir evaluaciones con Magic Create en Talent Approved, generando pruebas específicas para cada rol a partir de una descripción de puesto en minutos, impone una disciplina útil: cuando la prueba en sí está bien diseñada y vinculada a tareas reales del puesto, necesitas mucho menos monitoreo para detectar fraude, porque hay mucho menos contenido genérico y fácil de buscar con el que hacer trampa desde el principio.
— Jimmie
Pon Estas Prácticas de Seguridad en Acción con Talent Approved
Cada control descrito en esta guía, verificaciones de identidad por niveles, supervisión por capas, reglas de retención con registros de auditoría, se corresponde directamente con la forma en que están construidas plataformas como Talent Approved. Algunas plataformas ofrecen herramientas que generan evaluaciones específicas para cada rol a partir de una descripción de puesto en minutos, lo que reduce las preguntas genéricas y fácilmente buscables antes de que siquiera pienses en la supervisión. Las herramientas anti-trampa integradas que incluyen monitoreo de pantalla y cámara web, repeticiones de sesiones y resúmenes generados por IA pueden proporcionar a los revisores evidencia explicable en lugar de un archivo de vídeo en bruto que deben ver de principio a fin.
No hay ninguna suscripción a la que comprometerse. Algunas plataformas de evaluación funcionan con un modelo de pago por uso con una tarifa por candidato completado, lo que te permite hacer una prueba piloto en un único rol de alto impacto antes de extender los controles más ampliamente. Si estás listo para probarlo en tu próxima contratación de Nivel 3, revisa los precios y las evaluaciones de habilidades y comienza con un rol este mes.
Fuentes
- Guía de retención de datos del RGPD
- Preparar tu plataforma de evaluación para la próxima oleada de herramientas de trampa
- Proteger tus datos de contratación: lista de verificación de seguridad del ATS
Preguntas Frecuentes
¿Cuál Es el Primer Paso en la Seguridad de las Evaluaciones?
Comienza clasificando tus evaluaciones por riesgo, luego aplica la verificación de identidad y la intensidad de supervisión que corresponda a cada nivel en lugar de usar un estándar único para todos los roles.
¿Cuánto Tiempo Debe Conservarse el Vídeo de los Candidatos?
La práctica habitual establece la retención entre 12 y 24 meses para los solicitantes no seleccionados, con eliminación automatizada y un registro de borrado verificable que cubra vídeos, transcripciones y copias de seguridad.
¿Incluye Talent Approved Herramientas Anti-Trampa?
Sí. Talent Approved incluye mecanismos anti-trampa integrados con monitoreo de pantalla y cámara web, repeticiones de sesiones y resúmenes generados por IA para apoyar la revisión humana de las sesiones marcadas.
¿Debería la IA Marcar las Trampas Automáticamente?
No. Los marcados generados por IA deben funcionar como una capa de triaje que presenta evidencia explicable, con un revisor humano tomando la decisión final sobre cualquier decisión que afecte a un candidato.
¿Cuánto Cuesta Talent Approved?
Talent Approved utiliza un modelo de pago por uso a $5 por candidato que completa una evaluación, sin suscripción requerida, tal como se indica en su página de precios.