
Liste de contrôle RH pour la confidentialité de la surveillance en ligne : DPIA, CCPA, BIPA
Les évaluations de recrutement surveillées peuvent être menées sans porter atteinte à la vie privée des candidats, mais seulement si les RH traitent la confidentialité comme une exigence de conception, et non comme une considération secondaire. Cela implique de documenter une base juridique légale, de minimiser ce qui est enregistré, de définir un délai de conservation strict et de maintenir un humain dans la boucle pour chaque session signalée. Des plateformes comme Talent Approved, ainsi que les cadres du Future of Privacy Forum et du NIST, vous offrent l'armature nécessaire. Le reste est une question de rigueur.
En résumé :
- Les RH doivent clairement documenter une base juridique, minimiser la collecte de données et établir des calendriers de suppression automatisés avant de mettre en œuvre des évaluations surveillées.
- Les données biométriques telles que les empreintes faciales et les empreintes vocales sont juridiquement sensibles et nécessitent un consentement supplémentaire ainsi qu'une justification au titre des lois sur la vie privée telles que le RGPD et le BIPA.
- Les contrats avec les prestataires doivent préciser les limites de conservation des données, les certifications de sécurité et les droits d'audit afin de garantir la conformité et de protéger la vie privée des candidats.
- Les outils de signalement automatisés doivent être transparents, testés pour les biais entre les groupes démographiques et examinés par des humains, les RH étant impliquées dans les évaluations des risques pour la conformité juridique.
- Les approches axées sur la confidentialité s'appuient sur des évaluations spécifiques aux postes et des mesures de sécurité par couches, réduisant les enregistrements intrusifs sans compromettre l'intégrité des tests.
Table des matières
- Quelles données la surveillance en ligne collecte-t-elle réellement ?
- Élaborer une liste de contrôle RH sur la confidentialité avant de lancer des évaluations
- Que doivent exiger les RH des outils de signalement basés sur l'IA ?
- Comment protéger la vie privée sans nuire à l'équité du recrutement ?
- Que doit contenir votre contrat avec le prestataire de surveillance ?
- Quelle est la place de Talent Approved dans cette liste de contrôle ?
- La surveillance proportionnée est préférable à la surveillance généralisée
- Comment Talent Approved soutient les évaluations de recrutement respectueuses de la vie privée
- Ressources à mettre en favoris pour la révision des politiques
- Sources
- FAQ
Quelles données la surveillance en ligne collecte-t-elle réellement ?
Chaque évaluation surveillée génère plus de données que la plupart des équipes RH ne le réalisent. Une seule session peut capturer la vidéo de la webcam, l'audio du microphone, des enregistrements d'écran complets, des métadonnées sur l'appareil et le réseau, des journaux de frappes ou de changements d'onglets, et des indicateurs comportementaux tels que le rythme de frappe ou les schémas de regard. Certains outils vont plus loin et génèrent des empreintes faciales à des fins de vérification d'identité.
Cette dernière catégorie est la plus importante sur le plan juridique. Les empreintes faciales et autres identifiants biométriques sont traités comme des données sensibles dans la plupart des cadres de confidentialité, ce qui déclenche des règles plus strictes qu'un CV ou un score de codage ne l'exigerait jamais. La loi sur la confidentialité des informations biométriques de l'Illinois (BIPA) impose des obligations de consentement et de divulgation spécifiquement pour les identifiants biométriques, tandis que le RGPD classe les données biométriques comme une « catégorie particulière » nécessitant une justification supplémentaire. Le CCPA/CPRA accorde aux candidats californiens le droit de connaître, de supprimer et de limiter l'utilisation de leurs informations personnelles, y compris les données comportementales inférées.
Voici ce qui est généralement collecté et pourquoi cela est important :
- Vidéo et audio de la webcam — souvent le flux le plus sensible sur le plan de la vie privée, car il capture l'environnement domestique du candidat, pas seulement son visage.
- Activité à l'écran et dans les applications — peut capturer par inadvertance des fichiers personnels, des onglets de navigateur ou des notifications sans rapport avec le test.
- Métadonnées sur l'appareil et le réseau — adresse IP, empreinte du navigateur et détails du système d'exploitation.
- Signaux comportementaux — rythme de frappe, mouvement de la souris et changements d'onglets utilisés pour signaler les anomalies.
- Modèles biométriques — empreintes faciales ou vocales utilisées pour la correspondance d'identité.
Faire appel à un prestataire pour gérer tout cela ne transfère pas la responsabilité juridique. Les employeurs restent le responsable du traitement des données au titre du RGPD et des cadres américains équivalents, ce qui signifie que l'obligation de justifier la collecte, d'en limiter la portée et de définir des délais de conservation incombe aux RH, et non au fournisseur du logiciel.
Élaborer une liste de contrôle RH sur la confidentialité avant de lancer des évaluations
Les contrôles de confidentialité fonctionnent mieux lorsqu'ils sont décidés avant que le premier candidat ne se connecte, et non corrigés après une plainte. Considérez ce qui suit comme une séquence, et non comme un menu à choix multiples.
- Minimiser en premier. Déterminez exactement quels signaux le poste justifie réellement. Un test de saisie de données nécessite rarement la reconnaissance faciale ; un poste nécessitant une habilitation de sécurité pourrait en avoir besoin. Désactivez tout ce dont vous n'avez pas besoin, et préférez les vérifications d'identité tokenisées au stockage de modèles biométriques bruts chaque fois que la loi le permet.
- Informer au moment de la collecte. Indiquez aux candidats ce qui est enregistré, pourquoi et pendant combien de temps, avant l'activation de la webcam. Consignez cet avis comme base juridique documentée.
- Proposer un consentement gradué. Certains candidats ne souhaitent pas être enregistrés en vidéo. Créez un parcours alternatif (un test en présentiel, un surveillant en direct ou une évaluation sans vidéo) au lieu de disqualifier discrètement quiconque refuse.
- Réaliser une évaluation des risques pour la vie privée. Impliquez les RH et le conseil juridique avant le déploiement, et non après une plainte d'un candidat. Documentez les décisions d'atténuation prises et les raisons de ces choix.
- Définir un calendrier de conservation avec suppression automatisée. Les enregistrements doivent disparaître selon un calendrier fixe lié à la décision de recrutement, et non rester indéfiniment sur un serveur « au cas où ». Consultez ce guide sur la protection des données des étudiants lors de la réparation des appareils pour des conseils pratiques sur la conservation sécurisée des données et la gestion des appareils.
- Restreindre les accès. Les contrôles d'accès basés sur les rôles, le chiffrement en transit et au repos, ainsi que les journaux d'audit exportables doivent être des exigences de base, et non des options supplémentaires.
- Mettre en place un processus d'examen humain et d'appel. Chaque signalement automatisé nécessite une personne capable d'examiner la session et un candidat qui peut contester le résultat.
- Prévoir des aménagements. Les candidats en situation de handicap peuvent avoir besoin de formats de surveillance alternatifs en vertu de l'ADA. Testez votre processus sur un petit groupe d'abord et suivez les taux d'abandon avant de le déployer à l'échelle de l'entreprise.
Conseil pratique : Réalisez votre AIPD avant de signer le contrat avec le prestataire, et non après. Adapter la conformité à un outil déjà en service coûte beaucoup plus cher que de l'intégrer dès l'acquisition.
Que doivent exiger les RH des outils de signalement basés sur l'IA ?
Le signalement automatisé modifie le calcul juridique dès lors qu'il commence à influencer les décisions de recrutement. Les règles actualisées du CCPA en Californie exigent que les employeurs réalisent une évaluation documentée des risques pour la vie privée avant que de nombreux types de technologies de prise de décision automatisée (ADMT) ne traitent des données RH, et l'analyse de Littler confirme que les RH elles-mêmes doivent faire partie de ce processus d'évaluation, avec des obligations de déclaration qui entrent en vigueur à partir de 2028.
Avant d'adopter tout outil de surveillance assisté par l'IA, demandez au prestataire :
- Une description claire de ce que le modèle signale et de la façon dont il a été entraîné.
- Les résultats des tests de biais entre les groupes démographiques, et pas seulement un score de précision.
- Des journaux d'audit montrant chaque signalement automatisé et son résultat.
- Un plan d'atténuation documenté pour les faux positifs.
Les bonnes pratiques 2026 du Future of Privacy Forum recommandent des avis de transparence, des tests d'équité et une supervision humaine obligatoire pour l'IA utilisée dans les évaluations en milieu de travail, et le cadre de gestion des risques liés à l'IA du NIST offre aux équipes RH un moyen structuré d'évaluer les affirmations des prestataires plutôt que de les accepter sur parole. Testez en parallèle tout nouveau modèle de signalement sur un jeu de données de référence connu avant de lui faire confiance sur de vrais candidats.
Comment protéger la vie privée sans nuire à l'équité du recrutement ?
La surveillance continue par webcam n'est pas la seule façon de sécuriser un test, et c'est souvent l'option la plus intrusive sur le plan de la vie privée pour le moindre gain en matière de sécurité. Une approche par couches — verrouillage sécurisé du navigateur, plus vérification légère de l'identité, plus examen humain ciblé des sessions signalées — tend à détecter les véritables manquements tout en générant beaucoup moins de séquences sensibles que l'enregistrement de chaque seconde de chaque candidat.
Surveillez l'impact défavorable aussi attentivement que vous surveillez la triche. La règle des quatre cinquièmes est la référence standard : si le taux de sélection d'un groupe tombe en dessous de 80 % du taux du groupe obtenant les meilleurs résultats, vous avez un problème d'équité qui mérite d'être examiné, quelle que soit l'intention.
Suivez ces indicateurs dès le premier jour :
- Taux d'abandon par groupe démographique.
- Volume et nature des demandes d'aménagement.
- Taux de sélection par groupe, comparé au seuil des quatre cinquièmes.
- Taux de faux signalements sur les alertes de surveillance automatisée.
Testez d'abord les nouveaux contrôles sur un groupe limité de candidats, définissez des critères clairs de passage à l'échelle avant de généraliser, et proposez des formats alternatifs — comme un test avec navigateur verrouillé à la place de la vidéo complète — pour les postes où ce compromis est justifié.
Que doit contenir votre contrat avec le prestataire de surveillance ?
Le contrat est l'endroit où les promesses en matière de confidentialité deviennent soit exécutoires, soit sans valeur. Avant de signer avec un prestataire de surveillance, exigez :
- Un Accord de traitement des données (DPA) signé nommant chaque sous-traitant et précisant le lieu de stockage physique des données des candidats.
- Des mécanismes de transfert explicites si les données traversent des frontières.
- Une garantie de conservation avec une API de suppression automatisée, ainsi qu'un processus d'exception documenté pour les enquêtes en cours.
- Des certifications de sécurité telles que SOC 2 Type II ou ISO 27001, et un délai de notification en cas de violation inscrit dans le SLA.
- Des droits d'audit et une limite contractuelle interdisant au prestataire de réutiliser les données des candidats pour l'entraînement de modèles ou à toute autre fin.
Les formulations vagues de conservation « selon les besoins » constituent l'un des points de défaillance les plus fréquents que les praticiens signalent dans les contrats de surveillance. Insistez pour obtenir un délai de suppression précis lié à la décision de recrutement, plus une courte période de contestation, et non une promesse ouverte de « supprimer quand approprié ».
Quelle est la place de Talent Approved dans cette liste de contrôle ?
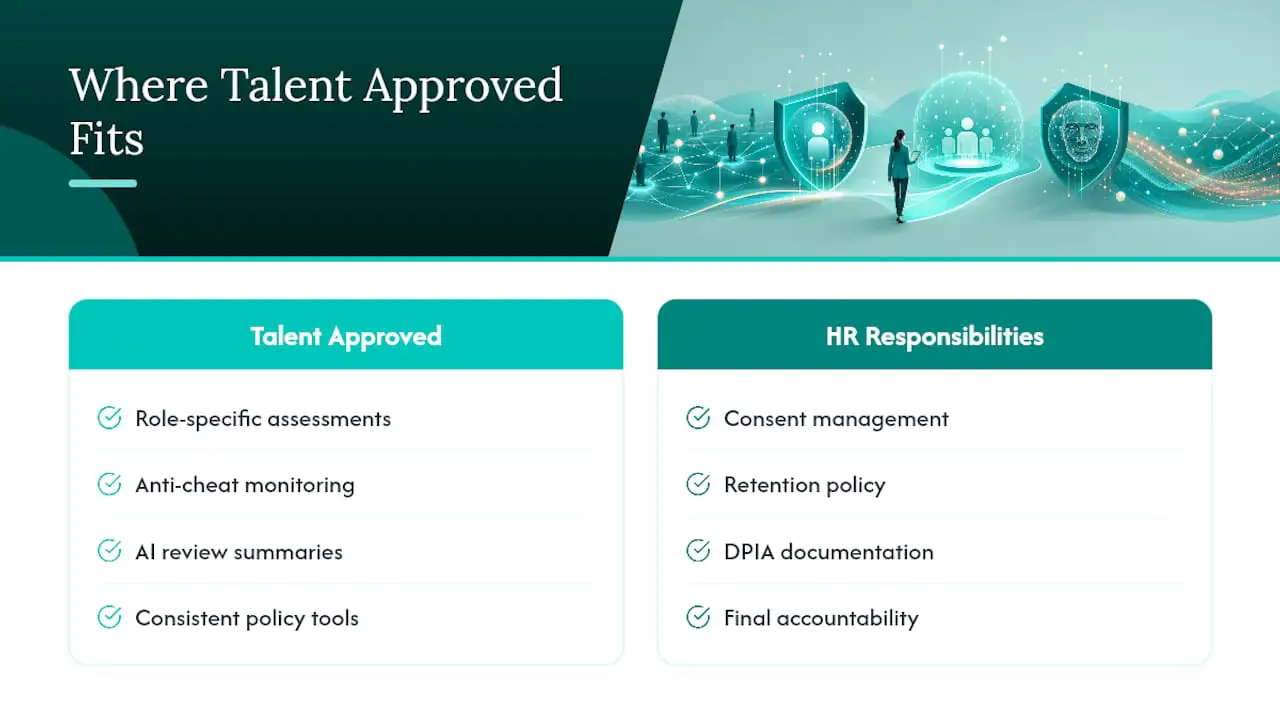
Certaines plateformes d'évaluation basées sur l'IA proposent des fonctionnalités permettant de créer des évaluations spécifiques aux postes à partir d'une description de poste, ce qui soutient directement le principe de minimisation : vous testez uniquement les compétences requises par le poste, sans recourir à une batterie générique qui collecte plus que nécessaire. La surveillance anti-triche intégrée et les résumés générés par l'IA offrent aux évaluateurs un dossier documenté et examinable par un humain, plutôt que des séquences brutes à parcourir manuellement. Rien de tout cela ne remplace la responsabilité des RH en matière de consentement, de politique de conservation ou de documentation de l'AIPD. Cela vous fournit des outils pour mettre en œuvre cette politique de manière cohérente.
La surveillance proportionnée est préférable à la surveillance généralisée
La défendabilité l'emporte sur l'agressivité chaque fois qu'un candidat ou un régulateur demande pourquoi vous avez enregistré ce que vous avez enregistré. Les délais de conservation vagues, les affirmations opaques des prestataires concernant les biais, et le « on s'occupera des contrôles d'accès plus tard » sont les trois signaux d'alarme qui devraient stopper net tout processus d'acquisition. Construisez la documentation avant de construire le test.
— Jimmie
Comment Talent Approved soutient les évaluations de recrutement respectueuses de la vie privée
Talent Approved est l'alternative à la demande pour éviter d'engager votre équipe dans un abonnement de surveillance avant de savoir si l'outil correspond à vos besoins. Vous payez 5 $ par candidat ayant complété une évaluation, sans contrat récurrent, de sorte que l'outil s'adapte à votre volume de recrutement réel plutôt qu'à un forfait mensuel fixe quel que soit le nombre de candidats testés.
Certains produits créent rapidement des tests spécifiques aux postes à partir des descriptions de poste, ce qui maintient la collecte de données liée à ce que le poste requiert réellement. Ils peuvent inclure une surveillance anti-triche et des résumés générés par l'IA pour offrir à votre équipe un dossier consultable pour chaque session signalée, soutenant ainsi l'étape d'examen humain évoquée plus haut. Si vous évaluez des prestataires par rapport à la liste de contrôle présentée dans cet article, commencez par comparer ce qui est inclus à chaque niveau tarifaire avec les capacités de conservation, de contrôle d'accès et d'examen requises par votre AIPD.
Ressources à mettre en favoris pour la révision des politiques
Conservez ces documents pour la révision juridique : les bonnes pratiques du FPF pour l'IA et les technologies d'évaluation en milieu de travail, le Bulletin Privacy in Practice n° 9, et l'analyse de Littler sur l'évaluation des risques CCPA/ADMT.
Sources
- Future of Privacy Forum : Bonnes pratiques pour l'IA et les technologies d'évaluation en milieu de travail (2026)
- Bulletin Privacy in Practice n° 9 : Surveillance à distance
- Littler : Il est temps pour les professionnels RH et les conseillers juridiques internes de prendre en compte les risques liés à la confidentialité des données RH
- Blog Proctor360 : Surveillance à distance des évaluations pré-emploi (supervision de la conservation)
FAQ
La surveillance en ligne est-elle légale pour les évaluations de recrutement ?
Oui, dans la plupart des juridictions américaines, à condition que l'employeur informe clairement les candidats, limite la collecte de données à ce que le poste justifie et respecte les lois applicables en matière de biométrie et de confidentialité, comme le BIPA et le CCPA/CPRA. La légalité dépend de la documentation et de la proportionnalité, et non de la technologie elle-même.
Que doit contenir une politique de confidentialité relative à la surveillance ?
Elle doit préciser exactement quelles données sont collectées (vidéo, audio, écran, métadonnées), le délai de conservation avec un déclencheur de suppression automatique, qui peut accéder aux enregistrements, et le processus d'examen humain pour les sessions signalées. Elle doit également mentionner le DPA du prestataire et ses sous-traitants.
Combien de temps les RH doivent-elles conserver les enregistrements de surveillance ?
La bonne pratique consiste à lier la conservation à la décision de recrutement, plus une courte période de contestation documentée, puis à supprimer automatiquement. La conservation ouverte ou « selon les besoins » est une défaillance de conformité courante qui augmente l'exposition juridique sans apporter de valeur ajoutée au recrutement.
L'utilisation d'un prestataire de surveillance basé sur l'IA supprime-t-elle la responsabilité juridique des RH ?
Non. L'employeur reste le responsable du traitement des données quel que soit le prestataire qui gère la technologie, ce qui signifie que les RH sont toujours propriétaires de l'AIPD, de la base juridique et des décisions de conservation.
Quel est le coût de Talent Approved pour les évaluations surveillées ?
Talent Approved facture 5 $ par candidat ayant complété une évaluation, sans abonnement requis. Cette structure à la demande permet aux équipes RH d'adapter le volume de tests sans s'engager sur un coût mensuel fixe.