
HR Personvernssjekkliste for Nettbasert Prøvetilsyn: DPIA, CCPA, BIPA
Overvåkede ansettelsesvurderinger kan gjennomføres uten å krenke kandidatenes personvern, men bare hvis HR behandler personvern som et designkrav, ikke en ettertanke. Det betyr å dokumentere et lovlig grunnlag, minimere hva som registreres, sette en fast slettingsfrist og holde et menneske i beslutningssløyfen for hver flagget økt. Plattformer som Talent Approved, sammen med rammeverk fra Future of Privacy Forum og NIST, gir deg stillaset. Resten er disiplin.
TL;DR:
- HR må tydelig dokumentere et lovlig grunnlag, minimere datainnsamling og etablere automatiserte slettingsplaner før overvåkede vurderinger implementeres.
- Biometriske data som ansiktsavtrykk og stemmeavtrykk er juridisk sensitive og krever ekstra samtykke og begrunnelse under personvernlover som GDPR og BIPA.
- Leverandørkontrakter må spesifisere lagringsgrenser for data, sikkerhetssertifiseringer og rettigheter til revisjon for å sikre etterlevelse og beskytte kandidatenes personvern.
- Automatiserte flaggingsverktøy bør være transparente, biastestet på tvers av demografiske grupper og gjennomgått av mennesker, og HR bør delta i risikovurderinger for juridisk etterlevelse.
- Personvernorienterte tilnærminger bruker rollespecifikke vurderinger og lagdelte sikkerhetstiltak, noe som reduserer invasiv opptak uten å gå på kompromiss med testintegritet.
Innholdsfortegnelse
- Hvilke data samler nettbasert overvåking faktisk inn?
- Bygge en personvernsjekkliste for HR før du lanserer vurderinger
- Hva bør HR kreve av KI-drevne flaggingsverktøy?
- Hvordan beskytter du personvernet uten å skade rettferdig ansettelse?
- Hva hører hjemme i leverandørkontrakten for overvåking?
- Hvor Talent Approved passer inn i denne sjekklisten
- Proporsjonal overvåking slår generell overvåkning
- Hvordan Talent Approved støtter personvernbevisste ansettelsesv urderinger
- Ressurser verdt å bokmerke for gjennomgang av retningslinjer
- Kilder
- FAQ
Hvilke data samler nettbasert overvåking faktisk inn?
Enhver overvåket vurdering genererer mer data enn de fleste HR-team er klar over. En enkelt økt kan fange opp webkameravideo, mikrofonaudio, fullskjermopptak, enhets- og nettverksmetadata, tastetrykk- eller fanebytte-logger, og atferdsmålinger som skriverytme eller blikkmønstre. Noen verktøy går lenger og genererer ansiktsavtrykk for identitetsverifisering.
Den siste kategorien betyr mest, juridisk sett. Ansiktsavtrykk og andre biometriske identifikatorer behandles som sensitive data under de fleste personvernrammeverk, noe som utløser strengere regler enn en CV eller en kodingsscore noensinne ville gjort. Illinois' Biometric Information Privacy Act (BIPA) pålegger samtykke- og opplysningsplikt spesifikt rundt biometriske identifikatorer, mens GDPR klassifiserer biometriske data som en «særlig kategori» som krever ekstra begrunnelse. CCPA/CPRA gir California-kandidater rettigheter til å kjenne til, slette og begrense bruken av deres personopplysninger, inkludert utledet atferdsdata.
Her er det som typisk samles inn og hvorfor det er viktig:
- Webkameravideo og -lyd — ofte den mest personvernsensitive strømmen siden den fanger opp kandidatens hjemmemiljø, ikke bare ansiktet deres.
- Skjerm- og applikasjonsaktivitet — kan utilsiktet fange opp personlige filer, nettleserfaner eller varsler som ikke er relatert til testen.
- Enhets- og nettverksmetadata — IP-adresse, nettleserfingeravtrykk og detaljer om operativsystem.
- Atferdssignaler — tastetrykktiming, musebevegelse og fanebytte brukt til å flagge avvik.
- Biometriske maler — ansiktsavtrykk eller stemmeavtrykk brukt til identitetsmatching.
Å ansette en leverandør til å kjøre dette overfører ikke det juridiske ansvaret. Arbeidsgivere forblir behandlingsansvarlig under GDPR og tilsvarende amerikanske rammeverk, noe som betyr at plikten til å begrunne innsamling, minimere omfang og sette lagringsfrister ligger hos HR, ikke hos programvareleverandøren.
Bygge en personvernsjekkliste for HR før du lanserer vurderinger
Personvernkontroller fungerer best når de besluttes før den første kandidaten logger inn, ikke lappet på etter en klage. Behandle følgende som en sekvens, ikke en meny.
- Minimer først. Bestem nøyaktig hvilke signaler rollen faktisk rettferdiggjør. En dataregistreringstest trenger sjelden ansiktsgjenkjenning; en rolle med sikkerhetsklarering kan gjøre det. Slå av alt du ikke trenger, og foretrekk tokeniserte identitetskontroller fremfor å lagre rå biometriske maler der loven tillater det.
- Gi varsel på innsamlingstidspunktet. Fortell kandidatene hva som registreres, hvorfor og hvor lenge, før webkameraet aktiveres. Logg dette varselet som ditt dokumenterte lovlige grunnlag.
- Tilby lagdelt samtykke. Noen kandidater ønsker ikke å bli videoopptak. Bygg en alternativ vei (en personlig test, en live-vokter eller en ikke-videovurdering) i stedet for stille å diskvalifisere alle som nekter.
- Gjennomfør en personvernrisikovurdering. Inkluder HR og juridisk rådgiver før utrulling, ikke etter en kandidatklage. Dokumenter de avbøtende beslutningene du tok og hvorfor.
- Sett en lagringsplan med automatisert sletting. Opptak bør forsvinne etter en fast tidsplan knyttet til ansettelsesavgjørelsen, ikke ligge ubestemt på en server «for sikkerhets skyld». Se denne veiledningen om how to protect student data during device repair for praktiske råd om sikker datalagring og enhetshåndtering.
- Lås ned tilgang. Rollebaserte tilgangskontroller, kryptering under overføring og i ro, og eksporterbare revisjonslogger bør være grunnleggende krav, ikke tilleggstjenester.
- Bygg en menneskelig gjennomgangs- og klageprosess. Hvert automatisert flagg trenger en person som kan se på økten og en kandidat som kan bestride resultatet.
- Planlegg for tilrettelegging. Kandidater med funksjonsnedsettelser kan trenge alternative overvåkingsformater under ADA. Pilot prosessen på en liten gruppe først og spor avbruddsrater før du ruller den ut i hele selskapet.
Pro-tips: Kjør DPIA-en din før du signerer leverandørkontrakten, ikke etter. Å ettermontere etterlevelse i et levende verktøy er langt dyrere enn å bygge det inn ved anskaffelse.
Hva bør HR kreve av KI-drevne flaggingsverktøy?
Automatisert flagging endrer det juridiske regnestykket i det øyeblikket det begynner å påvirke ansettelsesavgjørelser. Californias oppdaterte CCPA-regler krever at arbeidsgivere kjører en dokumentert personvernrisikovurdering før mange typer automatisert beslutningsteknologi (ADMT) berører HR-data, og Littlers analyse bekrefter at HR selv må være en del av den vurderingsprosessen, med rapporteringsforpliktelser som fases inn fra 2028.
Før du tar i bruk et KI-assistert overvåkingsverktøy, be leverandøren om:
- En klar beskrivelse av hva modellen flagger og hvordan den ble trent.
- Resultater fra biastesting på tvers av demografiske grupper, ikke bare en nøyaktighetsscore.
- Revisjonslogger som viser hvert automatisert flagg og resultatet.
- En dokumentert avbøtingsplan for falske positiver.
Future of Privacy Forums beste praksiser for 2026 anbefaler transparensvarsler, rettferdighetstesting og obligatorisk menneskelig tilsyn for KI brukt i arbeidsplass-vurderinger, og NISTs KI-risikostyringsrammeverk gir HR-team en strukturert måte å evaluere disse leverandørpåstandene på i stedet for å ta dem på tro. Skyggetest enhver ny flaggingsmodell mot et kjent-godt datasett før du stoler på den med live-kandidater.
Hvordan beskytter du personvernet uten å skade rettferdig ansettelse?
Kontinuerlig webkameraovervåking er ikke den eneste måten å sikre en test på, og det er ofte det mest personverninngripende alternativet for den minste sikkerhetsmessige gevinsten. En lagdelt tilnærming — sikker nettleserlåsing pluss lett identitetsverifisering pluss målrettet menneskelig gjennomgang av flaggede økter — har en tendens til å oppdage reelt juks samtidig som det genereres langt mindre sensitivt opptak enn å ta opp hvert sekund av hver kandidat.
Følg med på ugunstig innvirkning like nøye som du følger med på juks. Firefemtedelsregelen er standardreferansen: hvis én gruppes utvelgelsesrate faller under 80 % av den høyest scorende gruppens rate, har du et rettferdighetsproblem som er verdt å undersøke uavhengig av hensikt.
Spor disse målene fra dag én:
- Avbruddsrate per demografisk gruppe.
- Volum og art av tilretteleggingsforespørsler.
- Utvelgelsesrate per gruppe, sammenlignet mot firefemtedelsgrensen.
- Falskflaggingsrate for automatiserte overvåkingsvarsler.
Pilot nye kontroller på et begrenset kandidatutvalg først, sett klare stopp/fortsett-kriterier før du skalerer, og tilby alternative formater — for eksempel en låst nettlesertest i stedet for full video — for roller der den avveiningen gir mening.
Hva hører hjemme i leverandørkontrakten for overvåking?
Kontrakten er der personvernløfter enten blir håndhevbare eller fordamper. Før du signerer med en overvåkingsleverandør, krev:
- En signert databehandleravtale (DPA) som navngir hver underdatabehandler og hvor kandidatdata fysisk lagres.
- Eksplisitte overføringsmekanismer hvis data krysser landegrenser.
- En lagringsgaranti med en automatisert slettings-API, pluss en dokumentert unntaksprosess for aktive undersøkelser.
- Sikkerhetssertifiseringer som SOC 2 Type II eller ISO 27001, og et varslingsvindu for databrudd skrevet inn i SLA-en.
- Revisjonsrettigheter og en kontraktsmessig begrensning på leverandørens gjenbruk av kandidatdata til modelltrening eller andre formål.
Vagt «etter behov»-lagringsspråk er ett av de vanligste sviktpunktene praktikere peker på i overvåkingskontrakter. Krev et spesifikt slettingsvindu knyttet til ansettelsesavgjørelsen pluss en kort tvisteperiode, ikke et åpent løfte om å «slette når det passer».
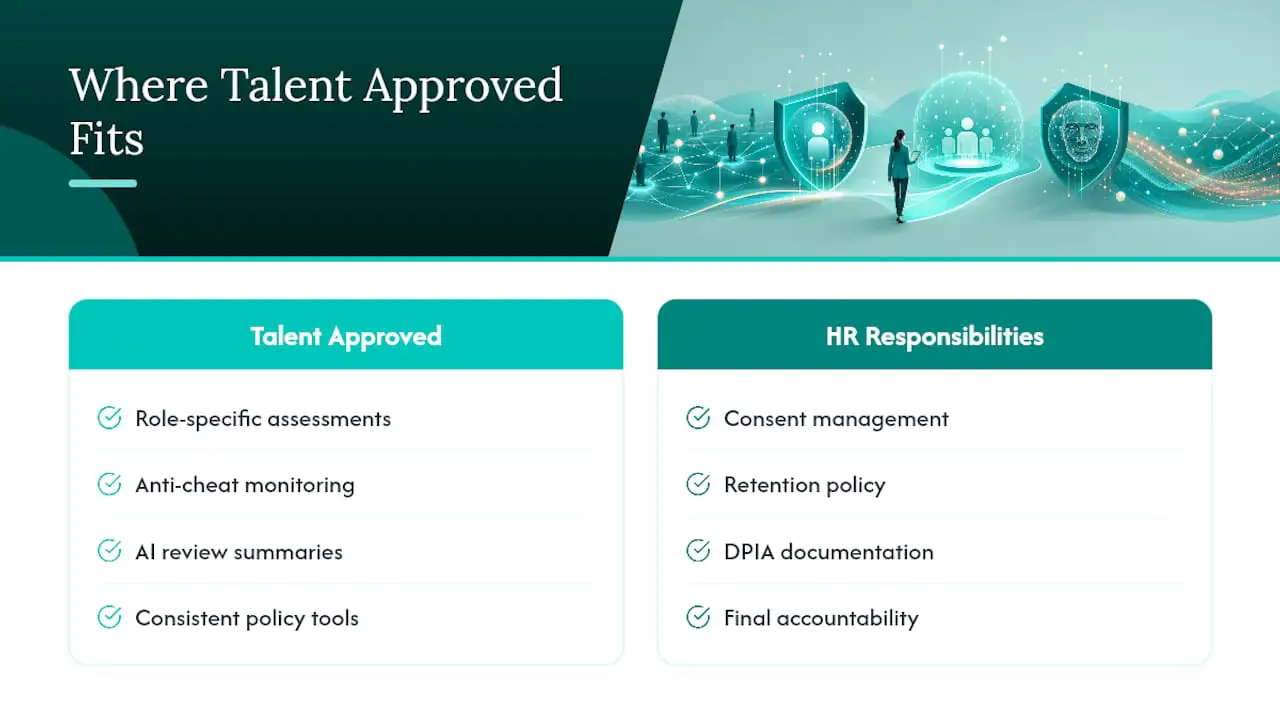
Hvor Talent Approved passer inn i denne sjekklisten
Noen KI-drevne vurderingsplattformer tilbyr funksjoner som bygger rollespecifikke vurderinger fra en stillingsbeskrivelse, noe som støtter minimeringsprinsippet direkte: du tester bare ferdighetene rollen krever, ikke kjører en generisk batteri som samler mer enn du trenger. Innebygd juks-overvåking og KI-genererte sammendrag gir gjennomgangspersoner en dokumentert, menneskelig-gjennomgåbar oversikt i stedet for rå opptak å gjennomsøke manuelt. Ingenting av dette erstatter HRs eierskap over samtykke, lagringspolitikk eller DPIA-dokumentasjon. Det gir deg verktøy til å gjennomføre den politikken konsekvent.
Proporsjonal overvåking slår generell overvåkning
Forsvarbarhet slår aggresjon hver gang en kandidat eller tilsynsmyndighet spør hvorfor du registrerte det du registrerte. Vage lagringsvindu, ugjennomsiktige leverandørpåstander om bias og «vi ordner tilgangskontroller senere» er de tre røde flaggene som bør stoppe anskaffelsen umiddelbart. Bygg papirspor før du bygger testen.
— Jimmie
Hvordan Talent Approved støtter personvernbevisste ansettelsesv urderinger
Talent Approved er betal-etter-bruk-alternativet til å låse teamet ditt inn i et overvåkingsabonnement før du vet om det passer. Du betaler $5 per kandidat som fullfører en vurdering, uten løpende kontrakt, slik at verktøyet skalerer med det faktiske ansettelsesvolum ditt i stedet for en fast månedlig avgift uavhengig av hvor mange kandidater du tester.
Visse produkter bygger rollespecifikke tester fra stillingsbeskrivelser raskt, noe som holder datainnsamlingen knyttet til det jobben faktisk krever. De kan inkludere juks-overvåking og KI-genererte sammendrag for å gi teamet ditt en gjennomgåbar oversikt for hver flagget økt, noe som støtter det menneskelige gjennomgangssteget diskutert ovenfor. Hvis du evaluerer leverandører mot sjekklisten i dette innlegget, start med å sammenligne hva som er inkludert på hvert prisnivå mot lagrings-, tilgangskontroll- og gjennomgangskapasitetene DPIA-en din krever.
Ressurser verdt å bokmerke for gjennomgang av retningslinjer
Hold disse for hånden til juridisk gjennomgang: FPFs beste praksiser for KI og teknologier for arbeidsplassvurdering, Privacy in Practice Bulletin #9, og Littlers CCPA/ADMT-risikovurderingsanalyse.
Kilder
- Future of Privacy Forum: Best Practices for AI and Workplace Assessment Technologies (2026)
- Privacy in Practice Bulletin #9: Remote proctoring
- Littler: Time HR professionals and in-house employment counsel to add HR data privacy risk
- Proctor360 blog: Remote proctoring pre-employment assessments (retention oversight)
FAQ
Er nettbasert overvåking lovlig for ansettelsesv urderinger?
Ja, i de fleste amerikanske jurisdiksjoner, forutsatt at arbeidsgiveren gir kandidatene tydelig varsel, begrenser datainnsamlingen til det rollen rettferdiggjør, og følger gjeldende biometriske og personvernlover som BIPA og CCPA/CPRA. Lovlighet avhenger av dokumentasjon og proporsjonalitet, ikke selve teknologien.
Hva bør en personvernpolicy for overvåking inneholde?
Den bør angi nøyaktig hvilke data som samles inn (video, lyd, skjerm, metadata), lagringsvinduet med en automatisert utløsningsslett, hvem som kan få tilgang til opptak, og den menneskelige gjennomgangsprosessen for flaggede økter. Den bør også navngi leverandørens DPA og underdatabehandlere.
Hvor lenge bør HR oppbevare overvåkingsopptak?
Beste praksis knytter oppbevaring til ansettelsesavgjørelsen pluss et kort, dokumentert tvistevindu, deretter automatisk sletting. Åpen eller «etter behov»-oppbevaring er et vanlig etterlevelsessvikt som øker juridisk eksponering uten å tilføre ansettelsesverdi.
Fjerner bruk av en KI-overvåkingsleverandør HRs juridiske ansvar?
Nei. Arbeidsgiveren forblir behandlingsansvarlig uavhengig av hvilken leverandør som kjører teknologien, noe som betyr at HR fortsatt eier DPIA-en, det lovlige grunnlaget og lagringsavgjørelsene.
Hva koster Talent Approved for overvåkede vurderinger?
Talent Approved tar $5 per kandidat som fullfører en vurdering, uten abonnementskrav. Den betal-etter-bruk-strukturen lar HR-team skalere testvolum uten å forplikte seg til en fast månedlig kostnad.