
HR Online-Proctoring Datenschutz-Checkliste: DPIA, CCPA, BIPA im Überblick
Beaufsichtigte Einstellungsbeurteilungen können durchgeführt werden, ohne die Privatsphäre der Bewerber zu verletzen – jedoch nur, wenn HR den Datenschutz als Designanforderung behandelt und nicht als nachträglichen Gedanken. Das bedeutet: eine rechtliche Grundlage dokumentieren, die Erfassung von Daten minimieren, eine feste Löschfrist setzen und bei jeder markierten Sitzung einen Menschen einbeziehen. Plattformen wie Talent Approved sowie Rahmenwerke des Future of Privacy Forum und NIST bieten die nötige Struktur. Den Rest erledigt Disziplin.
Kurzfassung:
- HR muss vor der Einführung beaufsichtigter Beurteilungen eine rechtliche Grundlage klar dokumentieren, die Datenerhebung minimieren und automatisierte Löschpläne festlegen.
- Biometrische Daten wie Gesichts- und Stimmabdrücke sind rechtlich sensibel und erfordern unter Datenschutzgesetzen wie der DSGVO und BIPA zusätzliche Einwilligungen und Begründungen.
- Anbieterverträge müssen Datenspeicherfristen, Sicherheitszertifizierungen und Prüfrechte festschreiben, um Compliance zu gewährleisten und die Privatsphäre der Bewerber zu schützen.
- Automatisierte Markierungswerkzeuge sollten transparent und demografisch auf Vorurteile getestet sein sowie von Menschen überprüft werden; HR muss für die rechtliche Compliance in Risikobewertungen einbezogen werden.
- Datenschutzorientierte Ansätze nutzen rollenspezifische Beurteilungen und mehrstufige Sicherheitsmaßnahmen, die aufdringliche Aufzeichnungen reduzieren, ohne die Integrität der Tests zu gefährden.
Inhaltsverzeichnis
- Welche Daten erfasst Online-Proctoring tatsächlich?
- Eine HR-Datenschutz-Checkliste erstellen, bevor Sie Beurteilungen starten
- Was sollte HR von KI-gestützten Markierungswerkzeugen fordern?
- Wie schützt man die Privatsphäre, ohne faires Einstellungsverfahren zu beeinträchtigen?
- Was gehört in Ihren Proctoring-Anbietervertrag?
- Wo passt Talent Approved in diese Checkliste?
- Verhältnismäßiges Proctoring schlägt pauschale Überwachung
- Wie Talent Approved datenschutzbewusste Einstellungsbeurteilungen unterstützt
- Ressourcen, die sich für die Richtlinienüberprüfung lohnen
- Quellen
- FAQ
Welche Daten erfasst Online-Proctoring tatsächlich?
Jede beaufsichtigte Beurteilung erzeugt mehr Daten, als die meisten HR-Teams ahnen. Eine einzige Sitzung kann Webcam-Video, Mikrofon-Audio, vollständige Bildschirmaufzeichnungen, Geräte- und Netzwerkmetadaten, Tastenanschlag- oder Tab-Wechsel-Protokolle sowie Verhaltensmetriken wie Tipprhythmus oder Blickmuster erfassen. Einige Werkzeuge gehen noch weiter und erstellen Gesichtsabdrücke zur Identitätsverifizierung.
Diese letzte Kategorie ist rechtlich am bedeutsamsten. Gesichtsabdrücke und andere biometrische Identifikatoren werden in den meisten Datenschutzrahmen als sensible Daten eingestuft, was strengere Regeln auslöst als ein Lebenslauf oder ein Programmierergebnis es je würde. Das Illinois Biometric Information Privacy Act (BIPA) schreibt Einwilligungs- und Offenlegungspflichten speziell für biometrische Identifikatoren vor, während die DSGVO biometrische Daten als „besondere Kategorie" einstuft, die eine zusätzliche Rechtfertigung erfordert. CCPA/CPRA gibt kalifornischen Bewerbern das Recht, ihre personenbezogenen Daten – einschließlich abgeleiteter Verhaltensdaten – einzusehen, löschen zu lassen und deren Verwendung einzuschränken.
Folgendes wird typischerweise erfasst und deshalb ist es relevant:
- Webcam-Video und -Audio — oft der datenschutzsensitivste Datenstrom, da er das häusliche Umfeld des Bewerbers aufnimmt, nicht nur sein Gesicht.
- Bildschirm- und Anwendungsaktivität — kann versehentlich persönliche Dateien, Browser-Tabs oder Benachrichtigungen erfassen, die nichts mit dem Test zu tun haben.
- Geräte- und Netzwerkmetadaten — IP-Adresse, Browser-Fingerprint und Details zum Betriebssystem.
- Verhaltenssignale — Tastenanschlag-Timing, Mausbewegungen und Tab-Wechsel zur Erkennung von Anomalien.
- Biometrische Vorlagen — Gesichts- oder Stimmabdrücke zur Identitätsabgleichung.
Einen Anbieter mit dieser Aufgabe zu beauftragen, überträgt die rechtliche Verantwortung nicht. Arbeitgeber bleiben nach der DSGVO und vergleichbaren US-amerikanischen Rahmenwerken Verantwortliche für die Datenverarbeitung, was bedeutet, dass die Pflicht zur Begründung der Erfassung, zur Minimierung des Umfangs und zur Festlegung von Aufbewahrungsfristen bei HR liegt, nicht beim Softwareanbieter.
Eine HR-Datenschutz-Checkliste erstellen, bevor Sie Beurteilungen starten
Datenschutzkontrollen funktionieren am besten, wenn sie festgelegt werden, bevor sich der erste Bewerber einloggt – nicht nachträglich nach einer Beschwerde. Behandeln Sie das Folgende als Abfolge, nicht als Menü.
- Zuerst minimieren. Entscheiden Sie genau, welche Signale die Rolle tatsächlich rechtfertigt. Ein Dateneingabe-Test erfordert selten Gesichtserkennung; eine Stelle mit Sicherheitsfreigabe könnte das möglicherweise tun. Schalten Sie alles aus, was Sie nicht benötigen, und bevorzugen Sie tokenisierte Identitätsprüfungen gegenüber der Speicherung roher biometrischer Vorlagen, wo immer das Gesetz dies erlaubt.
- Benachrichtigung zum Zeitpunkt der Erfassung erteilen. Teilen Sie den Bewerbern mit, was aufgezeichnet wird, warum und wie lange – bevor die Webcam aktiviert wird. Protokollieren Sie diese Benachrichtigung als Ihre dokumentierte Rechtsgrundlage.
- Abgestufte Einwilligung anbieten. Einige Bewerber möchten keine Videoaufzeichnung. Schaffen Sie einen alternativen Weg (ein Vor-Ort-Test, ein Live-Aufsichtsperson oder eine videofreie Beurteilung), anstatt jeden stillschweigend zu disqualifizieren, der ablehnt.
- Eine Datenschutz-Folgenabschätzung durchführen. Binden Sie HR und Rechtsberater vor der Einführung ein, nicht erst nach einer Bewerberbeschwerde. Dokumentieren Sie die getroffenen Maßnahmen und deren Begründung.
- Einen Aufbewahrungsplan mit automatischer Löschung festlegen. Aufzeichnungen sollten nach einem festen Zeitplan verschwinden, der an die Einstellungsentscheidung geknüpft ist – nicht unbegrenzt auf einem Server liegen „für alle Fälle". Lesen Sie diesen Leitfaden zum Schutz von Schülerdaten bei der Gerätereparatur für praktische Ratschläge zur sicheren Datenspeicherung und zum Umgang mit Geräten.
- Zugriff einschränken. Rollenbasierte Zugriffskontrollen, Verschlüsselung bei der Übertragung und im Ruhezustand sowie exportierbare Prüfprotokolle sollten selbstverständliche Mindestanforderungen sein, keine kostenpflichtigen Extras.
- Einen Weg für menschliche Überprüfung und Einspruch einrichten. Jede automatisierte Markierung benötigt eine Person, die sich die Sitzung ansehen kann, und einen Bewerber, der das Ergebnis anfechten kann.
- Vorkehrungen für Anpassungen planen. Bewerber mit Behinderungen benötigen möglicherweise alternative Proctoring-Formate gemäß ADA. Pilotieren Sie Ihren Prozess zunächst mit einer kleinen Gruppe und verfolgen Sie die Abbruchraten, bevor Sie ihn unternehmensweit einführen.
Profi-Tipp: Führen Sie Ihre Datenschutz-Folgenabschätzung durch, bevor Sie den Anbietervertrag unterzeichnen, nicht danach. Compliance nachträglich in ein bereits laufendes Werkzeug einzubauen ist weitaus kostspieliger als es von Anfang an bei der Beschaffung zu berücksichtigen.
Was sollte HR von KI-gestützten Markierungswerkzeugen fordern?
Automatisierte Markierung verändert die rechtliche Situation in dem Moment, in dem sie beginnt, Einstellungsentscheidungen zu beeinflussen. Kaliforniens aktualisierte CCPA-Regeln verlangen, dass Arbeitgeber eine dokumentierte Datenschutz-Folgenabschätzung durchführen, bevor viele Arten von automatisierten Entscheidungsfindungstechnologien (ADMT) HR-Daten verarbeiten, und Littlers Analyse bestätigt, dass HR selbst Teil dieses Bewertungsprozesses sein muss, mit Berichtspflichten, die ab 2028 schrittweise in Kraft treten.
Bevor Sie ein KI-gestütztes Proctoring-Werkzeug einführen, fragen Sie den Anbieter nach:
- Einer verständlichen Beschreibung, was das Modell markiert und wie es trainiert wurde.
- Ergebnissen von Vorurteilstests über demografische Gruppen hinweg – nicht nur einer Genauigkeitsrate.
- Prüfprotokollen, die jede automatisierte Markierung und das Ergebnis zeigen.
- Einem dokumentierten Maßnahmenplan für falsch positive Ergebnisse.
Die Best Practices 2026 des Future of Privacy Forum empfehlen Transparenzhinweise, Fairness-Tests und obligatorische menschliche Aufsicht für KI, die in Arbeitsplatzbeurteilungen eingesetzt wird. Das AI Risk Management Framework von NIST gibt HR-Teams eine strukturierte Möglichkeit, die Anbieterangaben zu bewerten, anstatt ihnen blind zu vertrauen. Testen Sie jedes neue Markierungsmodell mit einem bekannt guten Datensatz, bevor Sie ihm bei realen Bewerbern vertrauen.
Wie schützt man die Privatsphäre, ohne faires Einstellungsverfahren zu beeinträchtigen?
Ganztägige Webcam-Überwachung ist nicht der einzige Weg, einen Test zu sichern, und sie ist oft die datenschutzintensivste Option mit dem geringsten Sicherheitsgewinn. Ein mehrschichtiger Ansatz – gesicherter Browser-Lockdown plus einfache Identitätsverifizierung plus gezielte menschliche Überprüfung bei markierten Sitzungen – neigt dazu, echtes Fehlverhalten zu erkennen, während weitaus weniger sensibles Filmmaterial entsteht, als wenn jede Sekunde jedes Bewerbers aufgezeichnet würde.
Achten Sie auf nachteilige Auswirkungen genauso genau wie auf Betrug. Die Vier-Fünftel-Regel ist der Standardmaßstab: Wenn die Auswahlrate einer Gruppe unter 80 % der Rate der am besten abschneidenden Gruppe fällt, liegt ein Fairness-Problem vor, das unabhängig von der Absicht untersucht werden sollte.
Verfolgen Sie diese Kennzahlen von Beginn an:
- Abbruchrate nach demografischer Gruppe.
- Volumen und Art der Anpassungsanfragen.
- Auswahlrate nach Gruppe, verglichen mit dem Vier-Fünftel-Schwellenwert.
- Falsch-Markierungs-Rate bei automatisierten Proctoring-Warnungen.
Pilotieren Sie neue Kontrollen zunächst mit einem begrenzten Bewerber-Pool, legen Sie klare Start/Stop-Kriterien fest, bevor Sie skalieren, und bieten Sie alternative Formate an – etwa einen Lockdown-Browser-Test anstelle von vollständigem Video für Stellen, bei denen dieser Kompromiss sinnvoll ist.
Was gehört in Ihren Proctoring-Anbietervertrag?
Der Vertrag ist der Ort, an dem Datenschutzversprechen entweder durchsetzbar werden oder sich in Luft auflösen. Bevor Sie mit einem Proctoring-Anbieter unterzeichnen, verlangen Sie:
- Einen unterzeichneten Datenverarbeitungsvertrag (DVV), der jeden Unterauftragsverarbeiter und den physischen Speicherort der Bewerberdaten nennt.
- Explizite Transfermechanismen, wenn Daten Grenzen überschreiten.
- Eine Aufbewahrungsgarantie mit einer automatisierten Lösch-API sowie einem dokumentierten Ausnahmeverfahren für laufende Untersuchungen.
- Sicherheitszertifizierungen wie SOC 2 Type II oder ISO 27001 sowie ein im SLA festgehaltenes Fenster für die Benachrichtigung bei Datenschutzverletzungen.
- Prüfrechte und eine vertragliche Beschränkung, die dem Anbieter untersagt, Bewerberdaten für das Modelltraining oder andere Zwecke wiederzuverwenden.
Vage Formulierungen wie „nach Bedarf" bei der Aufbewahrung sind einer der häufigsten Schwachpunkte, die Praktiker in Proctoring-Verträgen bemängeln. Bestehen Sie auf einem konkreten Löschfenster, das an die Einstellungsentscheidung plus einen kurzen Einspruchszeitraum geknüpft ist – nicht auf einem offenen Versprechen, „bei Bedarf zu löschen".
Wo passt Talent Approved in diese Checkliste?
Einige KI-gestützte Beurteilungsplattformen bieten Funktionen an, mit denen rollenspezifische Beurteilungen auf Basis einer Stellenbeschreibung erstellt werden können. Dies unterstützt direkt das Minimierungsprinzip: Sie testen nur die Fähigkeiten, die die Stelle erfordert, anstatt eine generische Testbatterie zu verwenden, die mehr erfasst als nötig. Die integrierten Anti-Betrugs-Überwachungs- und KI-generierten Zusammenfassungen geben den Prüfern ein dokumentiertes, menschlich überprüfbares Protokoll, anstatt rohe Aufnahmen manuell durchsuchen zu müssen. All dies ersetzt nicht die Verantwortung von HR für Einwilligung, Aufbewahrungsrichtlinie oder Dokumentation der Datenschutz-Folgenabschätzung. Es gibt Ihnen Werkzeuge, um diese Richtlinie konsequent umzusetzen.
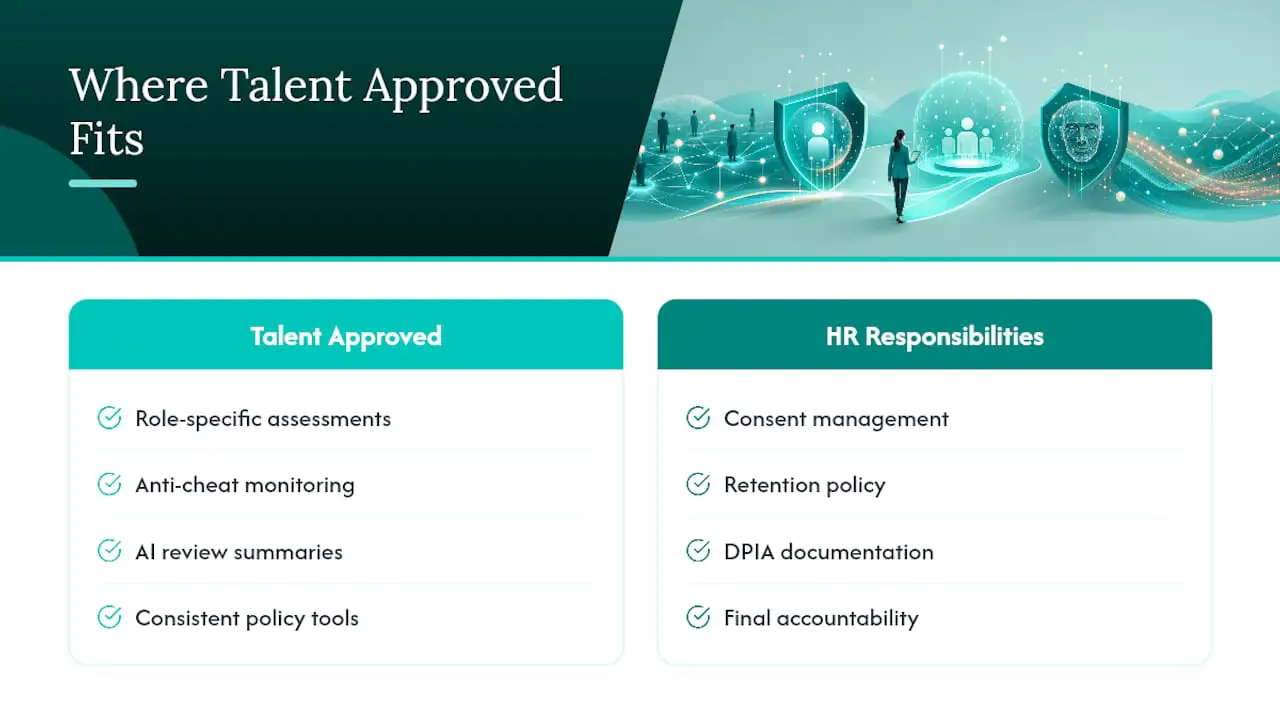
Verhältnismäßiges Proctoring schlägt pauschale Überwachung
Verteidigungsfähigkeit schlägt Aggressivität jedes Mal, wenn ein Bewerber oder eine Aufsichtsbehörde fragt, warum Sie aufgezeichnet haben, was Sie aufgezeichnet haben. Vage Aufbewahrungsfristen, undurchsichtige Anbieterangaben zu Vorurteilen und „wir regeln die Zugriffskontrollen später" sind die drei roten Flags, die die Beschaffung sofort stoppen sollten. Erstellen Sie den Dokumentationspfad, bevor Sie den Test aufbauen.
— Jimmie
Wie Talent Approved datenschutzbewusste Einstellungsbeurteilungen unterstützt
Talent Approved ist die Pay-as-you-go-Alternative dazu, Ihr Team an ein Proctoring-Abonnement zu binden, bevor Sie wissen, ob es das Richtige ist. Sie zahlen 5 $ pro Bewerber, der eine Beurteilung abschließt, ohne wiederkehrenden Vertrag – das Werkzeug skaliert also mit Ihrem tatsächlichen Einstellungsvolumen statt mit einer festen monatlichen Gebühr, unabhängig davon, wie viele Bewerber Sie testen.
Bestimmte Produkte erstellen schnell rollenspezifische Tests aus Stellenbeschreibungen, was die Datenerhebung an das tatsächlich Erforderliche der Stelle knüpft. Sie können Anti-Betrugs-Überwachung und KI-generierte Zusammenfassungen enthalten, um Ihrem Team für jede markierte Sitzung ein überprüfbares Protokoll zu liefern – was den oben beschriebenen Schritt der menschlichen Überprüfung unterstützt. Wenn Sie Anbieter anhand der Checkliste in diesem Artikel bewerten, vergleichen Sie zunächst, was in den einzelnen Preisstufen enthalten ist, mit den Aufbewahrungs-, Zugriffssteuerungs- und Überprüfungsfunktionen, die Ihre Datenschutz-Folgenabschätzung vorschreibt.
Ressourcen, die sich für die Richtlinienüberprüfung lohnen
Bewahren Sie diese für die rechtliche Überprüfung auf: die FPF Best Practices for AI and Workplace Assessment Technologies, Privacy in Practice Bulletin #9 und Littlers CCPA/ADMT-Risikoabschätzungsanalyse.
Quellen
- Future of Privacy Forum: Best Practices for AI and Workplace Assessment Technologies (2026)
- Privacy in Practice Bulletin #9: Remote proctoring
- Littler: Time HR professionals and in-house employment counsel to add HR data privacy risk
- Proctor360 blog: Remote proctoring pre-employment assessments (retention oversight)
FAQ
Ist Online-Proctoring bei Einstellungsbeurteilungen legal?
Ja, in den meisten US-amerikanischen Rechtsbereichen, sofern der Arbeitgeber den Bewerbern eine klare Benachrichtigung erteilt, die Datenerhebung auf das durch die Stelle Gerechtfertigte beschränkt und geltende biometrische und Datenschutzgesetze wie BIPA und CCPA/CPRA einhält. Die Legalität hängt von Dokumentation und Verhältnismäßigkeit ab, nicht von der Technologie selbst.
Was sollte eine Proctoring-Datenschutzrichtlinie enthalten?
Sie sollte genau angeben, welche Daten erfasst werden (Video, Audio, Bildschirm, Metadaten), das Aufbewahrungsfenster mit einem automatischen Löschauslöser, wer auf Aufzeichnungen zugreifen kann, und den menschlichen Überprüfungsprozess für markierte Sitzungen. Sie sollte auch den DVV des Anbieters und die Unterauftragsverarbeiter benennen.
Wie lange sollte HR Proctoring-Aufzeichnungen aufbewahren?
Die Best Practice knüpft die Aufbewahrung an die Einstellungsentscheidung plus ein kurzes, dokumentiertes Einspruchsfenster und löscht dann automatisch. Offene oder „nach Bedarf" formulierte Aufbewahrung ist ein häufiger Compliance-Fehler, der die rechtliche Exposition erhöht, ohne einen Mehrwert für das Einstellungsverfahren zu schaffen.
Entbindet die Nutzung eines KI-Proctoring-Anbieters HR von der rechtlichen Verantwortung?
Nein. Der Arbeitgeber bleibt unabhängig davon, welcher Anbieter die Technologie betreibt, der Verantwortliche für die Datenverarbeitung, was bedeutet, dass HR weiterhin für die Datenschutz-Folgenabschätzung, die Rechtsgrundlage und die Aufbewahrungsentscheidungen zuständig ist.
Was kostet Talent Approved für beaufsichtigte Beurteilungen?
Talent Approved berechnet 5 $ pro Bewerber, der eine Beurteilung abschließt, ohne erforderliches Abonnement. Diese Pay-as-you-go-Struktur ermöglicht es HR-Teams, das Testvolumen zu skalieren, ohne sich auf feste monatliche Kosten festzulegen.