
Lista de verificación de privacidad en supervisión de evaluaciones HR: DPIA, CCPA y BIPA
Las evaluaciones de contratación supervisadas pueden realizarse sin vulnerar la privacidad de los candidatos, pero solo si RRHH trata la privacidad como un requisito de diseño y no como algo que se añade a posteriori. Esto implica documentar una base jurídica legítima, minimizar lo que se registra, establecer un plazo de retención fijo y mantener a un ser humano en el circuito de revisión de cada sesión marcada. Plataformas como Talent Approved, junto con los marcos del Future of Privacy Forum y NIST, ofrecen el andamiaje necesario. El resto es disciplina.
Resumen:
- RRHH debe documentar claramente una base jurídica legítima, minimizar la recopilación de datos y establecer calendarios de eliminación automatizados antes de implementar evaluaciones supervisadas.
- Los datos biométricos, como las huellas faciales y las huellas de voz, son jurídicamente sensibles y requieren consentimiento adicional y justificación bajo leyes de privacidad como el RGPD y BIPA.
- Los contratos con proveedores deben especificar los límites de retención de datos, las certificaciones de seguridad y los derechos de auditoría para garantizar el cumplimiento normativo y proteger la privacidad de los candidatos.
- Las herramientas de marcado automatizado deben ser transparentes, sometidas a pruebas de sesgo en distintos grupos demográficos y revisadas por personas, con la participación de RRHH en las evaluaciones de riesgo para el cumplimiento legal.
- Los enfoques centrados en la privacidad aprovechan las evaluaciones específicas para cada puesto y las medidas de seguridad en capas, reduciendo el registro invasivo sin comprometer la integridad de la prueba.
Tabla de contenidos
- ¿Qué datos recopila realmente la supervisión en línea?
- Cómo elaborar una lista de verificación de privacidad para RRHH antes de lanzar las evaluaciones
- ¿Qué debe exigir RRHH a las herramientas de marcado impulsadas por IA?
- ¿Cómo se protege la privacidad sin perjudicar una contratación justa?
- ¿Qué debe incluir el contrato con el proveedor de supervisión?
- Dónde encaja Talent Approved en esta lista de verificación
- La supervisión proporcionada supera a la vigilancia indiscriminada
- Cómo Talent Approved respalda las evaluaciones de contratación con conciencia de privacidad
- Recursos que vale la pena guardar para la revisión de políticas
- Fuentes
- Preguntas frecuentes
¿Qué datos recopila realmente la supervisión en línea?
Cada evaluación supervisada genera más datos de los que la mayoría de los equipos de RRHH se imaginan. Una sola sesión puede capturar vídeo de la webcam, audio del micrófono, grabaciones completas de pantalla, metadatos del dispositivo y la red, registros de pulsaciones de teclas o cambios de pestaña, y métricas de comportamiento como el ritmo de escritura o los patrones de mirada. Algunas herramientas van más lejos y generan huellas faciales para la verificación de identidad.
Esta última categoría es la que más importa desde el punto de vista legal. Las huellas faciales y otros identificadores biométricos son tratados como datos sensibles bajo la mayoría de los marcos de privacidad, lo que activa reglas más estrictas que las que aplicarían a un currículum o a una puntuación en una prueba de programación. La Ley de Privacidad de Información Biométrica (BIPA) de Illinois impone deberes de consentimiento y divulgación específicamente en torno a los identificadores biométricos, mientras que el RGPD clasifica los datos biométricos como una "categoría especial" que requiere justificación adicional. La CCPA/CPRA otorga a los candidatos de California derechos para conocer, eliminar y limitar el uso de su información personal, incluidos los datos de comportamiento inferidos.
Esto es lo que generalmente se recopila y por qué es importante:
- Vídeo y audio de la webcam — a menudo el flujo más sensible en términos de privacidad, ya que captura el entorno doméstico del candidato, no solo su rostro.
- Actividad en pantalla y en aplicaciones — puede capturar inadvertidamente archivos personales, pestañas del navegador o notificaciones no relacionadas con la prueba.
- Metadatos del dispositivo y la red — dirección IP, huella del navegador y detalles del sistema operativo.
- Señales de comportamiento — tiempos de pulsación de teclas, movimiento del ratón y cambios de pestaña utilizados para detectar anomalías.
- Plantillas biométricas — huellas faciales o de voz utilizadas para la verificación de identidad.
Contratar a un proveedor para llevar a cabo esto no transfiere la responsabilidad legal. Los empleadores siguen siendo el responsable del tratamiento de datos bajo el RGPD y los marcos equivalentes de EE. UU., lo que significa que el deber de justificar la recopilación, minimizar el alcance y establecer los plazos de retención recae en RRHH, no en el proveedor de software.
Cómo elaborar una lista de verificación de privacidad para RRHH antes de lanzar las evaluaciones
Los controles de privacidad funcionan mejor cuando se deciden antes de que el primer candidato inicie sesión, no cuando se parchean tras una queja. Trate lo siguiente como una secuencia, no como un menú de opciones.
- Minimizar primero. Decida exactamente qué señales justifica realmente el puesto. Una prueba de introducción de datos raramente necesita reconocimiento facial; un puesto que requiere autorización de seguridad podría justificarlo. Desactive todo lo que no necesite y, siempre que la ley lo permita, prefiera las comprobaciones de identidad mediante tokens en lugar de almacenar plantillas biométricas sin procesar.
- Informar en el momento de la recopilación. Informe a los candidatos de qué se está grabando, por qué y durante cuánto tiempo, antes de que se active la webcam. Registre ese aviso como su base jurídica documentada.
- Ofrecer consentimiento escalonado. Algunos candidatos no querrán que se grabe vídeo. Proporcione una alternativa (una prueba presencial, un supervisor en directo o una evaluación sin vídeo) en lugar de descalificar silenciosamente a quien decline.
- Realizar una evaluación de riesgos de privacidad. Involucre a RRHH y al asesor jurídico antes de la implantación, no después de una queja de un candidato. Documente las decisiones de mitigación que tomó y por qué.
- Establecer un calendario de retención con eliminación automatizada. Las grabaciones deben desaparecer en un plazo fijo vinculado a la decisión de contratación, no permanecer indefinidamente en un servidor "por si acaso". Consulte esta guía sobre cómo proteger los datos de los estudiantes durante la reparación de dispositivos para obtener consejos prácticos sobre retención segura de datos y gestión de dispositivos.
- Restringir el acceso. Los controles de acceso basados en roles, el cifrado en tránsito y en reposo, y los registros de auditoría exportables deben ser requisitos mínimos, no complementos de pago.
- Establecer un proceso de revisión humana y de recurso. Cada marca automatizada necesita una persona que pueda revisar la sesión y un candidato que pueda impugnar el resultado.
- Planificar las adaptaciones. Los candidatos con discapacidad pueden necesitar formatos alternativos de supervisión bajo la ADA. Pruebe primero su proceso con un grupo pequeño y realice un seguimiento de las tasas de abandono antes de extenderlo a toda la empresa.
Consejo profesional: Realice su EIPD antes de firmar el contrato con el proveedor, no después. Adaptar el cumplimiento normativo a una herramienta ya en uso es mucho más costoso que incorporarlo durante la adquisición.
¿Qué debe exigir RRHH a las herramientas de marcado impulsadas por IA?
El marcado automatizado cambia el cálculo legal en el momento en que comienza a influir en las decisiones de contratación. Las normas actualizadas de la CCPA de California exigen a los empleadores realizar una evaluación de riesgos de privacidad documentada antes de que muchos tipos de tecnología de toma de decisiones automatizada (ADMT) entren en contacto con los datos de RRHH, y el análisis de Littler confirma que RRHH en sí mismo debe ser parte de ese proceso de evaluación, con obligaciones de información que comenzarán a entrar en vigor a partir de 2028.
Antes de adoptar cualquier herramienta de supervisión asistida por IA, solicite al proveedor:
- Una descripción clara de qué marca el modelo y cómo fue entrenado.
- Resultados de pruebas de sesgo en distintos grupos demográficos, no solo una puntuación de precisión.
- Registros de auditoría que muestren cada marca automatizada y su resultado.
- Un plan de mitigación documentado para los falsos positivos.
Las mejores prácticas de 2026 del Future of Privacy Forum recomiendan avisos de transparencia, pruebas de equidad y supervisión humana obligatoria para la IA utilizada en las evaluaciones laborales, y el Marco de Gestión de Riesgos de IA del NIST ofrece a los equipos de RRHH una forma estructurada de evaluar las afirmaciones de los proveedores en lugar de aceptarlas sin más. Someta cualquier nuevo modelo de marcado a pruebas paralelas con un conjunto de datos conocidos como bueno antes de aplicarlo con candidatos reales.
¿Cómo se protege la privacidad sin perjudicar una contratación justa?
La vigilancia constante por webcam no es la única forma de asegurar una prueba, y a menudo es la opción más invasiva desde el punto de vista de la privacidad con el menor beneficio en términos de seguridad. Un enfoque en capas —bloqueo seguro del navegador más verificación de identidad ligera más revisión humana específica de las sesiones marcadas— tiende a detectar el fraude real mientras genera mucho menos material audiovisual sensible que grabar cada segundo de cada candidato.
Esté tan atento al impacto adverso como a las trampas. La regla de los cuatro quintos es el punto de referencia estándar: si la tasa de selección de un grupo cae por debajo del 80% de la tasa del grupo con mayor puntuación, existe un problema de equidad que vale la pena investigar independientemente de la intención.
Realice un seguimiento de estas métricas desde el primer día:
- Tasa de abandono por grupo demográfico.
- Volumen y naturaleza de las solicitudes de adaptación.
- Tasa de selección por grupo, comparada con el umbral de los cuatro quintos.
- Tasa de marcado erróneo en las alertas de supervisión automatizada.
Pruebe primero los nuevos controles en un grupo limitado de candidatos, establezca criterios claros de continuación o detención antes de ampliarlos y ofrezca formatos alternativos, como una prueba con navegador bloqueado en lugar de vídeo completo, para los puestos en los que esa solución de compromiso sea razonable.
¿Qué debe incluir el contrato con el proveedor de supervisión?
El contrato es donde las promesas de privacidad se vuelven ejecutables o se evaporan. Antes de firmar con cualquier proveedor de supervisión, exija:
- Un Acuerdo de Procesamiento de Datos (DPA) firmado que nombre a cada subencargado del tratamiento y dónde se almacenan físicamente los datos de los candidatos.
- Mecanismos de transferencia explícitos si los datos cruzan fronteras.
- Una garantía de retención con una API de eliminación automatizada, más un proceso de excepción documentado para investigaciones activas.
- Certificaciones de seguridad como SOC 2 Tipo II o ISO 27001, y un plazo de notificación de brechas de seguridad incorporado en el SLA.
- Derechos de auditoría y un límite contractual sobre la reutilización de los datos de los candidatos por parte del proveedor para el entrenamiento de modelos o cualquier otro fin.
El lenguaje vago de retención "según sea necesario" es uno de los puntos de fallo más comunes que los profesionales señalan en los contratos de supervisión. Insista en una ventana de eliminación específica vinculada a la decisión de contratación más un breve período de disputa, no una promesa abierta de "eliminar cuando corresponda".
Dónde encaja Talent Approved en esta lista de verificación
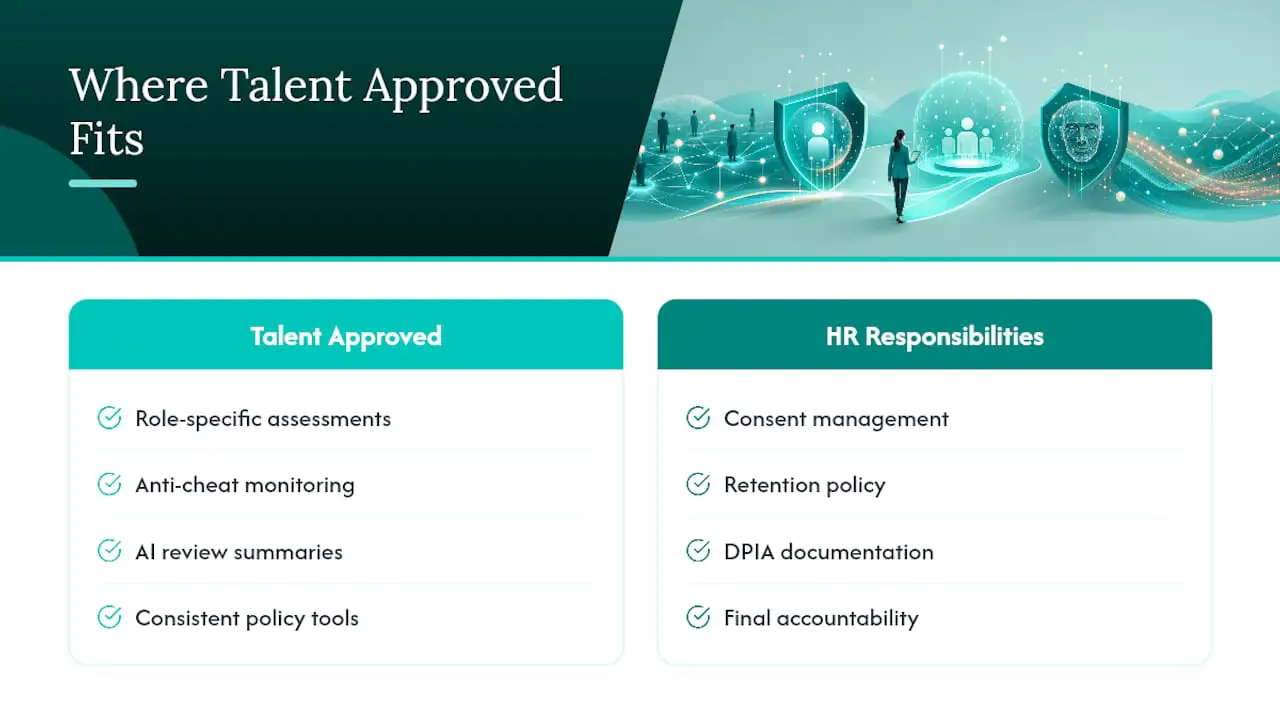
Algunas plataformas de evaluación impulsadas por IA ofrecen funcionalidades que permiten crear evaluaciones específicas para cada puesto a partir de una descripción del trabajo, lo que respalda directamente el principio de minimización: se evalúan únicamente las habilidades que requiere el puesto, sin ejecutar una batería genérica que recopile más de lo necesario. Su monitoreo antitrampa integrado y los resúmenes generados por IA ofrecen a los revisores un registro documentado y revisable por personas, en lugar de tener que revisar manualmente material en bruto. Nada de esto sustituye la responsabilidad de RRHH sobre el consentimiento, la política de retención o la documentación de la EIPD. Le proporciona herramientas para ejecutar esa política de manera consistente.
La supervisión proporcionada supera a la vigilancia indiscriminada
La capacidad de defensa supera a la agresividad cada vez que un candidato o un regulador pregunta por qué grabó lo que grabó. Las ventanas de retención vagas, las afirmaciones opacas de los proveedores sobre el sesgo y el "ya nos ocuparemos de los controles de acceso más adelante" son las tres señales de alerta que deberían detener cualquier adquisición en seco. Construya el expediente documental antes de construir la prueba.
— Jimmie
Cómo Talent Approved respalda las evaluaciones de contratación con conciencia de privacidad
Talent Approved es la alternativa de pago por uso frente a la opción de comprometer a su equipo con una suscripción de supervisión antes de saber si es la solución adecuada. Usted paga 5 $ por cada candidato que completa una evaluación, sin contrato recurrente, de modo que la herramienta escala con su volumen real de contratación en lugar de cobrar una tarifa mensual fija independientemente de cuántos candidatos evalúe.
Ciertos productos crean pruebas específicas para cada puesto a partir de descripciones del trabajo rápidamente, lo que mantiene la recopilación de datos vinculada a lo que el puesto realmente requiere. Pueden incluir monitoreo antitrampa y resúmenes generados por IA para ofrecer a su equipo un registro revisable de cada sesión marcada, respaldando el paso de revisión humana mencionado anteriormente. Si está evaluando proveedores según la lista de verificación de este artículo, comience comparando lo que se incluye en cada nivel de precios con las capacidades de retención, control de acceso y revisión que su EIPD exige.
Recursos que vale la pena guardar para la revisión de políticas
Conserve estos documentos para la revisión legal: las Mejores Prácticas del FPF para IA y Tecnologías de Evaluación en el Lugar de Trabajo, el Boletín de Privacidad en la Práctica n.º 9 y el análisis de riesgo de CCPA/ADMT de Littler.
Fuentes
- Future of Privacy Forum: Mejores prácticas para IA y tecnologías de evaluación en el lugar de trabajo (2026)
- Boletín de Privacidad en la Práctica n.º 9: Supervisión remota
- Littler: Es el momento de que los profesionales de RRHH y los asesores jurídicos internos incorporen el riesgo de privacidad de datos de RRHH
- Blog de Proctor360: Supervisión remota en evaluaciones preempleo (supervisión de la retención)
Preguntas frecuentes
¿Es legal la supervisión en línea para las evaluaciones de contratación?
Sí, en la mayoría de las jurisdicciones de EE. UU., siempre que el empleador informe claramente a los candidatos, limite la recopilación de datos a lo que justifica el puesto y cumpla las leyes de privacidad y biométricas aplicables, como BIPA y CCPA/CPRA. La legalidad depende de la documentación y la proporcionalidad, no de la tecnología en sí.
¿Qué debe incluir una política de privacidad de supervisión?
Debe indicar exactamente qué datos se recopilan (vídeo, audio, pantalla, metadatos), el período de retención con un disparador de eliminación automatizado, quién puede acceder a las grabaciones y el proceso de revisión humana de las sesiones marcadas. También debe nombrar el DPA del proveedor y a sus subencargados del tratamiento.
¿Durante cuánto tiempo debe RRHH conservar las grabaciones de supervisión?
La mejor práctica vincula la retención a la decisión de contratación más un breve período de disputa documentado, y luego elimina automáticamente. La retención abierta o "según sea necesario" es un fallo de cumplimiento habitual que aumenta la exposición legal sin añadir valor al proceso de contratación.
¿El uso de un proveedor de supervisión con IA elimina la responsabilidad legal de RRHH?
No. El empleador sigue siendo el responsable del tratamiento de datos independientemente del proveedor que gestione la tecnología, lo que significa que RRHH sigue siendo propietario de la EIPD, la base jurídica y las decisiones sobre retención.
¿Cuánto cuesta Talent Approved para las evaluaciones supervisadas?
Talent Approved cobra 5 $ por cada candidato que completa una evaluación, sin necesidad de suscripción. Esa estructura de pago por uso permite a los equipos de RRHH escalar el volumen de pruebas sin comprometerse a un coste mensual fijo.