
Integritetschecklista för HR Online Proctoring: DPIA, CCPA, BIPA
Bevakade anställningsbedömningar kan genomföras utan att kränka kandidaternas integritet, men bara om HR behandlar integritet som ett designkrav och inte som en eftertanke. Det innebär att man dokumenterar en rättslig grund, minimerar vad som registreras, fastställer en strikt raderingstidsgräns och säkerställer att en människa granskar varje flaggad session. Plattformar som Talent Approved, tillsammans med ramverk från Future of Privacy Forum och NIST, ger dig en stabil grund att stå på. Resten handlar om disciplin.
Sammanfattning:
- HR måste tydligt dokumentera en rättslig grund, minimera datainsamlingen och upprätta automatiserade raderingsscheman innan bevakade bedömningar implementeras.
- Biometriska uppgifter, såsom ansiktsavtryck och röstavtryck, är juridiskt känsliga och kräver extra samtycke och motivering enligt integritetslagar som GDPR och BIPA.
- Leverantörsavtal måste specificera gränser för datalagring, säkerhetscertifieringar och rätt till revisioner för att säkerställa efterlevnad och skydda kandidaternas integritet.
- Automatiserade flaggningsverktyg bör vara transparenta, testade för bias mellan demografiska grupper och granskade av människor, med HR involverad i riskbedömningar för juridisk efterlevnad.
- Integritetsfokuserade metoder utnyttjar rollspecifika bedömningar och skiktade säkerhetsåtgärder, vilket minskar invasiv inspelning utan att kompromissa med testets integritet.
Innehållsförteckning
- Vilka data samlar onlineövervakning faktiskt in?
- Att bygga en integritetschecklista för HR innan du lanserar bedömningar
- Vad bör HR kräva av AI-drivna flaggningsverktyg?
- Hur skyddar du integriteten utan att skada rättvis rekrytering?
- Vad ska ingå i ditt övervakningsleverantörsavtal?
- Var passar Talent Approved in i den här checklistan?
- Proportionerlig övervakning slår generell massövervakning
- Hur Talent Approved stöder integritetsmässiga rekryteringsbedömningar
- Resurser värda att bokmärka för policygranskning
- Källor
- FAQ
Vilka data samlar onlineövervakning faktiskt in?
Varje bevakad bedömning genererar mer data än de flesta HR-team inser. En enda session kan fånga webbkameravideo, mikrofonljud, fullständiga skärminspelningar, enhets- och nätverksmetadata, loggar över tangenttryckningar eller flikbyten samt beteendemått som skrivningsrytm eller blickmönster. Vissa verktyg går längre och skapar ansiktsavtryck för identitetsverifiering.
Den sista kategorin är juridiskt sett mest betydelsefull. Ansiktsavtryck och andra biometriska identifierare behandlas som känsliga uppgifter inom de flesta integritetsramverk, vilket utlöser striktare regler än ett CV eller en kodningspoäng någonsin skulle göra. Illinois Biometric Information Privacy Act (BIPA) ålägger specifika krav på samtycke och information kring biometriska identifierare, medan GDPR klassificerar biometriska uppgifter som en "särskild kategori" som kräver extra motivering. CCPA/CPRA ger kaliforniska kandidater rätt att få veta, radera och begränsa användningen av sina personuppgifter, inklusive härledda beteendeuppgifter.
Här är vad som typiskt samlas in och varför det spelar roll:
- Webbkameravideo och ljud — ofta den mest integritetskänsliga strömmen eftersom den fångar kandidatens hemmiljö, inte bara deras ansikte.
- Skärm- och programaktivitet — kan oavsiktligt fånga personliga filer, webbläsarflikar eller aviseringar som inte har med testet att göra.
- Enhets- och nätverksmetadata — IP-adress, webbläsarfingeravtryck och information om operativsystem.
- Beteendesignaler — tangenttryckningstiming, musrörelse och flikbyten som används för att flagga avvikelser.
- Biometriska mallar — ansiktsavtryck eller röstavtryck som används för identitetsmatchning.
Att anlita en leverantör för detta överlåter inte det juridiska ansvaret. Arbetsgivare förblir personuppgiftsansvarig enligt GDPR och motsvarande amerikanska ramverk, vilket innebär att skyldigheten att motivera insamlingen, minimera omfattningen och fastställa lagringstider vilar på HR, inte på programvaruleverantören.
Att bygga en integritetschecklista för HR innan du lanserar bedömningar
Integritetskontroller fungerar bäst när de bestäms innan den första kandidaten loggar in, inte när de lappas till efter ett klagomål. Behandla följande som en sekvens, inte en meny.
- Minimera först. Bestäm exakt vilka signaler som rollen faktiskt motiverar. Ett datainmatningstest behöver sällan ansiktsigenkänning; en roll med säkerhetsgodkännande kanske gör det. Stäng av allt du inte behöver och föredra tokeniserade identitetskontroller framför att lagra råa biometriska mallar när lagen tillåter det.
- Ge information vid insamlingstillfället. Informera kandidaterna om vad som spelas in, varför och hur länge — innan webbkameran aktiveras. Logga den informationen som din dokumenterade rättsliga grund.
- Erbjud nivåindelat samtycke. Vissa kandidater vill inte ha videoinspelning. Bygg en alternativ väg (ett test på plats, en levande övervakare eller en bedömning utan video) istället för att tyst diskvalificera den som tackar nej.
- Genomför en integritetskonsekvensbedömning. Involvera HR och juridisk rådgivare innan driftsättning, inte efter ett kandidatklagomål. Dokumentera de begränsningsbeslut du fattade och varför.
- Fastställ ett lagringschema med automatisk radering. Inspelningar bör försvinna enligt en fast tidslinje knuten till rekryteringsbeslutet, inte ligga kvar på en server på obestämd tid "för säkerhets skull". Se den här guiden om hur man skyddar elevdata vid enhetsreparation för praktiska råd om säker datalagring och enhetshantering.
- Begränsa åtkomsten. Rollbaserade åtkomstkontroller, kryptering under transport och i vila samt exporterbara revisionsloggar bör vara självklara krav, inte tillägg med extra kostnad.
- Bygg en mänsklig gransknings- och överklagningsmöjlighet. Varje automatisk flaggning behöver en person som kan granska sessionen och en kandidat som kan bestrida resultatet.
- Planera för anpassningar. Kandidater med funktionsnedsättningar kan behöva alternativa övervakningsformat enligt ADA. Pilottesta din process på en liten grupp först och följ upp avhoppningsfrekvensen innan du lanserar det i hela företaget.
Tips: Genomför din integritetskonsekvensbedömning (DPIA) innan du skriver under leverantörsavtalet, inte efter. Att i efterhand anpassa ett levande verktyg till regelefterlevnad är betydligt dyrare än att bygga in det vid upphandlingen.
Vad bör HR kräva av AI-drivna flaggningsverktyg?
Automatiserad flaggning förändrar den juridiska kalkylen i det ögonblick den börjar påverka rekryteringsbeslut. Kaliforniens uppdaterade CCPA-regler kräver att arbetsgivare genomför en dokumenterad integritetskonsekvensbedömning innan många typer av teknik för automatiserat beslutsfattande (ADMT) berör HR-data, och Littlers analys bekräftar att HR självt måste ingå i den bedömningsprocessen, med rapporteringsskyldigheter som fasas in från och med 2028.
Innan du antar något AI-stött övervakningsverktyg, begär att leverantören tillhandahåller:
- En tydlig beskrivning av vad modellen flaggar och hur den tränades.
- Resultat från biastestning över demografiska grupper, inte bara en noggrannhetspoäng.
- Revisionsloggar som visar varje automatisk flaggning och utfallet.
- En dokumenterad åtgärdsplan för falsklarm.
Future of Privacy Forums bästa praxis för 2026 rekommenderar transparensmeddelanden, rättvisetestning och obligatorisk mänsklig tillsyn för AI som används i arbetsplatsbedömningar, och NISTs ramverk för AI-riskhantering ger HR-team ett strukturerat sätt att utvärdera dessa leverantörspåståenden istället för att acceptera dem på deras ord. Skuggtesta varje nytt flaggningsverktyg mot ett känt, verifierat datamaterial innan du använder det på riktiga kandidater.
Hur skyddar du integriteten utan att skada rättvis rekrytering?
Konstant webbkameraövervakning är inte det enda sättet att säkra ett test, och det är ofta det mest integritetskränkande alternativet för minst säkerhetsvinst. En skiktad metod — säker webbläsarlåsning plus lätt identitetsverifiering plus riktad mänsklig granskning av flaggade sessioner — tenderar att fånga verkliga fusk medan den genererar betydligt mindre känsliga upptagningar än att spela in varje sekund av varje kandidat.
Bevaka negativ påverkan lika noga som du bevakar fusk. Fyrafemtedelsregeln är standardmåttstocken: om en grupps urvalsfrekvens faller under 80 % av den högst poängsatta gruppens frekvens har du ett rättviseprobblem värt att utreda, oavsett avsikt.
Spåra dessa mätvärden från dag ett:
- Avhoppningsfrekvens per demografisk grupp.
- Volym och art av begäranden om anpassning.
- Urvalsfrekvens per grupp, jämförd mot fyrafemtedelströskeln.
- Andel falsklarm vid automatiserade övervakningsvarningar.
Pilottesta nya kontroller på en begränsad kandidatpool först, fastställ tydliga stopp/fortsätt-kriterier innan du skalar upp och erbjud alternativa format, till exempel ett test med låst webbläsare i stället för fullständig video, för roller där den avvägningen är meningsfull.
Vad ska ingå i ditt övervakningsleverantörsavtal?
Avtalet är där integritetslöften antingen blir verkställbara eller försvinner i tomma luften. Innan du skriver under med någon övervakningsleverantör, kräv:
- Ett undertecknat personuppgiftsbiträdesavtal (DPA) som namnger alla underbiträden och var kandidatdata fysiskt lagras.
- Explicita överföringsmekanismer om data korsar gränser.
- En lagringsgaranti med ett automatiserat API för radering, plus en dokumenterad undantagsprocess för pågående utredningar.
- Säkerhetscertifieringar som SOC 2 Type II eller ISO 27001, och ett avtalat fönster för incidentanmälan inskrivet i SLA:n.
- Revisionsrättigheter och ett avtalsenligt förbud mot att leverantören återanvänder kandidatdata för modellträning eller något annat syfte.
Vaga formuleringar om lagring "efter behov" är en av de vanligaste bristerna som praktiker påpekar i övervakningsavtal. Kräv ett specifikt raderingsfönster knutet till rekryteringsbeslutet plus en kort tvistetid — inte ett öppet löfte om att "radera när det är lämpligt."
Var passar Talent Approved in i den här checklistan?
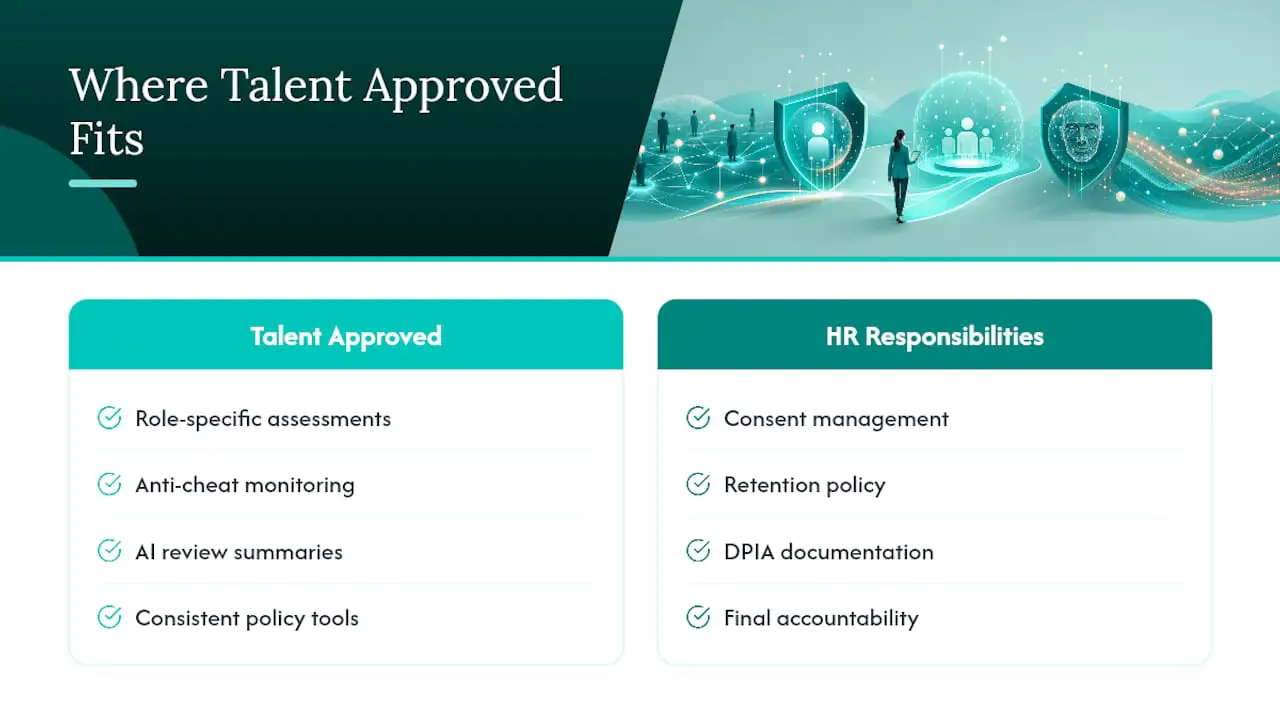
Vissa AI-drivna bedömningsplattformar erbjuder funktioner som bygger rollspecifika bedömningar utifrån en jobbbeskrivning, vilket direkt stöder minimeringsprincipen: du testar bara de kompetenser rollen kräver, och kör inte ett generiskt batteri som samlar in mer än nödvändigt. Den inbyggda fuskkontrollfunktionen och AI-genererade sammanfattningar ger granskarna ett dokumenterat, mänskligt granskningsbart underlag i stället för råa filmer att manuellt leta igenom. Inget av detta ersätter HR:s ägandeskap av samtycke, lagringspolicy eller DPIA-dokumentation. Det ger dig verktyg för att genomföra den policyn konsekvent.
Proportionerlig övervakning slår generell massövervakning
Försvarbarhet slår aggression varje gång en kandidat eller tillsynsmyndighet frågar varför du spelade in det du spelade in. Vaga lagringstidsfönster, ogenomskinliga leverantörspåståenden om bias och "vi löser åtkomstkontrollerna senare" är de tre varningssignaler som bör stoppa upphandlingen helt. Bygg dokumentationsspåret innan du bygger testet.
— Jimmie
Hur Talent Approved stöder integritetsmässiga rekryteringsbedömningar
Talent Approved är det betala-per-användning-alternativet till att låsa in ditt team i en övervakningsprenumeration innan du vet om det passar. Du betalar 5 dollar per kandidat som genomför en bedömning, utan återkommande avtal, så verktyget skalas med din faktiska rekryteringsvolym i stället för en fast månadsavgift oavsett hur många kandidater du testar.
Vissa produkter bygger rollspecifika tester utifrån jobbbeskrivningar snabbt, vilket håller datainsamlingen kopplad till vad jobbet faktiskt kräver. De kan inkludera fuskkontroll och AI-genererade sammanfattningar för att ge ditt team ett granskningsbart underlag för varje flaggad session, vilket stöder det mänskliga granskningssteg som diskuteras ovan. Om du utvärderar leverantörer mot checklistan i den här artikeln, börja med att jämföra vad som ingår på varje prisnivå mot de lagrings-, åtkomstkontroll- och granskningsfunktioner som din DPIA kräver.
Resurser värda att bokmärka för policygranskning
Ha dessa tillgängliga för juridisk granskning: FPF:s bästa praxis för AI och teknologier för arbetsplatsbedömning, Privacy in Practice Bulletin #9 och Littlers analys av CCPA/ADMT-riskbedömning.
Källor
- Future of Privacy Forum: Bästa praxis för AI och teknologier för arbetsplatsbedömning (2026)
- Privacy in Practice Bulletin #9: Fjärrövervakning
- Littler: Dags för HR-proffs och interna arbetsrättsjurister att lägga till HR-dataintegritetesrisk
- Proctor360-blogg: Fjärrövervakning av anställningsbedömningar (lagringskontroll)
FAQ
Är onlineövervakning laglig för rekryteringsbedömningar?
Ja, i de flesta amerikanska jurisdiktioner, förutsatt att arbetsgivaren ger kandidaterna tydlig information, begränsar datainsamlingen till vad rollen motiverar och följer tillämpliga biometriska och integritetslagar som BIPA och CCPA/CPRA. Lagligheten hänger på dokumentation och proportionalitet, inte på tekniken i sig.
Vad ska en övervakningsintegritetspolicy innehålla?
Den bör ange exakt vilka data som samlas in (video, ljud, skärm, metadata), lagringstiden med en automatisk raderings utlösare, vem som kan komma åt inspelningar och den mänskliga granskningsprocessen för flaggade sessioner. Den bör också namnge leverantörens DPA och underbiträden.
Hur länge bör HR spara övervakningsinspelningar?
Bästa praxis knyter lagringen till rekryteringsbeslutet plus en kort, dokumenterad tvistetid, varefter automatisk radering sker. Öppen eller "efter behov"-lagring är ett vanligt efterlevnadsfel som ökar den juridiska exponeringen utan att tillföra rekryteringsvärde.
Tar användningen av en AI-övervakningsleverantör bort HR:s juridiska ansvar?
Nej. Arbetsgivaren förblir personuppgiftsansvarig oavsett vilken leverantör som driver tekniken, vilket innebär att HR fortfarande äger DPIA:n, den rättsliga grunden och lagringsbesluten.
Vad kostar Talent Approved för bevakade bedömningar?
Talent Approved tar ut 5 dollar per kandidat som genomför en bedömning, utan prenumerationskrav. Den strukturen med betalning per användning låter HR-team skala testvolymen utan att binda sig till en fast månadskostnad.