
HR ऑनलाइन प्रॉक्टरिंग गोपनीयता चेकलिस्ट: DPIA, CCPA, BIPA मैपिंग
प्रॉक्टर्ड हायरिंग असेसमेंट उम्मीदवार की गोपनीयता का उल्लंघन किए बिना चलाई जा सकती हैं, लेकिन केवल तभी जब HR गोपनीयता को एक डिज़ाइन आवश्यकता के रूप में देखे, न कि बाद में जोड़ी जाने वाली चीज़ के रूप में। इसका अर्थ है कानूनी आधार का दस्तावेज़ीकरण करना, रिकॉर्ड की जाने वाली जानकारी को सीमित रखना, डेटा हटाने की एक निश्चित समय-सीमा तय करना, और हर फ्लैग किए गए सत्र में एक मानव को शामिल रखना। Talent Approved जैसे प्लेटफ़ॉर्म, Future of Privacy Forum और NIST के फ्रेमवर्क के साथ मिलकर, आपको यह ढांचा प्रदान करते हैं। बाकी अनुशासन की बात है।
संक्षेप में (TL;DR):
- HR को प्रॉक्टर्ड असेसमेंट लागू करने से पहले कानूनी आधार स्पष्ट रूप से दस्तावेज़ीकृत करना चाहिए, डेटा संग्रह को न्यूनतम रखना चाहिए, और स्वचालित डेटा हटाने की समय-सारणी निर्धारित करनी चाहिए।
- फेसप्रिंट और वॉयसप्रिंट जैसे बायोमेट्रिक डेटा कानूनी रूप से संवेदनशील होते हैं, और GDPR तथा BIPA जैसे गोपनीयता कानूनों के तहत इनके लिए अतिरिक्त सहमति और औचित्य की आवश्यकता होती है।
- वेंडर अनुबंधों में डेटा रिटेंशन की सीमाएं, सुरक्षा प्रमाणपत्र, और ऑडिट के अधिकार स्पष्ट रूप से निर्दिष्ट होने चाहिए ताकि अनुपालन सुनिश्चित हो सके और उम्मीदवार की गोपनीयता सुरक्षित रहे।
- स्वचालित फ्लैगिंग टूल पारदर्शी होने चाहिए, जनसांख्यिकीय समूहों में पूर्वाग्रह-परीक्षण किए गए होने चाहिए, और मानवों द्वारा समीक्षित होने चाहिए; साथ ही कानूनी अनुपालन के लिए जोखिम मूल्यांकन में HR की भागीदारी होनी चाहिए।
- गोपनीयता-केंद्रित दृष्टिकोण भूमिका-विशिष्ट असेसमेंट और स्तरीकृत सुरक्षा उपायों का उपयोग करते हैं, जिससे परीक्षण की ईमानदारी से समझौता किए बिना आक्रामक रिकॉर्डिंग कम होती है।
विषय-सूची
- ऑनलाइन प्रॉक्टरिंग वास्तव में कौन सा डेटा एकत्र करती है?
- असेसमेंट शुरू करने से पहले HR गोपनीयता चेकलिस्ट बनाना
- HR को AI-संचालित फ्लैगिंग टूल से क्या मांगना चाहिए?
- उचित हायरिंग को नुकसान पहुंचाए बिना गोपनीयता की रक्षा कैसे करें?
- आपके प्रॉक्टरिंग वेंडर अनुबंध में क्या होना चाहिए?
- Talent Approved इस चेकलिस्ट में कहाँ फिट होता है?
- आनुपातिक प्रॉक्टरिंग व्यापक निगरानी से बेहतर है
- Talent Approved गोपनीयता-जागरूक हायरिंग असेसमेंट को कैसे सहयोग देता है?
- नीति समीक्षा के लिए बुकमार्क करने योग्य संसाधन
- स्रोत
- सामान्य प्रश्न (FAQ)
ऑनलाइन प्रॉक्टरिंग वास्तव में कौन सा डेटा एकत्र करती है?
हर प्रॉक्टर्ड असेसमेंट उससे कहीं अधिक डेटा उत्पन्न करती है जितना अधिकांश HR टीमें समझती हैं। एक ही सत्र में वेबकैम वीडियो, माइक्रोफ़ोन ऑडियो, पूर्ण स्क्रीन रिकॉर्डिंग, डिवाइस और नेटवर्क मेटाडेटा, कीस्ट्रोक या टैब-स्विच लॉग, और व्यावहारिक मेट्रिक्स जैसे टाइपिंग की लय या दृष्टि के पैटर्न कैप्चर हो सकते हैं। कुछ टूल और आगे जाकर पहचान सत्यापन के लिए फेसप्रिंट भी बनाते हैं।
कानूनी दृष्टि से अंतिम श्रेणी सबसे महत्वपूर्ण है। फेसप्रिंट और अन्य बायोमेट्रिक पहचानकर्ताओं को अधिकांश गोपनीयता ढांचों के तहत संवेदनशील डेटा माना जाता है, जो किसी रेज़्यूमे या कोडिंग स्कोर की तुलना में कहीं अधिक कड़े नियम लागू करता है। इलिनोइस का Biometric Information Privacy Act (BIPA) बायोमेट्रिक पहचानकर्ताओं के संबंध में विशेष रूप से सहमति और प्रकटीकरण संबंधी दायित्व लगाता है, जबकि GDPR बायोमेट्रिक डेटा को "विशेष श्रेणी" के रूप में वर्गीकृत करता है जिसके लिए अतिरिक्त औचित्य की आवश्यकता होती है। CCPA/CPRA कैलिफ़ोर्निया के उम्मीदवारों को उनकी व्यक्तिगत जानकारी — जिसमें अनुमानित व्यावहारिक डेटा भी शामिल है — के बारे में जानने, हटाने और उपयोग सीमित करने के अधिकार देता है।
यहाँ वह डेटा है जो आमतौर पर एकत्र होता है और यह क्यों महत्वपूर्ण है:
- वेबकैम वीडियो और ऑडियो — अक्सर सबसे अधिक गोपनीयता-संवेदनशील स्ट्रीम, क्योंकि यह उम्मीदवार के घर के वातावरण को कैप्चर करती है, न केवल उनके चेहरे को।
- स्क्रीन और एप्लिकेशन गतिविधि — अनजाने में व्यक्तिगत फ़ाइलें, ब्राउज़र टैब, या परीक्षण से असंबंधित सूचनाएं कैप्चर हो सकती हैं।
- डिवाइस और नेटवर्क मेटाडेटा — IP पता, ब्राउज़र फ़िंगरप्रिंट, और ऑपरेटिंग सिस्टम विवरण।
- व्यावहारिक संकेत — असामान्यताओं को फ्लैग करने के लिए उपयोग किए जाने वाले कीस्ट्रोक टाइमिंग, माउस मूवमेंट और टैब स्विच।
- बायोमेट्रिक टेम्पलेट — पहचान मिलान के लिए उपयोग किए जाने वाले फेसप्रिंट या वॉयसप्रिंट।
इसे चलाने के लिए किसी वेंडर को नियुक्त करने से कानूनी ज़िम्मेदारी हस्तांतरित नहीं होती। नियोक्ता GDPR और समकक्ष अमेरिकी ढांचों के तहत डेटा नियंत्रक बने रहते हैं, जिसका अर्थ है कि संग्रह को उचित ठहराने, दायरे को सीमित करने और रिटेंशन की सीमाएं तय करने का दायित्व HR पर है, न कि सॉफ़्टवेयर प्रदाता पर।
असेसमेंट शुरू करने से पहले HR गोपनीयता चेकलिस्ट बनाना
गोपनीयता नियंत्रण तब सबसे अच्छे काम करते हैं जब वे पहले उम्मीदवार के लॉग इन करने से पहले तय किए गए हों, न कि किसी शिकायत के बाद बाद में जोड़े गए हों। निम्नलिखित को एक क्रम के रूप में मानें, न कि विकल्पों की सूची के रूप में।
- पहले न्यूनतम करें। तय करें कि भूमिका वास्तव में कौन से संकेतों को उचित ठहराती है। डेटा-एंट्री परीक्षण में शायद ही कभी फेशियल रिकग्निशन की आवश्यकता होती है; सुरक्षा-क्लियरेंस भूमिका में हो सकती है। जो ज़रूरी नहीं है उसे बंद करें, और जब भी कानून अनुमति दे, कच्चे बायोमेट्रिक टेम्पलेट संग्रहीत करने के बजाय टोकनाइज़्ड पहचान जांच को प्राथमिकता दें।
- संग्रह के बिंदु पर सूचना दें। वेबकैम सक्रिय होने से पहले उम्मीदवारों को बताएं कि क्या रिकॉर्ड किया जा रहा है, क्यों, और कितने समय के लिए। उस सूचना को अपने दस्तावेज़ीकृत कानूनी आधार के रूप में लॉग करें।
- स्तरीय सहमति प्रदान करें। कुछ उम्मीदवार नहीं चाहेंगे कि वीडियो रिकॉर्ड हो। जो इनकार करते हैं उन्हें चुपचाप अयोग्य घोषित करने के बजाय एक वैकल्पिक मार्ग (व्यक्तिगत परीक्षण, लाइव प्रॉक्टर, या गैर-वीडियो असेसमेंट) बनाएं।
- गोपनीयता जोखिम मूल्यांकन करें। उम्मीदवार की शिकायत के बाद नहीं, बल्कि तैनाती से पहले HR और कानूनी सलाहकार को शामिल करें। आपने जो शमन निर्णय लिए और क्यों, उन्हें दस्तावेज़ीकृत करें।
- स्वचालित हटाने के साथ रिटेंशन शेड्यूल तय करें। रिकॉर्डिंग हायरिंग निर्णय से जुड़ी एक निश्चित समय-सीमा पर हट जानी चाहिए, न कि "बस मामले में" किसी सर्वर पर अनिश्चित काल के लिए पड़ी रहनी चाहिए। सुरक्षित डेटा रिटेंशन और डिवाइस हैंडलिंग पर व्यावहारिक सलाह के लिए डिवाइस मरम्मत के दौरान छात्र डेटा की सुरक्षा कैसे करें पर यह गाइड देखें।
- पहुंच को सीमित करें। भूमिका-आधारित एक्सेस नियंत्रण, ट्रांज़िट और विश्राम में एन्क्रिप्शन, और एक्सपोर्ट योग्य ऑडिट लॉग बुनियादी आवश्यकताएं होनी चाहिए, न कि अतिरिक्त सुविधाएं।
- मानव-समीक्षा और अपील का मार्ग बनाएं। हर स्वचालित फ्लैग के लिए एक ऐसे व्यक्ति की आवश्यकता है जो सत्र देख सके और एक उम्मीदवार जो परिणाम को चुनौती दे सके।
- आवास (accommodations) की योजना बनाएं। विकलांग उम्मीदवारों को ADA के तहत वैकल्पिक प्रॉक्टरिंग प्रारूपों की आवश्यकता हो सकती है। कंपनी-व्यापी लागू करने से पहले पहले एक छोटे समूह पर अपनी प्रक्रिया का पायलट करें और परित्याग दरों को ट्रैक करें।
प्रो टिप: वेंडर अनुबंध पर हस्ताक्षर करने से पहले अपना DPIA (डेटा प्रोटेक्शन इम्पैक्ट असेसमेंट) चलाएं, बाद में नहीं। किसी लाइव टूल में अनुपालन को बाद में जोड़ना, खरीद के समय इसे शामिल करने से कहीं अधिक महंगा है।
HR को AI-संचालित फ्लैगिंग टूल से क्या मांगना चाहिए?
स्वचालित फ्लैगिंग कानूनी गणना को उसी क्षण बदल देती है जब वह हायरिंग निर्णयों को प्रभावित करना शुरू करती है। कैलिफ़ोर्निया के अपडेटेड CCPA नियमों के लिए नियोक्ताओं को कई प्रकार की स्वचालित निर्णय-निर्माण तकनीक (ADMT) के HR डेटा को प्रभावित करने से पहले एक दस्तावेज़ीकृत गोपनीयता जोखिम मूल्यांकन चलाने की आवश्यकता होती है, और Littler के विश्लेषण की पुष्टि है कि HR स्वयं उस मूल्यांकन प्रक्रिया का हिस्सा होना चाहिए, और रिपोर्टिंग दायित्व 2028 से चरणबद्ध तरीके से शुरू होंगे।
किसी भी AI-सहायता प्राप्त प्रॉक्टरिंग टूल को अपनाने से पहले, वेंडर से निम्नलिखित मांगें:
- एक सरल विवरण कि मॉडल क्या फ्लैग करता है और इसे कैसे प्रशिक्षित किया गया था।
- जनसांख्यिकीय समूहों में पूर्वाग्रह-परीक्षण परिणाम, न केवल एक सटीकता स्कोर।
- हर स्वचालित फ्लैग और परिणाम दिखाने वाले ऑडिट लॉग।
- झूठी सकारात्मकताओं (false positives) के लिए एक दस्तावेज़ीकृत शमन योजना।
Future of Privacy Forum की 2026 सर्वोत्तम प्रथाएं कार्यस्थल असेसमेंट में उपयोग किए जाने वाले AI के लिए पारदर्शिता नोटिस, निष्पक्षता परीक्षण और अनिवार्य मानव निरीक्षण की सिफारिश करती हैं, और NIST का AI Risk Management Framework HR टीमों को उन वेंडर दावों का मूल्यांकन करने का एक संरचित तरीका देता है, न कि उन्हें आंख मूंदकर स्वीकार करने का। लाइव उम्मीदवारों पर भरोसा करने से पहले किसी भी नए फ्लैगिंग मॉडल को एक ज्ञात-अच्छे डेटासेट पर शैडो-टेस्ट करें।
उचित हायरिंग को नुकसान पहुंचाए बिना गोपनीयता की रक्षा कैसे करें?
पूर्णकालिक वेबकैम निगरानी परीक्षण को सुरक्षित करने का एकमात्र तरीका नहीं है, और अक्सर यह सबसे कम सुरक्षा लाभ के लिए सबसे अधिक गोपनीयता-आक्रामक विकल्प होता है। एक स्तरीकृत दृष्टिकोण — सुरक्षित ब्राउज़र लॉकडाउन + हल्का पहचान सत्यापन + फ्लैग किए गए सत्रों पर लक्षित मानव समीक्षा — हर उम्मीदवार के हर पल को रिकॉर्ड करने की तुलना में बहुत कम संवेदनशील फुटेज उत्पन्न करते हुए वास्तविक कदाचार को पकड़ता है।
धोखाधड़ी पर नजर रखने जितनी ही नजर प्रतिकूल प्रभाव पर भी रखें। चार-पांचवां नियम (four-fifths rule) मानक मानदंड है: यदि एक समूह की चयन दर उच्चतम-स्कोरिंग समूह की दर के 80% से नीचे आती है, तो आपके पास इरादे की परवाह किए बिना जांच के लायक निष्पक्षता की समस्या है।
पहले दिन से इन मेट्रिक्स को ट्रैक करें:
- जनसांख्यिकीय समूह द्वारा परित्याग दर।
- आवास (accommodation) अनुरोधों की मात्रा और प्रकृति।
- समूह द्वारा चयन दर, चार-पांचवें थ्रेशोल्ड के सापेक्ष।
- स्वचालित प्रॉक्टरिंग अलर्ट पर झूठी-फ्लैग दर।
पहले एक सीमित उम्मीदवार पूल पर नए नियंत्रणों का पायलट करें, स्केल करने से पहले स्पष्ट रोकने/जारी रखने के मानदंड निर्धारित करें, और ऐसी भूमिकाओं के लिए वैकल्पिक प्रारूप प्रदान करें जहाँ यह व्यापार-बंद समझ में आता हो, जैसे पूर्ण वीडियो के स्थान पर लॉकडाउन ब्राउज़र परीक्षण।
आपके प्रॉक्टरिंग वेंडर अनुबंध में क्या होना चाहिए?
अनुबंध वह जगह है जहाँ गोपनीयता के वादे या तो लागू करने योग्य बनते हैं या गायब हो जाते हैं। किसी भी प्रॉक्टरिंग वेंडर के साथ हस्ताक्षर करने से पहले, निम्नलिखित की मांग करें:
- एक हस्ताक्षरित Data Processing Agreement (DPA) जिसमें हर उप-प्रोसेसर और उम्मीदवार डेटा के भौतिक संग्रहण का स्थान उल्लेखित हो।
- यदि डेटा सीमाओं को पार करता है तो स्पष्ट हस्तांतरण तंत्र।
- एक स्वचालित हटाने API के साथ रिटेंशन की गारंटी, साथ ही सक्रिय जांच के लिए एक दस्तावेज़ीकृत अपवाद प्रक्रिया।
- SOC 2 Type II या ISO 27001 जैसे सुरक्षा प्रमाणपत्र, और SLA में लिखित उल्लंघन-अधिसूचना विंडो।
- ऑडिट अधिकार और वेंडर द्वारा मॉडल प्रशिक्षण या किसी अन्य उद्देश्य के लिए उम्मीदवार डेटा के पुनः उपयोग पर अनुबंधात्मक सीमा।
अस्पष्ट "जैसी आवश्यकता हो" रिटेंशन भाषा प्रॉक्टरिंग अनुबंधों में सबसे आम विफलता बिंदुओं में से एक है जिसे चिकित्सक चिह्नित करते हैं। एक खुले-अंत वाले "जब उचित हो तब हटाने" के वादे के बजाय हायरिंग निर्णय से जुड़ी एक विशिष्ट हटाने की विंडो और एक छोटी विवाद अवधि के लिए जोर दें।
Talent Approved इस चेकलिस्ट में कहाँ फिट होता है?
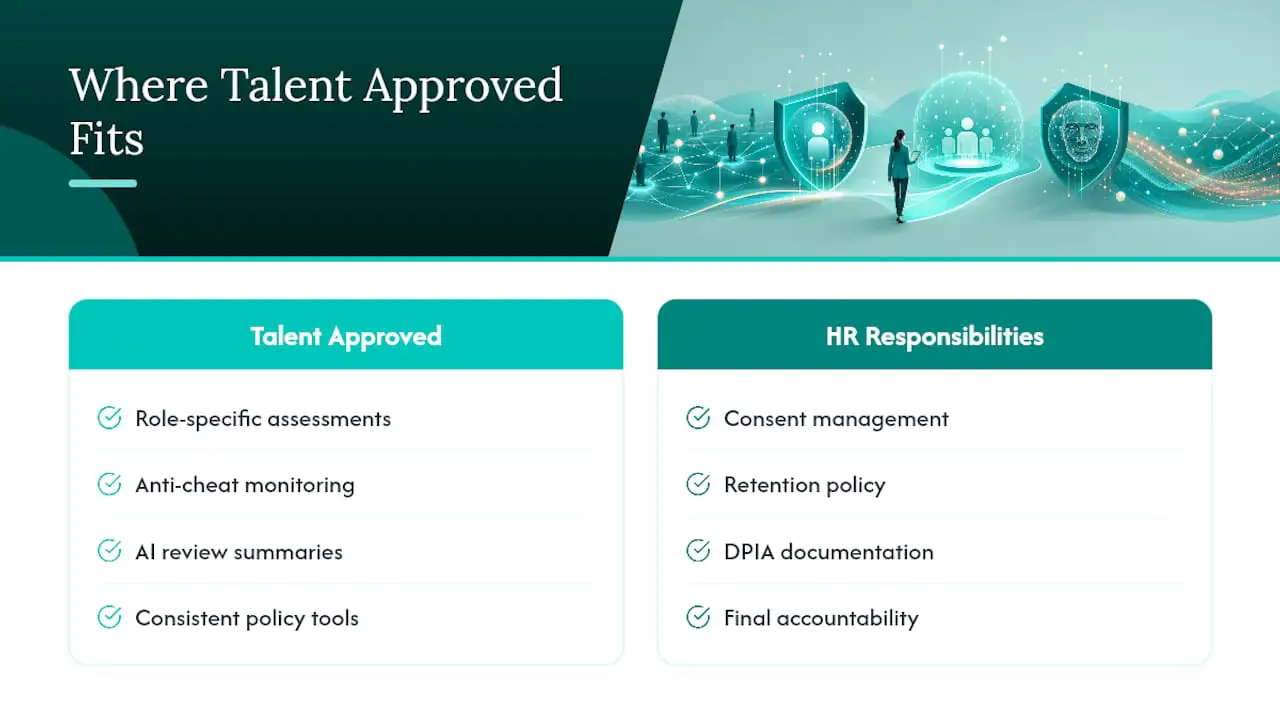
कुछ AI-संचालित असेसमेंट प्लेटफ़ॉर्म ऐसी सुविधाएं प्रदान करते हैं जो जॉब डिस्क्रिप्शन से भूमिका-विशिष्ट असेसमेंट बनाती हैं, जो न्यूनतमकरण के सिद्धांत को सीधे समर्थन देता है: आप केवल उन्हीं कौशलों का परीक्षण कर रहे हैं जो भूमिका की आवश्यकता है, न कि एक सामान्य बैटरी चला रहे हैं जो आवश्यकता से अधिक एकत्र करती है। इसकी बिल्ट-इन एंटी-चीट मॉनिटरिंग और AI-जनरेटेड सारांश समीक्षकों को मैन्युअल रूप से कच्चे फुटेज की छानबीन करने के बजाय एक दस्तावेज़ीकृत, मानव-समीक्षायोग्य रिकॉर्ड देते हैं। यह सब HR की सहमति, रिटेंशन नीति, या DPIA दस्तावेज़ीकरण के स्वामित्व को प्रतिस्थापित नहीं करता। यह आपको उस नीति को लगातार लागू करने के उपकरण देता है।
आनुपातिक प्रॉक्टरिंग व्यापक निगरानी से बेहतर है
जब भी कोई उम्मीदवार या नियामक यह पूछे कि आपने जो रिकॉर्ड किया वह क्यों किया, तो बचाव योग्यता आक्रामकता पर हमेशा भारी पड़ती है। अस्पष्ट रिटेंशन विंडो, अपारदर्शी वेंडर पूर्वाग्रह दावे, और "हम बाद में एक्सेस नियंत्रण का पता लगा लेंगे" — ये तीन लाल झंडे हैं जो खरीद को रोक देने चाहिए। परीक्षण बनाने से पहले पेपर ट्रेल बनाएं।
— Jimmie
Talent Approved गोपनीयता-जागरूक हायरिंग असेसमेंट को कैसे सहयोग देता है?
Talent Approved एक प्रॉक्टरिंग सब्सक्रिप्शन में लॉक होने से पहले यह जाने बिना कि फिट सही है, पे-एज़-यू-गो विकल्प है। आप असेसमेंट पूरा करने वाले प्रति उम्मीदवार $5 का भुगतान करते हैं, बिना किसी आवर्ती अनुबंध के, इसलिए टूल आपके वास्तविक हायरिंग वॉल्यूम के साथ स्केल होता है, न कि एक फ्लैट मासिक शुल्क के साथ चाहे आप कितने भी उम्मीदवारों का परीक्षण करें।
कुछ उत्पाद जॉब डिस्क्रिप्शन से जल्दी भूमिका-विशिष्ट परीक्षण बनाते हैं, जिससे डेटा संग्रह वास्तव में नौकरी की आवश्यकता से जुड़ा रहता है। उनमें एंटी-चीट मॉनिटरिंग और AI-जनरेटेड सारांश शामिल हो सकते हैं ताकि आपकी टीम को हर फ्लैग किए गए सत्र के लिए एक समीक्षायोग्य रिकॉर्ड मिले, जो ऊपर चर्चा किए गए मानव-समीक्षा चरण का समर्थन करता है। यदि आप इस लेख की चेकलिस्ट के आधार पर वेंडर का मूल्यांकन कर रहे हैं, तो प्रत्येक मूल्य निर्धारण स्तर पर उपलब्ध सुविधाओं की तुलना उन रिटेंशन, एक्सेस-नियंत्रण, और समीक्षा क्षमताओं से शुरू करें जिनकी आपका DPIA मांग करता है।
नीति समीक्षा के लिए बुकमार्क करने योग्य संसाधन
इन्हें कानूनी समीक्षा के लिए रखें: FPF Best Practices for AI and Workplace Assessment Technologies, Privacy in Practice Bulletin #9, और Littler का CCPA/ADMT जोखिम-मूल्यांकन विश्लेषण।
स्रोत
- Future of Privacy Forum: Best Practices for AI and Workplace Assessment Technologies (2026)
- Privacy in Practice Bulletin #9: Remote proctoring
- Littler: Time HR professionals and in-house employment counsel to add HR data privacy risk
- Proctor360 blog: Remote proctoring pre-employment assessments (retention oversight)
सामान्य प्रश्न (FAQ)
क्या हायरिंग असेसमेंट के लिए ऑनलाइन प्रॉक्टरिंग कानूनी है?
हाँ, अधिकांश अमेरिकी क्षेत्राधिकारों में, बशर्ते नियोक्ता उम्मीदवारों को स्पष्ट सूचना दे, डेटा संग्रह को उस तक सीमित रखे जो भूमिका उचित ठहराती है, और BIPA और CCPA/CPRA जैसे लागू बायोमेट्रिक और गोपनीयता कानूनों का पालन करे। कानूनीता दस्तावेज़ीकरण और आनुपातिकता पर निर्भर करती है, न कि स्वयं तकनीक पर।
प्रॉक्टरिंग गोपनीयता नीति में क्या होना चाहिए?
इसमें स्पष्ट रूप से बताना चाहिए कि कौन सा डेटा एकत्र होता है (वीडियो, ऑडियो, स्क्रीन, मेटाडेटा), स्वचालित हटाने ट्रिगर के साथ रिटेंशन विंडो, रिकॉर्डिंग तक कौन पहुंच सकता है, और फ्लैग किए गए सत्रों के लिए मानव-समीक्षा प्रक्रिया। इसमें वेंडर के DPA और उप-प्रोसेसर का भी नाम होना चाहिए।
HR को प्रॉक्टरिंग रिकॉर्डिंग कितने समय तक रखनी चाहिए?
सर्वोत्तम प्रथा रिटेंशन को हायरिंग निर्णय से जोड़ती है और एक छोटी, दस्तावेज़ीकृत विवाद विंडो के बाद स्वचालित रूप से हटाती है। खुले-अंत वाला या "जैसी आवश्यकता हो" रिटेंशन एक सामान्य अनुपालन विफलता है जो हायरिंग मूल्य जोड़े बिना कानूनी जोखिम बढ़ाती है।
क्या AI प्रॉक्टरिंग वेंडर का उपयोग करने से HR की कानूनी ज़िम्मेदारी समाप्त हो जाती है?
नहीं। नियोक्ता चाहे कोई भी वेंडर तकनीक चलाए, डेटा नियंत्रक बना रहता है, जिसका अर्थ है कि HR अभी भी DPIA, कानूनी आधार और रिटेंशन निर्णयों का मालिक है।
Talent Approved प्रॉक्टर्ड असेसमेंट के लिए कितना शुल्क लेता है?
Talent Approved असेसमेंट पूरा करने वाले प्रति उम्मीदवार $5 लेता है, बिना किसी सब्सक्रिप्शन की आवश्यकता के। वह पे-एज़-यू-गो संरचना HR टीमों को एक निश्चित मासिक लागत के बिना परीक्षण वॉल्यूम को स्केल करने देती है।