
Checklist Privacy per Proctoring Online HR: DPIA, CCPA, BIPA
Le valutazioni di selezione con sorveglianza possono essere condotte senza violare la privacy dei candidati, ma solo se le Risorse Umane trattano la privacy come un requisito di progettazione, non come un ripensamento. Ciò significa documentare una base giuridica legittima, ridurre al minimo ciò che viene registrato, impostare un termine fisso di conservazione e mantenere un essere umano nel processo di revisione di ogni sessione segnalata. Piattaforme come Talent Approved, insieme ai framework del Future of Privacy Forum e del NIST, forniscono l'impalcatura necessaria. Il resto è disciplina.
In sintesi:
- Le Risorse Umane devono documentare chiaramente una base giuridica, ridurre al minimo la raccolta dei dati e stabilire pianificazioni di eliminazione automatica prima di implementare valutazioni con sorveglianza.
- I dati biometrici come impronte facciali e impronte vocali sono giuridicamente sensibili e richiedono consenso aggiuntivo e giustificazione ai sensi di leggi sulla privacy come il GDPR e il BIPA.
- I contratti con i fornitori devono specificare limiti di conservazione dei dati, certificazioni di sicurezza e diritti di audit per garantire la conformità e proteggere la privacy dei candidati.
- Gli strumenti di segnalazione automatica devono essere trasparenti, testati per pregiudizi su tutti i gruppi demografici e revisionati da esseri umani, con le Risorse Umane coinvolte nelle valutazioni del rischio per la conformità legale.
- Gli approcci incentrati sulla privacy sfruttano valutazioni specifiche per ruolo e misure di sicurezza a più livelli, riducendo le registrazioni invasive senza compromettere l'integrità del test.
Indice dei contenuti
- Quali dati raccoglie effettivamente la sorveglianza online?
- Costruire una checklist sulla privacy per le Risorse Umane prima di avviare le valutazioni
- Cosa devono pretendere le Risorse Umane dagli strumenti di segnalazione basati sull'IA?
- Come proteggere la privacy senza compromettere un processo di selezione equo?
- Cosa deve contenere il contratto con il fornitore di sorveglianza?
- Dove si inserisce Talent Approved in questa checklist
- La sorveglianza proporzionata supera la sorveglianza indiscriminata
- Come Talent Approved supporta le valutazioni di selezione rispettose della privacy
- Risorse da salvare per la revisione delle policy
- Fonti
- FAQ
Quali dati raccoglie effettivamente la sorveglianza online?
Ogni valutazione con sorveglianza genera più dati di quanti la maggior parte dei team delle Risorse Umane si renda conto. Una singola sessione può acquisire video dalla webcam, audio dal microfono, registrazioni complete dello schermo, metadati del dispositivo e della rete, registri di sequenze di tasti o cambi di scheda, e metriche comportamentali come il ritmo di digitazione o i modelli di movimento degli occhi. Alcuni strumenti si spingono oltre e generano impronte facciali per la verifica dell'identità.
Quest'ultima categoria è la più rilevante dal punto di vista legale. Le impronte facciali e altri identificatori biometrici sono trattati come dati sensibili nella maggior parte dei framework sulla privacy, il che attiva regole più severe di quanto non farebbe mai un curriculum o un punteggio di programmazione. Il Biometric Information Privacy Act (BIPA) dell'Illinois impone obblighi di consenso e divulgazione specificamente riguardo agli identificatori biometrici, mentre il GDPR classifica i dati biometrici come "categoria speciale" richiedendo una giustificazione aggiuntiva. Il CCPA/CPRA riconosce ai candidati californiani il diritto di sapere, eliminare e limitare l'uso delle proprie informazioni personali, inclusi i dati comportamentali inferiti.
Ecco cosa viene tipicamente raccolto e perché è importante:
- Video e audio dalla webcam — spesso il flusso più sensibile dal punto di vista della privacy, poiché cattura l'ambiente domestico del candidato, non solo il suo volto.
- Attività sullo schermo e nelle applicazioni — può acquisire inavvertitamente file personali, schede del browser o notifiche non correlate al test.
- Metadati del dispositivo e della rete — indirizzo IP, impronta digitale del browser e dettagli del sistema operativo.
- Segnali comportamentali — tempi di digitazione, movimenti del mouse e cambi di scheda utilizzati per segnalare anomalie.
- Template biometrici — impronte facciali o vocali utilizzate per la corrispondenza dell'identità.
Assumere un fornitore per gestire tutto questo non trasferisce la responsabilità legale. I datori di lavoro rimangono il titolare del trattamento dei dati ai sensi del GDPR e dei framework equivalenti statunitensi, il che significa che l'obbligo di giustificare la raccolta, ridurne la portata e stabilire limiti di conservazione spetta alle Risorse Umane, non al fornitore del software.
Costruire una checklist sulla privacy per le Risorse Umane prima di avviare le valutazioni
I controlli sulla privacy funzionano meglio quando vengono decisi prima che il primo candidato acceda al sistema, non aggiunti in seguito dopo un reclamo. Considerate i punti seguenti come una sequenza, non come un menu da cui scegliere.
- Prima di tutto, minimizzare. Decidere esattamente quali segnali il ruolo giustifica effettivamente. Un test di inserimento dati raramente necessita del riconoscimento facciale; un ruolo con autorizzazione di sicurezza potrebbe richiederlo. Disattivare tutto ciò che non serve e preferire controlli di identità tokenizzati alla conservazione di template biometrici grezzi ogni volta che la legge lo consente.
- Fornire comunicazione al momento della raccolta. Informare i candidati su cosa viene registrato, perché e per quanto tempo, prima che la webcam si attivi. Registrare tale comunicazione come base giuridica documentata.
- Offrire un consenso graduale. Alcuni candidati non vorranno essere registrati in video. Predisporre un percorso alternativo (un test in presenza, un esaminatore in diretta o una valutazione senza video) invece di escludere silenziosamente chiunque rifiuti.
- Condurre una valutazione del rischio per la privacy. Coinvolgere le Risorse Umane e il consulente legale prima del deployment, non dopo un reclamo da parte di un candidato. Documentare le decisioni di mitigazione adottate e le relative motivazioni.
- Stabilire un piano di conservazione con eliminazione automatica. Le registrazioni devono sparire entro un termine fisso legato alla decisione di assunzione, non rimanere indefinitamente su un server "per ogni evenienza". Consultate questa guida su come proteggere i dati degli studenti durante la riparazione dei dispositivi per consigli pratici sulla conservazione sicura dei dati e sulla gestione dei dispositivi.
- Limitare l'accesso. Controlli di accesso basati sui ruoli, crittografia in transito e a riposo e registri di audit esportabili devono essere requisiti di base, non optional a pagamento.
- Predisporre un percorso di revisione umana e di appello. Ogni segnalazione automatica necessita di una persona in grado di esaminare la sessione e di un candidato in grado di contestare il risultato.
- Pianificare gli adeguamenti ragionevoli. I candidati con disabilità potrebbero necessitare di formati di sorveglianza alternativi ai sensi dell'ADA. Sperimentare il processo su un piccolo gruppo prima e monitorare i tassi di abbandono prima di estenderlo all'intera azienda.
Consiglio Pro: Condurre la DPIA prima di firmare il contratto con il fornitore, non dopo. Adattare la conformità a uno strumento già in uso è molto più costoso che integrarla fin dalla fase di acquisizione.
Cosa devono pretendere le Risorse Umane dagli strumenti di segnalazione basati sull'IA?
La segnalazione automatica cambia il calcolo legale nel momento in cui inizia a influenzare le decisioni di assunzione. Le norme aggiornate del CCPA in California richiedono ai datori di lavoro di condurre una valutazione documentata del rischio per la privacy prima che molti tipi di tecnologia per la presa di decisioni automatizzata (ADMT) vengano applicati ai dati delle Risorse Umane, e l'analisi di Littler conferma che le Risorse Umane stesse devono far parte di tale processo di valutazione, con obblighi di rendicontazione che entreranno progressivamente in vigore a partire dal 2028.
Prima di adottare qualsiasi strumento di sorveglianza assistito dall'IA, richiedere al fornitore:
- Una descrizione chiara di cosa segnala il modello e come è stato addestrato.
- Risultati dei test sui pregiudizi su gruppi demografici, non solo un punteggio di accuratezza.
- Registri di audit che mostrano ogni segnalazione automatica e il relativo esito.
- Un piano di mitigazione documentato per i falsi positivi.
Le best practice 2026 del Future of Privacy Forum raccomandano comunicazioni sulla trasparenza, test sull'equità e supervisione umana obbligatoria per l'IA utilizzata nelle valutazioni in ambito lavorativo, e il Framework di gestione del rischio per l'IA del NIST fornisce ai team delle Risorse Umane un metodo strutturato per valutare le affermazioni dei fornitori invece di accettarle sulla fiducia. Testare preventivamente qualsiasi nuovo modello di segnalazione su un dataset noto prima di utilizzarlo su candidati reali.
Come proteggere la privacy senza compromettere un processo di selezione equo?
La sorveglianza continua tramite webcam non è l'unico modo per garantire la sicurezza di un test, ed è spesso l'opzione più invasiva per la privacy a fronte del minore guadagno in termini di sicurezza. Un approccio a più livelli — blocco sicuro del browser, verifica leggera dell'identità e revisione umana mirata sulle sessioni segnalate — tende a individuare le reali irregolarità generando molte meno riprese sensibili rispetto alla registrazione di ogni secondo di ogni candidato.
Monitorare l'impatto negativo con la stessa attenzione con cui si monitora il cheating. La regola dei quattro quinti è il parametro di riferimento standard: se il tasso di selezione di un gruppo scende al di sotto dell'80% del tasso del gruppo con il punteggio più alto, esiste un problema di equità che merita indagine indipendentemente dall'intento.
Monitorare queste metriche fin dal primo giorno:
- Tasso di abbandono per gruppo demografico.
- Volume e natura delle richieste di adeguamento ragionevole.
- Tasso di selezione per gruppo, confrontato con la soglia dei quattro quinti.
- Tasso di falsi positivi negli avvisi di sorveglianza automatica.
Sperimentare i nuovi controlli su un gruppo limitato di candidati, stabilire criteri chiari di avanzamento/blocco prima di scalare e offrire formati alternativi come un test con browser in modalità lockdown al posto del video completo per i ruoli in cui tale compromesso ha senso.
Cosa deve contenere il contratto con il fornitore di sorveglianza?
Il contratto è il luogo in cui le promesse sulla privacy diventano vincolanti o svaniscono. Prima di firmare con qualsiasi fornitore di sorveglianza, richiedere:
- Un Accordo sul Trattamento dei Dati (DPA) firmato che nomini ogni sub-responsabile del trattamento e indichi dove i dati dei candidati sono fisicamente archiviati.
- Meccanismi di trasferimento espliciti se i dati attraversano confini internazionali.
- Una garanzia di conservazione con un'API di eliminazione automatica, oltre a un processo documentato per le eccezioni relative a indagini in corso.
- Certificazioni di sicurezza come SOC 2 Type II o ISO 27001, e una finestra di notifica delle violazioni indicata nell'SLA.
- Diritti di audit e un limite contrattuale al riutilizzo dei dati dei candidati da parte del fornitore per l'addestramento dei modelli o qualsiasi altro scopo.
Il linguaggio vago di conservazione "secondo necessità" è uno dei punti di criticità più comuni che i professionisti segnalano nei contratti di sorveglianza. Esigere una finestra di eliminazione specifica legata alla decisione di assunzione più un breve periodo di contestazione, non una promessa generica di "eliminare quando opportuno".
Dove si inserisce Talent Approved in questa checklist
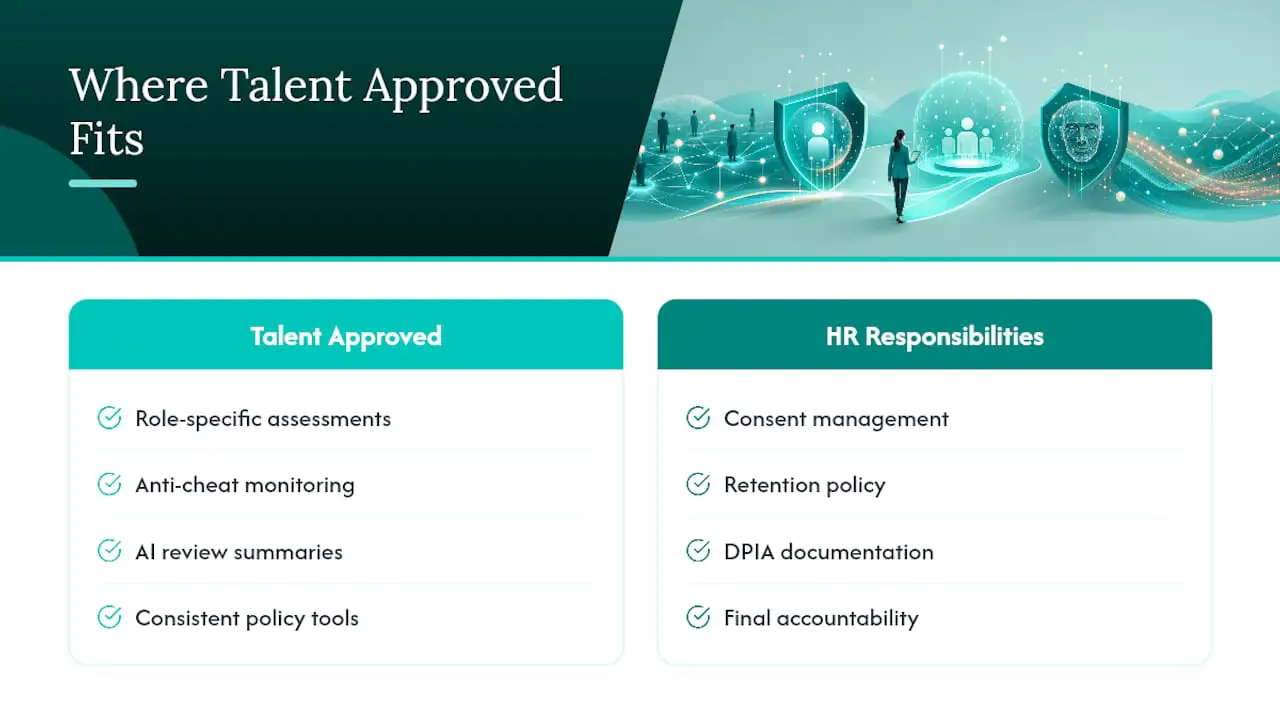
Alcune piattaforme di valutazione basate sull'IA offrono funzionalità che creano valutazioni specifiche per ruolo a partire da una descrizione del lavoro, il che supporta direttamente il principio di minimizzazione: si testano solo le competenze richieste dal ruolo, senza ricorrere a una batteria generica che raccoglie più dati del necessario. Il monitoraggio anti-frode integrato e i riepiloghi generati dall'IA forniscono ai revisori una documentazione verificabile da parte di esseri umani invece di ore di riprese grezze da esaminare manualmente. Nulla di tutto ciò sostituisce la responsabilità delle Risorse Umane riguardo al consenso, alla policy di conservazione o alla documentazione della DPIA. Fornisce gli strumenti per eseguire tale policy in modo coerente.
La sorveglianza proporzionata supera la sorveglianza indiscriminata
La difendibilità supera l'aggressività ogni volta che un candidato o un'autorità di regolamentazione chiede perché avete registrato ciò che avete registrato. Finestre di conservazione vaghe, affermazioni opache dei fornitori sui pregiudizi e l'"i controlli di accesso li gestiamo dopo" sono i tre segnali d'allarme che dovrebbero bloccare l'acquisizione sul nascere. Costruire la documentazione prima di costruire il test.
— Jimmie
Come Talent Approved supporta le valutazioni di selezione rispettose della privacy
Talent Approved è l'alternativa pay-as-you-go rispetto al vincolare il proprio team a un abbonamento di sorveglianza prima di sapere se è la soluzione giusta. Si paga 5 $ per ogni candidato che completa una valutazione, senza contratto ricorrente, quindi lo strumento si adatta al volume di assunzioni effettivo invece di prevedere una tariffa mensile fissa indipendentemente dal numero di candidati testati.
Alcuni prodotti creano rapidamente test specifici per ruolo a partire dalle descrizioni delle mansioni, il che mantiene la raccolta dei dati legata a ciò che il lavoro richiede effettivamente. Possono includere monitoraggio anti-frode e riepiloghi generati dall'IA per fornire al proprio team una documentazione verificabile per ogni sessione segnalata, supportando la fase di revisione umana discussa in precedenza. Se si stanno valutando fornitori rispetto alla checklist contenuta in questo articolo, iniziare confrontando ciò che è incluso a ciascun livello di prezzo con le capacità di conservazione, controllo degli accessi e revisione richieste dalla propria DPIA.
Risorse da salvare per la revisione delle policy
Conservare questi documenti per la revisione legale: le FPF Best Practices for AI and Workplace Assessment Technologies, il Privacy in Practice Bulletin #9 e l'analisi di Littler sul rischio CCPA/ADMT.
Fonti
- Future of Privacy Forum: Best Practices for AI and Workplace Assessment Technologies (2026)
- Privacy in Practice Bulletin #9: Remote proctoring
- Littler: Time HR professionals and in-house employment counsel to add HR data privacy risk
- Proctor360 blog: Remote proctoring pre-employment assessments (retention oversight)
FAQ
La sorveglianza online è legale per le valutazioni di selezione?
Sì, nella maggior parte delle giurisdizioni statunitensi, a condizione che il datore di lavoro fornisca ai candidati una comunicazione chiara, limiti la raccolta dei dati a quanto giustificato dal ruolo e rispetti le leggi applicabili in materia di biometria e privacy come BIPA e CCPA/CPRA. La legalità dipende dalla documentazione e dalla proporzionalità, non dalla tecnologia in sé.
Cosa deve includere una policy sulla privacy per la sorveglianza?
Deve indicare esattamente quali dati vengono raccolti (video, audio, schermo, metadati), la finestra di conservazione con un trigger di eliminazione automatica, chi può accedere alle registrazioni e il processo di revisione umana per le sessioni segnalate. Deve inoltre nominare il DPA del fornitore e i sub-responsabili del trattamento.
Per quanto tempo le Risorse Umane devono conservare le registrazioni di sorveglianza?
La best practice lega la conservazione alla decisione di assunzione più un breve periodo di contestazione documentato, poi prevede l'eliminazione automatica. La conservazione indefinita o "secondo necessità" è un frequente fallimento di conformità che aumenta l'esposizione legale senza aggiungere valore al processo di selezione.
L'utilizzo di un fornitore di sorveglianza IA esonera le Risorse Umane dalla responsabilità legale?
No. Il datore di lavoro rimane il titolare del trattamento dei dati indipendentemente dal fornitore che gestisce la tecnologia, il che significa che le Risorse Umane sono ancora responsabili della DPIA, della base giuridica e delle decisioni in materia di conservazione.
Quanto costa Talent Approved per le valutazioni con sorveglianza?
Talent Approved applica una tariffa di 5 $ per ogni candidato che completa una valutazione, senza abbonamento richiesto. Questa struttura pay-as-you-go consente ai team delle Risorse Umane di scalare il volume dei test senza impegnarsi in un costo mensile fisso.