
Vurderingsteam: Integrer verifisering for å forsvare resultater fra nettbaserte tester
Identitetsverifisering for nettbaserte tester knytter en påstått testdeltaker til en ekte, verifisert person før eksamensklokken starter. For enhver høyinnsatsvurdering er grunnlinjen verdt å innføre dokumentfangst pluss en selfie-biometrisk samsvar, støttet av liveness-deteksjon og en menneskelig gjennomgangsfallback for kanttilfeller. Legg til personvernssikringer, tilgjengelighetsstier og en ren overgang til vurderingsplattformen din, og du har en forsvarlig prosess fra det første klikket.
TL;DR:
- En lagdelt identitetsverifiseringsprosess, inkludert dokumentfangst, selfie-biometrisk samsvar, liveness-deteksjon og menneskelig gjennomgang, er avgjørende for høyinnsatsvurderinger.
- Kontinuerlig re-verifisering under eksamener og omfattende revisjonslogger øker eksamensintegriteten betydelig og hjelper med å forsvare legitimasjon hvis den blir utfordret.
- Ytelsen til verifiseringsløsninger avhenger av beslutningshastighet, lag for svindeldeteksjon, tilgjengelighetsstøtte, revisjonskapasitet og integrasjonsalternativer.
- Riktig testing, klare fallback-prosedyrer, nøyaktige instruksjoner og overholdelse av regionale datalover er avgjørende for vellykket implementering.
- Å kombinere identitetsbevisning med rollespesifikke vurderinger, som i Talent Approved, effektiviserer arbeidsflyten og tilbyr en kostnadseffektiv, skalerbar løsning.
Innholdsfortegnelse
- Hva identitetsverifisering inkluderer: metoder og hvor de befinner seg i testflyten
- Hvorfor identitetsverifisering er viktig for vurderingsintegritet og forsvarbarhet
- Kjernefunksjoner og evalueringskriterier for verifiseringsløsninger
- Beste praksis for implementering og hvordan redusere verifiseringsfeil
- Hvordan Talent Approved integrerer verifisering i rollespesifikke vurderinger
- Personvernregler og overholdelse for nettbasert identitetsverifisering
- Teknologiske fremskritt og nye trender innen identitetsverifisering
- Forebygging og oppdagelse av sofistikerte svindeltaktikker
- Sammenligning av identitetsverifiseringsmetoder etter funksjonskategori
- Forfatterens sjekkliste og endelige praktiske anbefalinger
- Kom i gang med verifiserte ferdighetsvurderinger
- Kilder
- FAQ
Hva identitetsverifisering inkluderer: metoder og hvor de befinner seg i testflyten
En innloggingsskjerm forteller deg at noen har et passord. Den forteller deg ikke hvem som sitter bak tastaturet. Denne distinksjonen er hele grunnen til at identitetsverifisering eksisterer som en disiplin atskilt fra autentisering.
Kontoautentisering bekrefter at legitimasjonen samsvarer med en post. Identitetsbevisning bekrefter at personen som holder denne legitimasjonen er den de hevder å være, i sanntid, på testdagen. Å forveksle de to er et av de vanligste hullene i eksamensikkerhetsprogrammer. Et delt passord, et kjøpt pålogging eller en fullmektig testdeltaker seiler rett gjennom autentisering og berører aldri identitetsbevisning i det hele tatt, med mindre arbeidsflyten din tvinger frem spørsmålet.
Slik brytes kjernemetodene ned operasjonelt:
- Dokumentfangst: Kandidaten fotograferer en offentlig utstedt legitimasjon (pass, førerkort, nasjonalt ID-kort). Optisk tegngjenkjenning (OCR) henter navn, fødselsdato og dokumentnummer, mens rettsmedisinsk sjekk ser etter manipuleringssignaler som inkonsekvente skrifttyper, endrede sikkerhetsfunksjoner eller ikke-samsvarende hologrammønstre.
- Ansiktssammenligning: En selfie matches mot bildet på dokumentet, enten som en direkte bilde-til-bilde-sammenligning eller mot en biometrisk mal. Systemet returnerer en tillitsscore snarere enn et flatt ja eller nei, noe som betyr noe fordi et treff på 62 % og et treff på 98 % aldri bør utløse samme etterfølgende handling.
- Liveness-deteksjon: Dette bekrefter at et levende menneske er til stede, ikke et bilde, en video eller en deepfake holdt opp mot kameraet. Passiv liveness analyserer selve bildet for tekstur- og dybdesignaler; aktiv liveness ber kandidaten blinke, snu hodet eller si et tall. Aktive metoder fanger opp flere forfalskningstiltak, men produserer også flere falske avvisninger for kandidater med begrenset mobilitet eller dårlige forbindelser, noe som er grunnen til at avveiningen trenger en politikkbeslutning, ikke en standardinnstilling.
- Menneskelig gjennomgang i løkken: Automatiserte systemer eskalerer alt de ikke kan løse trygt. Det inkluderer ikke-standard dokumenter, nylige navneendringer, belysningsfeil eller tilretteleggingsforespørsler. Eksperter anbefaler konsekvent å rute disse sakene til en opplært gjennomganger snarere enn å standardisere til automatisk avvisning, siden menneskelig gjennomgang håndterer kanttilfeller som automatiserte kontroller håndterer feil langt mer pålitelig enn en regelmotor alene.
Hvor disse kontrollene befinner seg i arbeidsflyten din, betyr like mye som selve kontrollene. De fleste programmer kjører verifisering som en pre-vurderingsport, som blokkerer testinngang inntil identitet er bekreftet. Høyere-innsats sertifiseringer legger til kontinuerlige kontroller, periodiske re-verifiseringsøyeblikksbilder under sesjonen for å fange opp en midttest-bytte. Hvert program, uavhengig av innsats, bør generere post-sesjons revisjonsoppføringer, tidsstemplede logger over verifiseringsbeslutningen, tillitsscoren og eventuelle notater fra menneskelig gjennomganger, arkivert ved siden av selve eksamensresultatet.
Hvorfor identitetsverifisering er viktig for vurderingsintegritet og forsvarbarhet
Å hoppe over identitetsverifisering skaper ikke bare et sikkerhetshull. Det skaper et ansvar som dukker opp måneder senere, når en legitimasjon blir utfordret.
Fire trusler dukker opp gjentatte ganger i diskusjoner om eksamensintegritet: identitetstyveri (noen andre tar testen helt), fullmektig testing (en betalt stedfortreder sitter for den ekte kandidaten), legitimasjonssvindel (et stjålet eller lånt pålogging), og i økende grad, KI-generert forfalskning, der syntetiske ansikter eller stemkloninger forsøker å lure biometriske kontroller. Den siste kategorien vokser raskt nok til at leverandører av liveness-deteksjon nå behandler deepfake-motstand som en kjernefunksjon snarere enn et kanttilfelle.
Sterk verifisering gjør mer enn å blokkere dårlige aktører. Det krymper undersøkelsesarbeidsmengden når et resultat blir bestridt, fordi du har et dokumentert beslutningsspor i stedet for et skuldertrekk. Standardfokuserte organisasjoner som ETS råder til at identitetsverifisering bør skaleres etter testinnsats og forbli forsvarbar under gransking, og dette prinsippet gjelder enten du kjører en profesjonell sertifisering eller en intern ferdighetsskjerm.
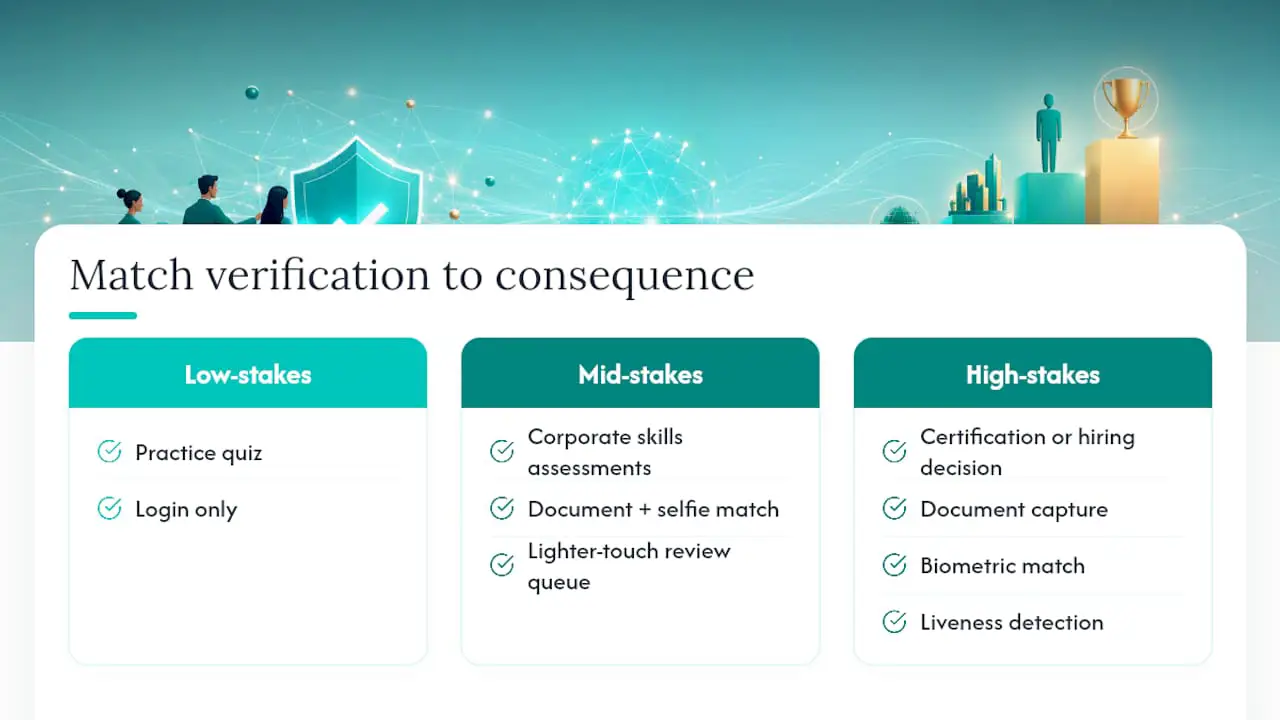
En praktisk tommelfingerregel: match verifiseringsstyrken til konsekvens. En lavrisiko-øvingsquiz trenger lite mer enn et pålogging. En sertifiseringseksamen som låser opp en lisens, et jobbtilbud eller en sekssifret lønnsavgjørelse, trenger hele stakken: dokumentfangst, biometrisk samsvar, liveness og en menneskelig gjennomganer i beredskap. Mellomsjiktet, de fleste bedriftsferdighetsvurderinger, passer godt med dokument pluss selfie-samsvar og en lettere gjennomgangskø.
Fordelen forsterkes. Hver verifisert sesjon du kan forsvare på papir er én tvist mindre som spiser opp en programleders uke, og én grunn mer til at kandidater stoler på at legitimasjonen de tjente faktisk betyr noe.
Kjernefunksjoner og evalueringskriterier for verifiseringsløsninger
Å velge mellom verifiseringsmetoder (enten du bygger interne regler eller evaluerer leverandørteknologi) handler om en kort liste med kriterier som faktisk forutsier ytelse i den virkelige verden.
- Beslutningslatens og SLA for menneskelig gjennomgang: Noen leverandører rapporterer automatiserte beslutninger på omtrent 6 til 10 sekunder, med fullstendige fangstflyter som fullføres på under to minutter, noe som passer pent inn i et planlagt eksamensvindu. Spør om hvordan SLA-en ser ut når en sak eskalerer til menneskelig gjennomgang, siden en fem-minutters ventetid under en tidssatt eksamen skaper sitt eget rettferdighetsproblem.
- Første-forsøk-gjennomstrøm og assistert fangst: UX-veiledning innebygd direkte i fangstskjermen, som sanntids rammescoring som forteller en kandidat å holde kameraet stødigere eller flytte seg nærmere en lyskilde, reduserer målbart frafall og gjentatte forsøk.
- Svindelsignallag: De sterkeste oppsettene kombinerer dokumentrettsmedisin, liveness, enhets- og nettverksintelligens og biometrisk konfidensskoring snarere enn å lene seg på ett enkelt signal, siden lagdelte kontroller fanger opp forfalskning som en enkeltpunktskontroll går glipp av.
- Personvern, oppbevaring og eksporterbarhet: Bekreft hvor lenge biometriske data og dokumentbilder oppbevares, om revisjonslogger eksporteres rent for samsvarsvurderinger, og hvem som har tilgang til råbilder versus avledede scorer.
- Tilgjengelighetsstøtte: Alternative ID-arbeidsflyter for kandidater uten standard dokumenter, pluss en menneskelig støttekanal for alle som mislykkes gjentatte ganger med automatisert fangst, må eksistere før lanseringsdagen, ikke som en oppdatering etterpå.
- Integrasjonsalternativer: LMS- og ATS-webhooks, API-tilgang og SSO-kompatibilitet bestemmer hvor mye friksjon som legges til din eksisterende kandidatopplevelse.
Proffips: Be enhver leverandør om deres falsk-avvisningsrate brutt ned etter enhetstype, ikke bare et overordnet nøyaktighetstall. Et system som presterer bra på stasjonære webkameraer kan svikte uforholdsmessig på eldre Android-telefoner, og dette gapet blir et tilgjengelighetsproblem hvis du ikke fanger det opp under evaluering.
Beste praksis for implementering og hvordan redusere verifiseringsfeil
De fleste verifiseringsfeil kan spores tilbake til noe langt mer ordinært enn svindel: dårlige bilder.
- Integrer flyten i nettleseren. Unngå å sende kandidater til en separat app-nedlasting eller en ekstern omdirigering. Innebygde, nettleserbaserte verifiseringsflyter fullføres med høyere frekvens enn omdirigeringsbaserte flyter, i stor grad fordi hvert ekstra trinn er en sjanse for at noen forlater sesjonen.
- Gi kandidater spesifikke fangstinstruksjoner. Dårlig bildekvalitet, gjenskinn, uskarphet eller avskjærte kanter forårsaker de fleste verifiseringsfeil. Fortell kandidatene å bruke en mørk matt bakgrunn, unngå blits, holde enheten stødig, ramme inn hele legitimasjonen inkludert hjørnene og plassere seg nær naturlig vindslys i stedet for overskotslysstofflys.
- Utform en tydelig fallback-vei. Bygg inn et definert antall forsøk på nytt, en ren eskalering til menneskelig gjennomgang og en klartekstmelding som forklarer hva som skjer og omtrent hvor lang tid det vil ta.
- Overvåk gjennomstrøm og årsaker til feil kontinuerlig. Spor hvorfor sesjoner mislykkes, ikke bare hvor ofte, og juster følsomhetsterskler til programmets faktiske risikoterskel snarere enn leverandørens standardinnstilling.
- Kjør sandkasse-volumtester før utrulling. Testsandkasser med simulerte identiteter lar team validere regelesett under kontrollerte forhold, og å simulere kanttilfelle-dokumenter (utløpte legitimasjoner, ikke-standard formater, tilretteleggingsscenarier) før lansering fanger opp problemer som bare dukker opp i stor skala, som en enhetsfingeravtrykkterskel som merker en hel klasse eldre telefoner som mistenkelige.
Proffips: Kjør sandkassetesten din i løpet av et simulert toppvindu, ikke en rolig ettermiddag. Verifiseringssystemer som fungerer fint ved lavt volum, setter noen ganger menneskelige gjennomgangssaker i kø raskere enn gjennomganerne kan behandle dem når den virkelige eksamendags-trafikken treffer.
Hvordan Talent Approved integrerer verifisering i rollespesifikke vurderinger
Talent Approved bygger identitetskontroller inn i samme arbeidsflyt som sine rollespesifikke ferdighetsvurderinger, slik at verifisering ikke er et tilleggstrinn som lever i et annet system. Anti-juksmekanismene, inkludert skjerm- og webkameraovervåking og full sesjonsopptak, kombineres med identitetskontroller for å skape én kontinuerlig oppføring snarere enn to usammenhengende logger.
Plattformens Magic Create-funksjon lar et ansetteteam generere en skreddersydd, rollespesifikk vurdering fra en stillingsbeskrivelse på minutter, og verifiseringsregler følger med den vurderingen snarere enn å kreve separat oppsett. KI-genererte ytelsesammendrag gir deretter gjennomganerne et forsvarlig, dokumentert beslutningsspor ved siden av kandidatens score, noe som betyr noe når en ansettelsesansvarlig trenger å forklare en beslutning måneder senere.
Fordi Talent Approved kjører på en betal-etter-bruk prismodell uten abonnementsforpliktelse, kan vurderingsteam prøve en verifiseringsstøttet arbeidsflyt på en liten kandidatgruppe før de forplikter seg til en fullstendig utrulling. Den strukturen passer også naturlig med de umiddelbare vurderingsarbeidsflytene mange ansetteteam allerede kjører for ekstern screening.
Personvernregler og overholdelse for nettbasert identitetsverifisering
Å samle inn et offentlig ID-bilde og en ansiktsbiometri plasserer deg midt i databeskyttelsesloven, og reglene varierer etter region på måter som tar programmer på senga.
Under EUs generelle databeskyttelsesforordning regnes biometriske data brukt til identifikasjon som en særlig kategori av personopplysninger, noe som betyr strengere krav til samtykke, lagring og behandling enn en vanlig navn-og-e-post-oppføring. Under California Consumer Privacy Act og relaterte delstatslover har kandidater generelt rettigheter til å vite hvilke biometriske og dokumentdata som ble samlet inn, be om sletting, og i noen delstater motta spesifikt varsel før biometrisk innsamling begynner.
Praktisk overholdelse starter med tre spørsmål. Hvor lenge oppbevarer du dokumentbilder og biometriske maler etter at en beslutning er tatt? Hvem i organisasjonen din, eller hvilken leverandør, kan få tilgang til råbilder versus en avledet samsvarscore? Kan du produsere en eksporterbar revisjonslogg hvis en regulator eller kandidat ber om det? Et program som ikke kan svare rent på alle tre, har et samsvargap, ikke bare et dokumentasjonsgap.
Grenseoverskridende testprogrammer møter et ekstra lag: en kandidat verifisert i én jurisdiksjon kan falle under forskjellige oppbevarings- og samtykkeregler enn en kandidat i en annen, selv innenfor det samme eksamensvinduet. Å bygge oppbevarings- og tilgangspolicyer rundt den strengeste gjeldende standarden, snarere enn den løseste, sparer vanligvis en omskriving senere.
Teknologiske fremskritt og nye trender innen identitetsverifisering
Verifiseringsstakken som vurderingsprogrammer stolte på for fem år siden (et statisk dokumentsøk og et enkelt selfie-samsvar) erstattes av kontinuerlige, multisignalsystemer som behandler identitet som en løpende sjekk snarere enn en engangsport.
Liveness-deteksjon har beveget seg fra enkle blinkestester mot passiv analyse som leser tekstur, dybde og mikrobevegelse i én enkelt ramme, noe som forkorter fangsttiden uten å ofre nøyaktigheten. Enhets- og nettverksintelligens sitter nå ved siden av biometrisk matching som et standardlag, og merker signaler som en uvanlig IP-plassering eller en enhet som tidligere var knyttet til en annen kandidatprofil, noe som fanger opp fullmektig testing som et ansiktssamsvarsalene ville gått glipp av.
Det mest konsekvensrike skiftet er deepfake-motstand. Etter hvert som syntetiske video- og stemmekloningsverktøy blir mer tilgjengelige, bygger verifiseringsleverandører deteksjonsmodeller spesielt opplært til å oppdage artefaktene disse verktøyene etterlater, subtile inkonsekvenser i lysrefleksjon, blinketiming eller lydfase som en menneskelig gjennomganer kan gå glipp av, men en opplært modell fanger pålitelig.
Kontinuerlig autentisering, periodiske re-kontroller gjennom en testøkt snarere enn én enkelt port ved starten, vinner også terreng for høyinnsatssertifiseringseksamener, der en midtsesjonsbytte har reelle konsekvenser. Forvent at dette blir standard for lisensierings- og regulatoriske eksamener lenge før det blir standard for lavere-innsats bedriftsskjerming, rett og slett fordi kostnad-nytte-matematikken skiller seg skarpt mellom de to.
Forebygging og oppdagelse av sofistikerte svindeltaktikker
Svindeltaktikker har blitt mer tekniske, men mottiltakene følger en forutsigbar logikk: ingen enkelt kontroll bør bære hele byrden.
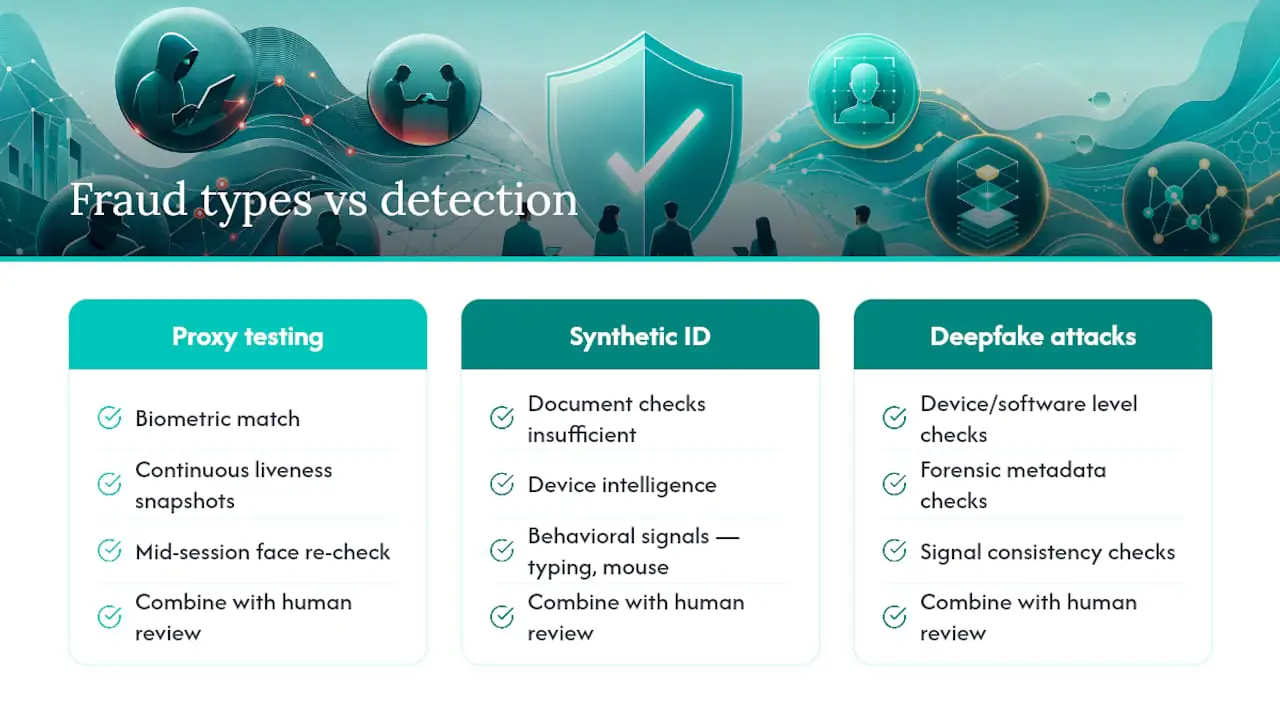
Fullmektig testing, der en betalt stedfortreder tar eksamen, fanges best opp ved å kombinere biometrisk samsvar med kontinuerlige liveness-øyeblikksbilder under sesjonen snarere enn én enkelt kontroll ved starten. En stedfortreder som passerer åpningsporten, kan fortsatt bli flagget midt i sesjonen hvis ansiktet i en senere ramme ikke samsvarer med det som åpnet eksamen.
Syntetisk identitetssvindel, bygget fra en blanding av ekte og fabrikerte data, har en tendens til å gli forbi dokumentkontroller alene fordi selve dokumentet kan se legitimt ut. Å legge til enhetsintelligenss og atferdssignaler, som uvanlig skrivetakt eller et musebevegelsesmønster som ikke er konsistent med menneskelig inndata, fanger opp det en dokumentskanning går glipp av.
Deepfake- og injeksjonsangrep, der en kandidat mater en manipulert videostrøm direkte inn i kamerainndata snarere enn å holde opp en fysisk skjerm, krever deteksjon på enhets- og programvarenivå, ikke bare bildenivå. Det er her rettsmedisinsk sjekk som undersøker metadata og signalkonsistens gjør seg fortjent, siden en visuelt overbevisende deepfake fortsatt kan bære tekniske fingeravtrykk som avslører den.
Den praktiske konklusjonen for vurderingsteam: budsjetter for lagdelt deteksjon snarere enn ett enkelt best-i-klasse-verktøy. Et program som kombinerer dokumentrettsmedisin, biometrisk konfidensskoring, liveness og menneskelig gjennomgang, fanger opp langt mer enn noen av disse metodene kjørende alene.
Sammenligning av identitetsverifiseringsmetoder etter funksjonskategori
Snarere enn å rangere navngitte leverandører, hjelper det å sammenligne verifiseringsmetoder etter funksjonskategoriene som faktisk driver resultater, siden to løsninger med liknende markedsføringsspråk kan oppføre seg svært forskjellig under reelle eksamensforhold.
| Funksjonskategori | Hva du skal se etter | Hvorfor det betyr noe for eksamener |
|---|---|---|
| Beslutningshastighet | Automatiserte resultater på sekunder, med en definert SLA for menneskelig eskalering | Holder kandidater innenfor et planlagt eksamensvindu uten urettferdig forsinkelse |
| Svindelsignaldybde | Dokumentrettsmedisin pluss biometrisk matching pluss enhetsintelligens | Enkeltpunktskontroller går glipp av syntetisk og fullmektig svindel som lagdelte kontroller fanger |
| Tilgjengelighetsorientering | Alternative ID-arbeidsflyter og en levende menneskelig støttekanal | Forhindrer at legitime kandidater med tilretteleggingsbehov blir utestengt |
| Revisjon og eksport | Eksporterbare, tidsstemplede beslutningslogger med gjennomganernotater | Støtter forsvarbarhet hvis en sertifiserings- eller ansettelsesavgjørelse senere utfordres |
| Integrasjonsdybde | API-, webhook-, LMS- og SSO-støtte | Bestemmer hvor mye friksjon som legges til din eksisterende kandidatflyt |
Inngangsverktøy bygget for engangssjekker håndterer ofte dokumentfangst og et enkelt selfie-samsvar godt, men mangler den kontinuerlige re-verifiseringen og revisjonseksportdybden som sertifiseringsgrads programmer trenger. Enterprise-klasse plattformer dekker vanligvis hele funksjonssettet, men kan introdusere mer konfigurasjonskostnader enn et mindre program faktisk trenger, noe som er nøyaktig grunnen til at det å matche verktøyet til risikonivået ditt, snarere enn å standardisere til det mest funksjonsdichte alternativet, sparer både penger og oppsettid.
Forfatterens sjekkliste og endelige praktiske anbefalinger
Start i det små: definer risikonivåene dine, velg en metodeblanding for hvert, og kjør et begrenset pilotprosjekt før en fullstendig utrulling. Spor gjennomstrøm og årsaker til feil fra dag én, ikke måned tre. Bekreft at tilgjengelighetsfallback faktisk fungerer ved å teste det med et reelt tilretteleggingsscenario, ikke bare et policydokument. Fremfor alt, bygg for forsvarbarhet først. Et verifiseringsprogram som produserer et rent revisjonsspor og behandler kandidatopplevelse som et reelt mål, ikke som en ettertanke, overgår et bygget rent rundt å blokkere svindel.
— Jimmie
Kom i gang med verifiserte ferdighetsvurderinger
Talent Approved kobler identitetsverifisering med rollespesifikk ferdighetstesting i én arbeidsflyt, slik at du ikke syr sammen et separat bevisningsverktøy og en separat vurderingsplattform. Anti-jukslaget, skjerm- og webkameraovervåking, sesjonsavspillinger og KI-genererte sammendrag, gir deg det samme forsvarlige oppføringen denne guiden anbefaler, uten en annen leverandørkontrakt å administrere.
Fordi prissetting kjører betal-etter-bruk til $5 per fullført kandidat uten abonnement påkrevd, kan du pilotere en verifiseringsstøttet vurdering på en håndfull kandidater før du bestemmer deg for om du vil utvide det programomfattende. Kombiner det med Magic Create, som bygger en skreddersydd, rollespesifikk test fra en stillingsbeskrivelse på minutter, og et pilotprosjekt som kanskje ville ha tatt uker å konfigurere andre steder kan være i gang innen i morgen. Gå til prissettingssiden for å se den eksakte kostnaden for ditt kandidatvolum og start din første verifiserte vurdering.
Kilder
For dypere teknisk detalj, se Plaids identitetsverifiseringsdokumentasjon, ABBYYs veiledning om menneskelig gjennomgang i løkken, PMC-forskning om brukervennlighet i digital verifisering, og Leodexs gjennomgang av vanlige verifiseringsfeil.
FAQ
Er Onfido et legitimt identitetsverifiseringsselskap?
Onfido er en etablert leverandør av identitetsverifisering brukt innen bank, gig-økonomi og andre sektorer som krever dokument- og biometriske kontroller. Legitimitet i dette området handler om hvorvidt en leverandørs metoder, beslutningsåpenhet og samsvardokumentasjon samsvarer med programmets spesifikke risiko- og regulatoriske behov, ikke leverandørens navnegjenkjenning alene.
Hvordan kan jeg bestå identitetsverifiseringssjekken min?
De fleste feil skyldes bildekvalitet, så bruk naturlig lys, en mørk matt bakgrunn og hold enheten stødig mens du rammer inn hele legitimasjonen inkludert hjørnene. Unngå gjenskinn fra blits eller blanke overflater, siden dårlige fangstforhold forårsaker flertallet av verifiseringsavvisninger.
Finnes det en gratis app som kan verifisere identiteten min?
Noen identitetsverifiseringsverktøy tilbyr gratisversjon eller prøvetilgang for individuelle sjekker, men vurderingsprogrammer trenger generelt en betalt løsning med revisjonslogging, eskalering til menneskelig gjennomgang og samsvarsegenskaper som gratis forbrukerapper ikke gir. For kandidatferdighetsvurderinger spesifikt er verifisering vanligvis bundlet inn i testplattformen selv snarere enn å kjøres som en separat gratis app.
Trenger alle testdeltakere samme nivå av identitetsverifisering?
Nei. Verifiseringsstyrken bør skaleres med innsatsen i eksamen. En lavrisiko-øvingstest trenger minimal bevisning, mens en sertifisering eller ansettelsesavgjørelse som bærer reell vekt, berettiger hele stakken av dokumentfangst, biometrisk samsvar, liveness og menneskelig gjennomgangsfallback.
Hva tar Talent Approved for vurderinger med verifisering inkludert?
Talent Approved kjører på en betal-etter-bruk-modell til $5 per fullført kandidat, uten abonnementsgebyr påkrevd. Verifiserings- og anti-juksfunksjoner er en del av den samme vurderingsarbeidsflyten snarere enn et separat linjeelement.