
Arviointitiimit: Integroi henkilöllisyyden varmennus verkkotenttien tulosten suojaamiseksi
Henkilöllisyyden varmennus verkkotesteissä yhdistää ilmoitetun kokelaan todelliseen, varmennettuun henkilöön ennen kuin koetimer käynnistyy. Korkean panoksen arvioinneissa suositeltava peruslähtötaso on asiakirjan tallennus sekä selfie-biometrinen vertailu, joita tukevat liveydentunnistus ja ihmisarvioitsijan varareitti poikkeustapauksia varten. Lisää kerros tietosuojasuojauksia, saavutettavuusreittejä ja sujuvaa siirtymistä arviointialustallesi, niin sinulla on puolustettavissa oleva prosessi ensimmäisestä klikkauksesta alkaen.
Lyhyesti:
- Kerrostettu henkilöllisyyden varmennus, joka sisältää asiakirjan tallennuksen, selfie-biometrisen vertailun, liveydentunnistuksen ja ihmisarvioinnin, on välttämätön korkean panoksen arvioinneissa.
- Jatkuva uudelleenvarmennus kokeen aikana ja kattavat auditointilokitiedostot lisäävät merkittävästi kokeen eheyttä ja auttavat puolustamaan todistuksia, jos niitä riitautetaan.
- Varmennusratkaisun suorituskyky riippuu päätösnopeudesta, petostentunnistuksen kerroksista, saavutettavuustuesta, auditointikyvyistä ja integrointivaihtoehdoista.
- Asianmukainen testaus, selkeät varamenettelyt, tarkat ohjeet ja alueellisten tietolakien noudattaminen ovat kriittisiä onnistuneen käyttöönoton kannalta.
- Henkilöllisyyden todentamisen yhdistäminen roolikohtaisiin arviointeihin, kuten Talent Approved tekee, tehostaa työnkulkua ja tarjoaa kustannustehokkaan ja skaalautuvan ratkaisun.
Sisällysluettelo
- Mitä henkilöllisyyden varmennus sisältää: menetelmät ja niiden sijainti testitoiminnossa
- Miksi henkilöllisyyden varmennus on tärkeää arviointien eheyden ja puolustettavuuden kannalta
- Varmennusratkaisujen keskeiset ominaisuudet ja arviointikriteerit
- Käyttöönoton parhaat käytännöt ja varmennusvirheiden vähentäminen
- Kuinka Talent Approved integroi varmennuksen roolikohtaisiin arviointeihin
- Tietosuojasäädökset ja verkkohenkilöllisyyden varmennuksen vaatimustenmukaisuus
- Teknologiset edistysaskeleet ja henkilöllisyyden varmennuksen nousevat trendit
- Kehittyneiden petostaktiikoiden estäminen ja havaitseminen
- Henkilöllisyyden varmennuslähestymistapojen vertailu ominaisuuskategorioittain
- Kirjoittajan tarkistuslista ja lopulliset käytännön suositukset
- Aloita varmennetut taitoarvioinnit
- Lähteet
- UKK
Mitä henkilöllisyyden varmennus sisältää: menetelmät ja niiden sijainti testitoiminnossa
Kirjautumisruutu kertoo, että jollakin on salasana. Se ei kerro, kuka istuu näppäimistön takana. Tämä ero on se ainoa syy, miksi henkilöllisyyden varmennus on olemassa omana tieteenalanaan erillään todentamisesta.
Tilin todentaminen vahvistaa, että tunnisteet vastaavat tietueita. Henkilöllisyyden todistaminen vahvistaa, että kyseisiä tunnisteita hallussaan pitävä henkilö on todella se, joksi hän väittää olevansa – reaaliajassa, koepäivänä. Näiden kahden sekoittaminen on yksi yleisimmistä aukoista koetietoturvaohjelma. Jaettu salasana, ostettu kirjautuminen tai sijaiskokelaan käyttö läpäisee todentamisen helposti eikä kosketa henkilöllisyyden todistamista lainkaan – ellei työnkulkusi pakota asiaa.
Tässä on, miten ydimenetelmät jakautuvat operatiivisesti:
- Asiakirjan tallennus: Kokelaat ottavat valokuvan viranomaisen myöntämästä henkilöllisyystodistuksesta (passi, ajokortti, henkilökortti). Optinen merkintunnistus (OCR) poimii nimen, syntymäajan ja asiakirjanumeron, kun taas oikeustekninen tarkistus etsii peukaloinnin merkkejä, kuten epäjohdonmukaisia fontteja, muutettuja turvaominaisuuksia tai hologrammikaavan epäsäännöllisyyksiä.
- Kasvojentunnistusvertailu: Selfie verrataan asiakirjan valokuvaan joko suorana kuva-kuva-vertailuna tai biometrisen mallin avulla. Järjestelmä palauttaa luottamuspistemäärän eikä suoraa kyllä tai ei -vastausta, mikä on tärkeää, koska 62 prosentin ja 98 prosentin vastaavuuden ei pitäisi koskaan johtaa samaan jatkotoimenpiteeseen.
- Liveydentunnistus: Tämä vahvistaa, että paikalla on elävä ihminen eikä kameraan pidettävä valokuva, video tai deepfake. Passiivinen liveydentunnistus analysoi kuvan tekstuuri- ja syvyysvihjeet; aktiivinen liveydentunnistus pyytää kokelasta räpäyttämään silmiään, kääntämään päätään tai sanomaan numeron. Aktiiviset menetelmät pysäyttävät enemmän huijausyrityksiä, mutta tuottavat myös enemmän virheellisiä hylkäyksiä kokelas, joilla on rajoitettu liikkuvuus tai huono yhteys, minkä vuoksi kompromissi tarvitsee poliittisen päätöksen eikä oletusasetusta.
- Ihminen silmukassa -arviointi: Automaattiset järjestelmät siirtävät kaikki tapaukset, joita ne eivät pysty ratkaisemaan luotettavasti. Tähän sisältyvät epätavalliset asiakirjat, äskeiset nimenmuutokset, valaistusvikaviat tai mukautusjärjestelypyynnöt. Asiantuntijat suosittelevat johdonmukaisesti näiden tapausten ohjaamista koulutetulle arvioitsijalle automaattisen hylkäämisen sijaan, koska ihmisarviointi käsittelee automaattisten tarkistusten virheellisesti käsittelemät poikkeustapaukset paljon luotettavammin kuin pelkät sääntökoneet.
Se, mihin nämä tarkistukset sijoittuvat työnkulussasi, on yhtä tärkeää kuin itse tarkistukset. Useimmat ohjelmat suorittavat varmennuksen arviointia edeltävänä portina, joka estää testiinpääsyn, kunnes henkilöllisyys on vahvistettu. Korkeamman panoksen sertifiointiohjelmat lisäävät jatkuvat tarkistukset – jaksoittaiset uudelleenvarmennusnäytteet istunnon aikana mahdollisen kesken testattavan vaihdon havaitsemiseksi. Jokaisen ohjelman, panoksista riippumatta, tulisi tuottaa istunnon jälkeiset auditointitiedostot – aikaleimattuja lokeja varmennuspäätöksestä, luottamuspistemäärästä ja ihmisarvioitsijan mahdollisista huomioista – jotka arkistoidaan koetuloksen rinnalle.
Miksi henkilöllisyyden varmennus on tärkeää arviointien eheyden ja puolustettavuuden kannalta
Henkilöllisyyden varmennuksen ohittaminen ei pelkästään luo tietoturva-aukkoa. Se luo vastuun, joka paljastuu kuukausia myöhemmin, kun todistusta riitautetaan.
Neljä uhkaa nousee toistuvasti esiin koetietoturvakeskusteluissa: tekaistujen henkilöllisyyksien käyttö (joku muu suorittaa testin kokonaan), sijaiskokelaan käyttö (palkattu sijainen istuu oikean kokelaan puolesta), tunnistetietojen petos (varastettu tai lainattu kirjautumistunnus) ja yhä kasvavissa määrin tekoälyn tuottama huijaus**, jossa synteettiset kasvot tai äänikloonit yrittävät huijata biometrisiä tarkistuksia. Viimeksi mainittu kategoria kasvaa niin nopeasti, että liveydentunnistustoimittajat kohtelevat nyt deepfake-vastustuskykyä ydinominaisuutena eikä reunatapauksena.
Vahva varmennus tekee enemmän kuin pelkästään estää pahansuopoja toimijoita. Se pienentää tutkimustyötä, kun tulos riitautetaan, koska sinulla on dokumentoitu päätösketju sen sijaan että nöyrryttelisit. Standardeihin keskittyvät organisaatiot kuten ETS neuvovat, että henkilöllisyyden varmennuksen tulee skaalautua testin panoksiin ja pysyä puolustettavana tarkastelussa, ja tämä periaate pätee riippumatta siitä, järjestätkö ammatillisen sertifioinnin vai sisäisen taitoseulonnan.
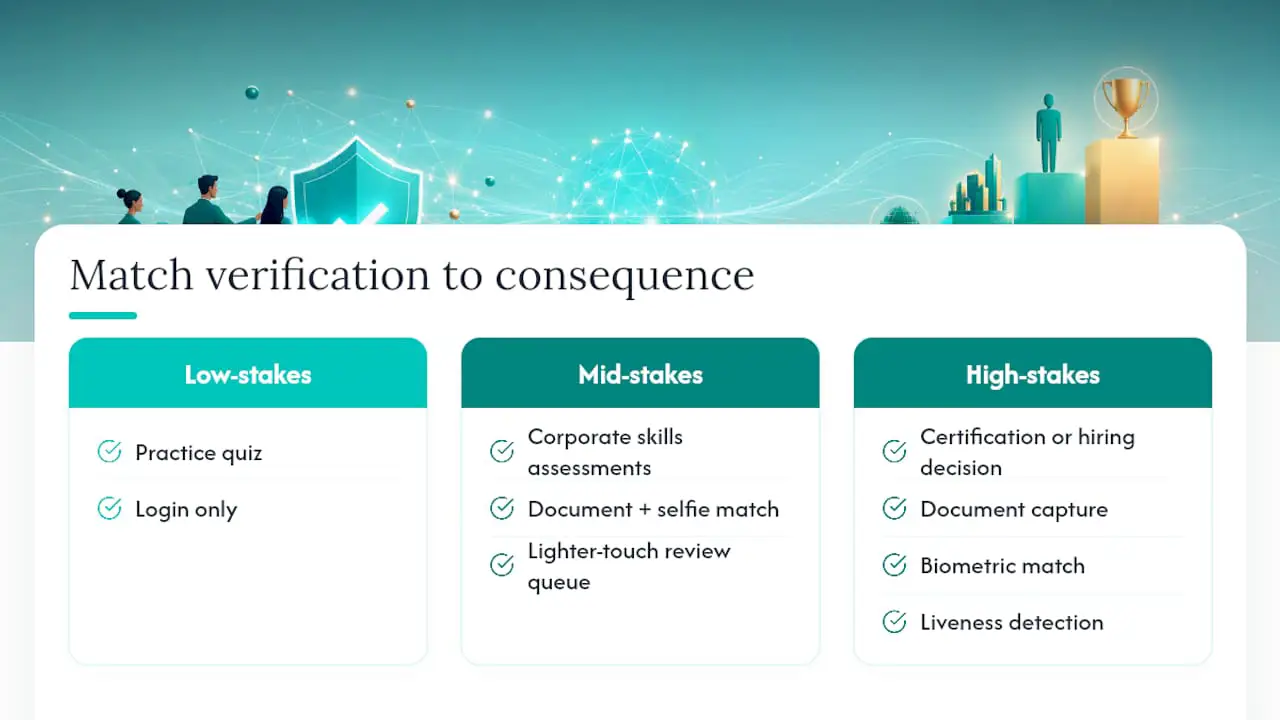
Käyttökelpoinen nyrkkisääntö: sovita varmennuksen vahvuus seurauksiin. Matalan panoksen harjoitustentti tarvitsee vain kirjautumisen. Sertifiointikoe, joka avaa lisenssin, työtarjouksen tai kuusinumeroisen palkkiopäätöksen, tarvitsee koko pinon: asiakirjan tallennuksen, biometrisen vertailun, liveydentunnistuksen ja ihmisarvioitsijan valmiustilassa. Välikerros – useimmat yrityksen taitoarvioinnit – sopii mukavasti asiakirjan ja selfie-vertailun yhdistelmällä sekä kevyemmällä tarkistusjonolla.
Hyöty kasvaa kertautumisen myötä. Jokainen paperilla puolustettavissa oleva varmennettu istunto on yksi riita vähemmän, joka vie ohjelmajohtajan viikon, ja yksi syy enemmän kokelas luottaa siihen, että ansaittu todistus todella tarkoittaa jotain.
Varmennusratkaisujen keskeiset ominaisuudet ja arviointikriteerit
Varmennuslähestymistapojen välillä valitseminen – olipa kyse sisäisten sääntöjen rakentamisesta tai toimittajateknologian arvioinnista – tiivistyy lyhyeen luetteloon kriteereistä, jotka tosiasiassa ennustavat reaalimaailman suorituskykyä.
- Päätösviive ja ihmisarvioinnin palvelutasosopimus: Jotkin toimittajat ilmoittavat automaattiset päätökset noin 6–10 sekunnissa, ja koko tallennusvirta valmistuu alle kahdessa minuutissa, mikä sopii aikataulutetun koetunnin sisälle. Kysy, miltä palvelutasosopimus näyttää, kun tapaus eskaloidaan ihmisarviointiin, sillä viiden minuutin odotus aikataulutetun koetunnin aikana aiheuttaa oman oikeudenmukaisuusongelmansa.
- Ensimmäisen yrityksen läpäisyprosentti ja ohjattu tallennus: Suoraan tallennusnäyttöön upotettu UX-ohjeistus – kuten reaaliaikainen kehyspisteytysjärjestelmä, joka kertoo kokelas pitää kamera vakaampana tai siirtyä lähemmäs valonlähdettä – vähentää mitattavasti hylkäämistä ja uusintayrityksiä.
- Petossignaalin kerrokset: Vahvimmat asetukset yhdistävät asiakirjan oikeusteknisen tarkistuksen, liveydentunnistuksen, laite- ja verkkoälykkyyden sekä biometrisen luottamuspisteytyksen sen sijaan, että nojataan yhteen signaaliin, koska kerrostetut tarkistukset havaitsevat huijauksia, joita yksittäinen tarkistuspiste ei havaitse.
- Tietosuoja, säilytys ja vietävyys: Vahvista, kuinka kauan biometrisiä tietoja ja asiakirjakuvia säilytetään päätöksenteon jälkeen, voidaanko auditointilokeja viedä sujuvasti vaatimustenmukaisuusarviointeja varten, ja kenellä on pääsy raakakuviin verrattuna johdettuihin pistemääriin.
- Saavutettavuustuki: Vaihtoehtoisten tunnistusasiakirjojen työnkulut kokelas, joilla ei ole standardiasiakirjoja, sekä ihmistukikanava kaikille, jotka epäonnistuvat toistuvasti automaattisessa tallennuksessa, on oltava olemassa ennen käyttöönottopäivää – ei jälkipaikkana.
- Integrointivaihtoehdot: LMS- ja ATS-webhookit, API-pääsy ja SSO-yhteensopivuus määrittävät, kuinka paljon kitkaa lisätään olemassa olevaan kokelaskokemukseen.
Ammattilaisen vinkki: Pyydä toimittajaa erittelemään virheellisen hylkäyksen prosenttiosuus laitetyypin mukaan eikä pelkkää kokonaistarkkuuslukua. Järjestelmä, joka toimii hyvin pöytätietokoneiden web-kameroin, voi epäonnistua suhteettomasti vanhemmissa Android-puhelimissa, ja tämä aukko muuttuu saavutettavuusongelmaksi, ellei sitä havaita arvioinnissa.
Käyttöönoton parhaat käytännöt ja varmennusvirheiden vähentäminen
Useimmat varmennusvirheet johtuvat jostain huomattavasti arkisemmasta kuin petoksesta: huonoista valokuvista.
- Upota toiminto selaimeen. Vältä kokelaiden lähettämistä erilliseen sovelluslatauksin tai ulkoiseen uudelleenohjaukseen. Upotetut, selainsisäiset varmennusvirrat valmistuvat korkeammalla prosenttiosuudella kuin uudelleenohjauspohjaiset virrat, pitkälti siksi, että jokainen ylimääräinen vaihe on mahdollisuus jollekin hylätä istunto.
- Anna kokelas tarkat tallennusohjeet. Huono kuvanlaatu, häikäisy, sumeus tai leikatut reunat aiheuttavat suurimman osan varmennusvirheistä. Kerro kokelas käyttämään tummaa mattausta, välttämään salamavaloa, pitämään laitteen vakaana, kehystämään koko henkilökortti reunoja myöten ja asettumaan luonnonvalon lähelle sen sijaan, että käyttää yläpuolista loisteputkivalaistusta.
- Suunnittele selkeä varamenettelypolku. Rakenna sisään määritelty määrä uudelleenyrityksiä, selkeä eskalointipolku ihmisarviointiin ja selkokielinen viesti, jossa selitetään, mitä tapahtuu ja arviolta kuinka kauan se kestää.
- Seuraa läpäisyprosenttia ja epäonnistumisen syitä jatkuvasti. Seuraa, miksi istunnot epäonnistuvat – ei pelkästään kuinka usein – ja säädä herkkyyskynnyksiäsi vastaamaan ohjelmasi todellista riskinottohalukkuutta eikä toimittajan oletusasetusta.
- Suorita hiekkalaatikoidut tilavuustestit ennen käyttöönottoa. Simuloituilla identiteeteillä varustetut testihiekkalaatikot antavat tiimeille mahdollisuuden validoida sääntöjoukot kontrolloiduissa olosuhteissa, ja reunatapausasiakirjojen simuloiminen (vanhentuneet henkilökortit, epästandardit muodot, mukautumisskenaario) ennen käyttöönottoa paljastaa ongelmat, jotka ilmenevät vain suuressa mittakaavassa – kuten laitteen sormenjälkikynnys, joka merkitsee kokonaisen vanhempien puhelinten luokan epäilyttäväksi.
Ammattilaisen vinkki: Suorita hiekkalaatikkotestisi simuloidun huippuikkunan aikana, ei hiljaisena iltapäivänä. Varmennusjärjestelmät, jotka toimivat hyvin pienellä volyymilla, voivat joskus jonottaa ihmisarviointitapauksia nopeammin kuin arvioitsijasi pystyvät käsittelemään, kun todellinen koepäivän liikenne iskee.
Kuinka Talent Approved integroi varmennuksen roolikohtaisiin arviointeihin
Talent Approved rakentaa henkilöllisyystarkistukset samaan työnkulkuun kuin roolikohtaiset taitoarviointinsa, joten varmennus ei ole pultattuna lisäosana, joka asuu eri järjestelmässä. Sen huijaustenestomentelmät – mukaan lukien näytön ja verkkokameran valvonta sekä koko istunnon tallennus – yhdistetään henkilöllisyystarkistuksiin luomaan yksi yhtenäinen tietue kahden erillisen lokin sijaan.
Alustan Magic Create -ominaisuus antaa rekrytointitiimille mahdollisuuden luoda räätälöity, roolikohtainen arviointi tehtävänkuvauksesta minuuteissa, ja varmennussäännöt kulkevat kyseisen arvioinnin mukana ilman erillistä asetusta. Tekoälyn tuottamat suoritusyhteenvedot antavat sitten arvioitsijoille puolustettavissa olevan, dokumentoidun päätösketjun kokelaan pistemäärän rinnalla, mikä on tärkeää, kun rekrytointipäällikkö joutuu selittämään päätöstä kuukausia myöhemmin.
Koska Talent Approved toimii maksa käytön mukaan -hinnoittelumallilla ilman tilaussitoumusta, arviointitiimit voivat pilotoida varmennetun työnkulun pienellä kokelas joukolla ennen koko käyttöönottoon sitoutumista. Tämä rakenne sopii myös luontevasti pikaarvioinnin työnkulkuihin, joita monet rekrytointitiimit jo käyttävät etäseulontaan.
Tietosuojasäädökset ja verkkohenkilöllisyyden varmennuksen vaatimustenmukaisuus
Viranomaisen myöntämän henkilökorttiValokuvan ja kasvojen biometristen tietojen kerääminen asettaa sinut selvästi tietosuojalain piiriin, ja säännöt eroavat alueittain tavalla, joka yllättää ohjelmat.
EU:n yleisen tietosuoja-asetuksen mukaan tunnistamiseen käytetyt biometriset tiedot kuuluvat henkilötietojen erityiseen luokkaan, mikä tarkoittaa tiukempia suostumus-, säilytys- ja käsittelyvaatimuksia kuin tavallisessa nimi-ja-sähköposti-tietueessa. Kalifornian kuluttajatietosuojalain ja vastaavien osavaltion lakien mukaan kokelas yleensä oikeudet tietää, mitä biometrisiä ja asiakirjatietoja kerättiin, pyytää tietojen poistamista, ja joissakin osavaltioissa saada erityinen ilmoitus ennen biometristen tietojen keräämistä.
Käytännön vaatimustenmukaisuus alkaa kolmesta kysymyksestä. Kuinka kauan säilytät asiakirjakuvia ja biometrisiä malleja päätöksen tekemisen jälkeen? Kenellä organisaatiossasi – tai millä toimittajalla – on pääsy raakakuviin verrattuna johdettuun vastaavuuspistemäärään? Pystytkö tuottamaan vietävän auditointilokitiedoston, jos sääntelyviranomainen tai kokelasinen sitä pyytää? Ohjelma, joka ei pysty vastaamaan kaikkiin kolmeen selvästi, kärsii vaatimustenmukaisuusaukosta – ei pelkästään dokumentointiaukosta.
Rajat ylittävät testausohjelmat kohtaavat lisäkerroksen: yhdessä lainkäyttöalueessa varmennettu kokelasinen voi olla erilaisten säilytys- ja suostumussääntöjen alainen kuin toisessa lainkäyttöalueessa oleva kokelasinen, jopa samassa koetunnissa. Säilytys- ja käyttöoikeuskäytäntöjen rakentaminen tiukimman sovellettavan standardin mukaan – löysimmän sijaan – säästää yleensä myöhemmältä uudelleenkirjoitukselta.
Teknologiset edistysaskeleet ja henkilöllisyyden varmennuksen nousevat trendit
Varmennuspino, johon arviointiohjelmat luottivat viisi vuotta sitten – staattinen asiakirjaskannaus ja yksi selfie-vertailu – korvataan jatkuvilla, monisignaalisilla järjestelmillä, jotka käsittelevät henkilöllisyyttä jatkuvana tarkistuksena eikä kertaportina.
Liveydentunnistus on siirtynyt yksinkertaisista räpäytyskokeista passiiviseen analyysiin, joka lukee tekstuuria, syvyyttä ja mikroliikettä yhdestä kehyksestä, mikä lyhentää tallennusaikaa tarkkuudesta tinkimättä. Laite- ja verkkoälykkyys istuu nyt biometrisen vertailun rinnalla vakioisena kerroksena, merkiten signaaleja kuten epätavallinen IP-sijainti tai laite, joka on aiemmin liitetty eri kokelasprofiiliin, mikä havaitsee sijaiskokelaan käytön, jonka pelkkä kasvojentunnistus ohittaisi.
Merkittävin muutos on deepfake-vastustuskyky. Kun synteettiset video- ja äänikloonaustyökalut ovat yhä helpommin saatavilla, varmennustoimittajat rakentavat tunnistusmalleja, jotka on erityisesti koulutettu havaitsemaan kyseisten työkalujen jättämät artefaktit – hienovaraisia epäjohdonmukaisuuksia valaistusheijastuksessa, räpäytysajoituksessa tai äänivaiheessa, jotka ihmisarvioija saattaa ohittaa, mutta koulutettu malli havaitsee luotettavasti.
Jatkuva todennus – jaksoittaiset uudelleentarkistukset koko testitunnin ajan yhden portin sijaan alussa – on myös kasvamassa suosiossaan korkean panoksen sertifiointikokeissa, joissa kesken istunnon tapahtuva vaihto aiheuttaa todellisia seurauksia. Odota tämän tulevan standardiksi lisenssi- ja sääntelykokeisiin kauan ennen kuin siitä tulee standardi alemman panoksen yritysseulontaan, yksinkertaisesti siksi, että kustannus-hyöty-laskenta eroaa jyrkästi näiden kahden välillä.
Kehittyneiden petostaktiikoiden estäminen ja havaitseminen
Petostaktiikat ovat muuttuneet teknisemmiksi, mutta vastatoimenpiteet noudattavat ennakoitavaa logiikkaa: mikään yksittäinen tarkistus ei saisi kantaa koko taakkaa.
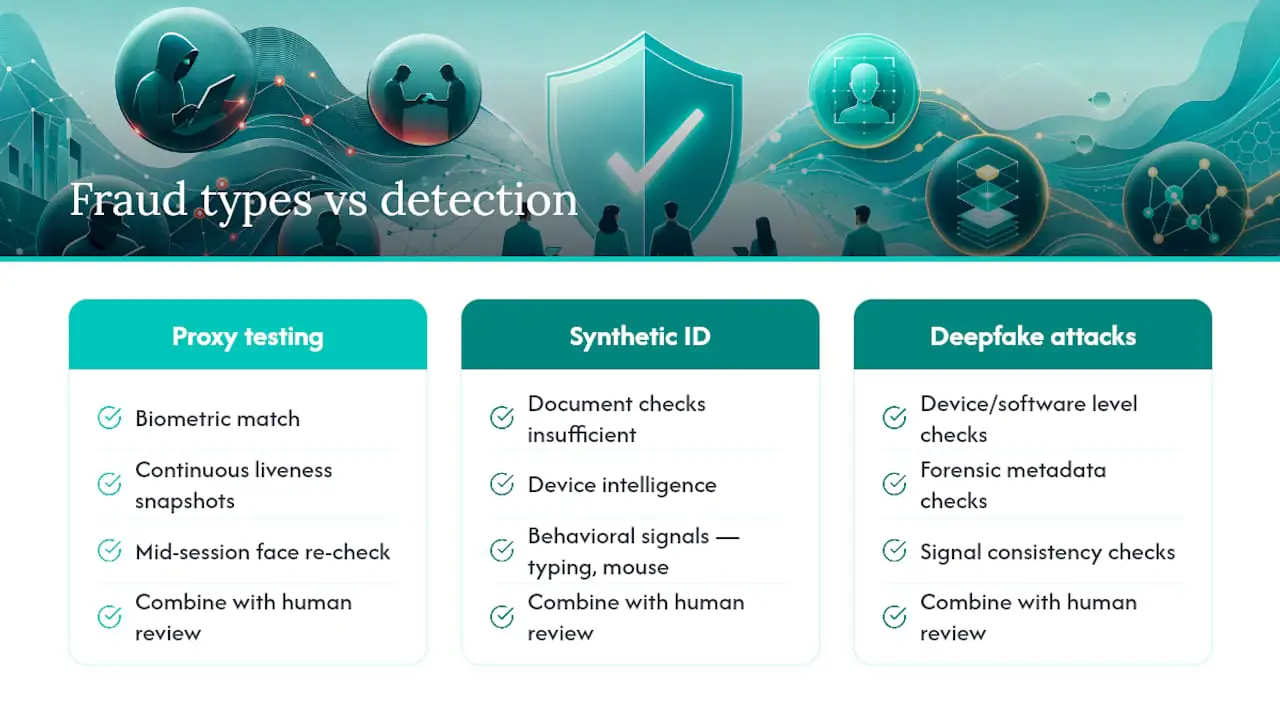
Sijaiskokelaan käyttö, jossa palkattu sijainen suorittaa kokeen, havaitaan parhaiten yhdistämällä biometrinen vertailu jatkuviin liveydentunnistussnapseihin istunnon aikana yhden alkutarkistuksen sijaan. Avaavan portin läpäissyt sijainen voidaan silti merkitä kesken istunnon, jos myöhemmän kehyksen kasvot eivät vastaa kokeen avanneen henkilön kasvoja.
Synteettinen identiteettipetos, joka on rakennettu todellisten ja keksittyjen tietojen sekoituksesta, liukuu usein pelkän asiakirjatarkistuksen ohi, koska asiakirja itse saattaa näyttää lailliselta. Laiteälykkyyden ja käyttäytymissignaalien kerrostaminen – kuten epätavallinen kirjoitustahti tai hiirenliikemalli, joka on epäjohdonmukainen ihmisen syötteen kanssa – havaitsee sen, minkä asiakirjaskannaus ohittaa.
Deepfake- ja injektiohyökkäykset, joissa kokelasinen syöttää manipuloidun videovirran suoraan kameran syöttöön fyysisen näytön ylös pitämisen sijaan, vaativat tunnistamista laite- ja ohjelmistotasolla – ei pelkästään kuvatietotasolla. Tässä metadataa ja signaalien johdonmukaisuutta tutkivat oikeusteknliset tarkistukset ansaitsevat paikkansa, sillä visuaalisesti vakuuttava deepfake voi silti sisältää teknisiä sormenjälkiä, jotka paljastavat sen.
Käytännön johtopäätös arviointitiimeille: budjetoi kerrostettua tunnistusta eikä yhtä parasta luokkansa työkalua. Ohjelma, joka yhdistää asiakirjan oikeusteknisen tarkistuksen, biometrisen luottamuspisteytyksen, liveydentunnistuksen ja ihmisarvioinnin, havaitsee paljon enemmän kuin mikään näistä menetelmistä yksinään.
Henkilöllisyyden varmennuslähestymistapojen vertailu ominaisuuskategorioittain
Sen sijaan, että järjestetään nimettyjä toimittajia paremmuusjärjestykseen, on hyödyllisempää vertailla varmennuslähestymistapoja ominaisuuskategorioittain, jotka tosiasiassa ohjaavat tuloksia, sillä kaksi samanlaisella markkinointikielellä varustettua ratkaisua voivat toimia hyvin eri tavoin todellisissa koeolosuhteissa.
| Ominaisuuskategoria | Mitä etsiä | Miksi tärkeää kokeissa |
|---|---|---|
| Päätösnopeus | Automaattiset tulokset sekunneissa, määritelty palvelutasosopimus ihmisten eskalointia varten | Pitää kokelas aikataulutetun koetunnin sisällä ilman epäreilua viivettä |
| Petossignaalin syvyys | Asiakirjan oikeustekninen tarkistus plus biometrinen vertailu plus laiteälykkyys | Yksisignaalikontrollit ohittavat synteettiset ja sijaiskokelaan petokset, jotka kerrostetut tarkistukset havaitsevat |
| Saavutettavuuden reititys | Vaihtoehtoisten asiakirjojen työnkulut ja suora ihmistukikanava | Estää mukautustarpeita omaavia laillisia kokelaita lukittumasta ulos |
| Auditointi ja vienti | Vietävät, aikaleimattua päätöslokitiedostoja arvioitsijan huomioineen | Tukee puolustettavuutta, jos sertifiointi- tai rekrytointipäätöstä riitautetaan myöhemmin |
| Integraation syvyys | API-, webhook-, LMS- ja SSO-tuki | Määrittää, kuinka paljon kitkaa lisätään olemassa olevaan kokelas virtaukseen |
Kertaluonteisiin tarkistuksiin rakennetut perustason työkalut käsittelevät usein hyvin asiakirjan tallennuksen ja yhden selfie-vertailun, mutta niistä puuttuu jatkuvan uudelleenvarmennuksen ja auditointivientimahdollisuuden syvyys, jota sertifiointitason ohjelmat tarvitsevat. Yritystasoinen alusta kattaa yleensä koko ominaisuusjoukon, mutta voi aiheuttaa enemmän konfigurointiylikuormitusta kuin pienempi ohjelma todella tarvitsee, minkä vuoksi työkalun sovittaminen riskitasoosi – eikä oletuksena valita eniten ominaisuuksia sisältävää vaihtoehtoa – säästää sekä rahaa että asennusaikaa.
Kirjoittajan tarkistuslista ja lopulliset käytännön suositukset
Aloita pienestä: määrittele riskitasosi, valitse kullekin menetelmäyhdistelmä ja suorita rajattu pilotti ennen täyttä käyttöönottoa. Seuraa läpäisyprosenttia ja epäonnistumisen syitä ensimmäisestä päivästä alkaen, ei kolmannesta kuukaudesta. Varmista, että saavutettavuuden varamenettelytoiminto todella toimii testaamalla se todellisella mukautumisskenaariolla, ei pelkällä politiikka-asiakirjalla. Ennen kaikkea rakenna puolustettavuus ensin. Varmennusohjelma, joka tuottaa selkeän auditointipolun ja kohtelee kokelas kokemusta todellisena mittarina – ei jälkiajatuksena – suoriutuu paremmin kuin pelkästään petoksen estämiseen rakennettu ohjelma.
— Jimmie
Aloita varmennetut taitoarvioinnit
Talent Approved yhdistää henkilöllisyyden varmennuksen roolikohtaiseen taitotestiin yhdessä työnkulussa, joten sinun ei tarvitse koota yhteen erillistä todistustyökalua ja erillistä arviointialustaa. Huijaustenestokerros – näytön ja verkkokameran valvonta, istuntojen toistot ja tekoälyn tuottamat yhteenvedot – antaa sinulle saman puolustettavissa olevan tietueen kuin tämä opas suosittelee, ilman toista toimittajasopimusta hallittavaksi.
Koska hinnoittelu toimii maksa käytön mukaan -periaatteella – 5 dollaria per suoritettu kokelasinen ilman tilausvaatimusta – voit pilotoida varmennetun arvioinnin muutamalla kokelas ennen kuin päätät laajentaa sen koko ohjelmaan. Yhdistä tähän Magic Create, joka rakentaa räätälöidyn, roolikohtaisen testin tehtävänkuvauksesta minuuteissa, ja pilotti, jonka konfigurointi olisi muualla saattanut kestää viikkoja, voi olla käynnissä huomiseen mennessä. Siirry hinnoittelusivulle nähdäksesi tarkka kustannus kokelas volyymillesi ja aloittaaksesi ensimmäisen varmennetun arvioinnin.
Lähteet
Syvempää teknistä yksityiskohtaa varten katso Plaidin henkilöllisyyden varmennusdokumentaatio, ABBYYn ohjeistus ihminen silmukassa -arvioinnista, PMC:n tutkimus digitaalisen varmennuksen käytettävyydestä ja Leodexin analyysi yleisistä varmennusvirheistä.
UKK
Onko Onfido laillinen henkilöllisyyden varmennusyritys?
Onfido on vakiintunut henkilöllisyyden varmennustoimittaja, jota käytetään pankkitoiminnassa, keikkatyötaloudessa ja muilla asiakirja- ja biometrisia tarkistuksia vaativilla aloilla. Laillisuus tällä alalla riippuu siitä, vastaavatko toimittajan menetelmät, päätösten läpinäkyvyys ja vaatimustenmukaisuusdokumentaatio ohjelmasi erityisiä riski- ja sääntelytarpeita, eikä pelkästään toimittajan nimeen tunnettavuuteen.
Kuinka voin läpäistä henkilöllisyyden varmennustarkistukseni?
Suurin osa epäonnistumisista johtuu kuvanlaadusta, joten käytä luonnonvaloa, tummaa mattapohjaa ja pidä laite vakaana samalla kun kehystät koko henkilökortin kulmia myöten. Vältä salamavalosta tai kiiltävistä pinnoista aiheutuvaa häikäisyä, sillä huonot tallennusolosuhteet aiheuttavat suurimman osan varmennuksen hylkäyksistä.
Onko olemassa ilmainen sovellus, joka voi varmentaa henkilöllisyyteni?
Jotkin henkilöllisyyden varmennustyökalut tarjoavat ilmaistason tai kokeilupääsyn yksittäisiin tarkistuksiin, mutta arviointiohjelmat tarvitsevat yleensä maksullisen ratkaisun, jossa on auditointilokit, ihmisarvioinnin eskalointi ja vaatimustenmukaisuusominaisuudet, joita ilmaiset kuluttajasovellukset eivät tarjoa. Kokelastaitoarviointeihin varmennus on yleensä yhdistetty itse testausalustaan eikä sitä ajeta erillisenä ilmaissovelluksena.
Tarvitsevatko kaikki kokelaat saman tason henkilöllisyyden varmennuksen?
Ei. Varmennuksen vahvuuden tulisi skaalautua kokeen panoksiin. Matalan seurauksen harjoitustesti tarvitsee vain minimaalisen todistuksen, kun taas sertifiointi tai rekrytointipäätös, jolla on todellinen paino, edellyttää koko pinoa: asiakirjan tallennus, biometrinen vertailu, liveydentunnistus ja ihmisarvioinnin varamenettelytoiminto.
Mitä Talent Approved veloittaa arvioinneista, joihin sisältyy varmennus?
Talent Approved toimii maksa käytön mukaan -mallilla, jossa hinta on 5 dollaria per suoritettu kokelasinen ilman tilausmaksua. Varmennus- ja huijaustenestoominaisuudet ovat osa samaa arviointityönkulkua eikä erillinen rivinimike.