
Bedömningsteam: Integrera Verifiering för att Försvara Onlinetestresultat
Identitetsverifiering för onlineprov kopplar samman en uppgiven provtagare med en verklig, verifierad person innan examensuret börjar ticka. För alla höginsatsbedömningar är baslinjen värd att anta: dokumentinsamling plus en selfie-biometrisk matchning, stödd av liveness-detektion och en mänsklig granskningsfallback för edge-fall. Lägg till integritetsskydd, tillgänglighetsvägar och en smidig överlämning till din bedömningsplattform, så har du en försvarbar process från det första klicket.
Sammanfattning:
- En skiktad identitetsverifieringsprocess – inklusive dokumentinsamling, selfie-biometrisk matchning, liveness-detektion och mänsklig granskning – är avgörande för höginsatsbedömningar.
- Kontinuerlig omverifiering under prov och omfattande revisionsloggar ökar provintegriteten avsevärt och hjälper till att försvara meriter om de ifrågasätts.
- Verifieringslösningars prestanda beror på beslutshastighet, bedrägeridetektion i flera lager, tillgänglighetsstöd, revisionsmöjligheter och integreringsalternativ.
- Korrekt testning, tydliga reservprocedurer, exakta instruktioner och efterlevnad av regionala datalagar är avgörande för en lyckad implementering.
- Att kombinera identitetskontroll med rollspecifika bedömningar, som i Talent Approved, effektiviserar arbetsflödet och erbjuder en kostnadseffektiv och skalbar lösning.
Innehållsförteckning
- Vad identitetsverifiering innefattar: metoder och var de befinner sig i provflödet
- Varför identitetsverifiering är viktigt för bedömningsintegritet och försvarsbarhet
- Kärnfunktioner och utvärderingskriterier för verifieringslösningar
- Bästa praxis för implementering och hur man minskar verifieringsfel
- Hur Talent Approved integrerar verifiering i rollspecifika bedömningar
- Integritetsregler och efterlevnad för onlineidentitetsverifiering
- Teknologiska framsteg och framväxande trender inom identitetsverifiering
- Förebygga och upptäcka sofistikerade bedrägerimetoder
- Jämförelse av identitetsverifieringsmetoder per funktionskategori
- Författarens checklista och slutliga praktiska rekommendationer
- Kom igång med verifierade kompetensbedömningar
- Källor
- Vanliga frågor
Vad identitetsverifiering innefattar: metoder och var de befinner sig i provflödet
En inloggningsskärm talar om för dig att någon har ett lösenord. Den talar inte om för dig vem som sitter bakom tangentbordet. Den distinktionen är hela anledningen till att identitetsverifiering existerar som en disciplin skild från autentisering.
Kontoautentisering bekräftar att inloggningsuppgifter matchar ett register. Identitetskontroll bekräftar att personen som innehar dessa uppgifter är den de påstår sig vara – i realtid, på provdagen. Att blanda ihop de två är ett av de vanligaste bristerna i program för examenssäkerhet. Ett delat lösenord, ett köpt inlogg eller en ställföreträdande provtagare klarar autentiseringen utan problem och berör aldrig identitetskontrollen alls – om inte ditt arbetsflöde tvingar fram det.
Här är hur kärnmetoderna fungerar operativt:
- Dokumentinsamling: Kandidaten fotograferar ett statligt utfärdat ID (pass, körkort, nationellt ID-kort). Optisk teckenigenkänning (OCR) läser av namn, födelsedatum och dokumentnummer, medan kriminaltekniska kontroller letar efter manipulationssignaler som inkonsekventa typsnitt, förändrade säkerhetsfunktioner eller felaktiga hologrammönster.
- Ansiktsjämförelse: En selfie matchas mot fotot på dokumentet, antingen som en direkt bild-till-bild-jämförelse eller mot en biometrisk mall. Systemet returnerar ett konfidenspoäng snarare än ett enkelt ja eller nej, vilket är viktigt eftersom en matchning på 62 % och en på 98 % aldrig bör utlösa samma efterföljande åtgärd.
- Liveness-detektion: Detta bekräftar att en levande människa är närvarande – inte ett foto, en video eller en deepfake som hålls upp mot kameran. Passiv liveness analyserar bilden i sig för textur- och djupsignaler; aktiv liveness ber kandidaten att blinka, vrida på huvudet eller säga ett nummer. Aktiva metoder fångar fler spoofingförsök men ger också fler falska avvisningar för kandidater med begränsad rörlighet eller dåliga anslutningar, vilket är varför avvägningen kräver ett policybeslut – inte en standardinställning.
- Mänsklig granskning i loopen: Automatiserade system eskalerar allt de inte kan lösa med säkerhet. Det inkluderar icke-standarddokument, nyliga namnbyten, belysningsfel eller begäran om anpassning. Experter rekommenderar konsekvent att dessa ärenden skickas till en utbildad granskare snarare än att automatiskt avvisas, eftersom mänsklig granskning hanterar edge-fall som automatiska kontroller misslyckas med långt mer tillförlitligt än en regelmotor ensam.
Var dessa kontroller befinner sig i ditt arbetsflöde spelar lika stor roll som kontrollerna i sig. De flesta program kör verifiering som en förbedömningsbarriär, som blockerar provtillträde tills identiteten är bekräftad. Certifieringar med högre insatser lägger till kontinuerliga kontroller – periodiska omverifieringsbilder under sessionen för att fånga ett byte mitt under provet. Varje program, oavsett insatser, bör generera revisionsregistreringar efter sessionen – tidsstämplade loggar över verifieringsbeslutet, konfidenspoängen och eventuella anteckningar från mänskliga granskare, arkiverade tillsammans med provresultatet.
Varför identitetsverifiering är viktigt för bedömningsintegritet och försvarsbarhet
Att hoppa över identitetsverifiering skapar inte bara ett säkerhetshål. Det skapar ett ansvar som dyker upp månader senare, när en merit ifrågasätts.
Fyra hot dyker upp upprepade gånger i diskussioner om examsintegritet: utgivande av sig för att vara annan (någon annan tar provet helt och hållet), ställföreträdande provskrivning (en betald ersättare sitter för den verkliga kandidaten), meritbedrägeri (ett stulet eller lånat inlogg) och alltmer AI-genererad spoofing, där syntetiska ansikten eller röstkloner försöker lura biometriska kontroller. Den sista kategorin växer så snabbt att liveness-detektionsleverantörer nu behandlar deepfake-motstånd som en kärnfunktion snarare än ett edge-fall.
Stark verifiering gör mer än att blockera illvilliga aktörer. Den minskar utredningsarbetet när ett resultat bestrids, eftersom du har ett dokumenterat beslutsspår i stället för en axelryckning. Standardfokuserade organisationer som ETS rekommenderar att identitetsverifiering bör skalas efter provinsatser och förbli försvarbar under granskning, och den principen gäller oavsett om du driver en professionell certifiering eller en intern kompetensbedömning.
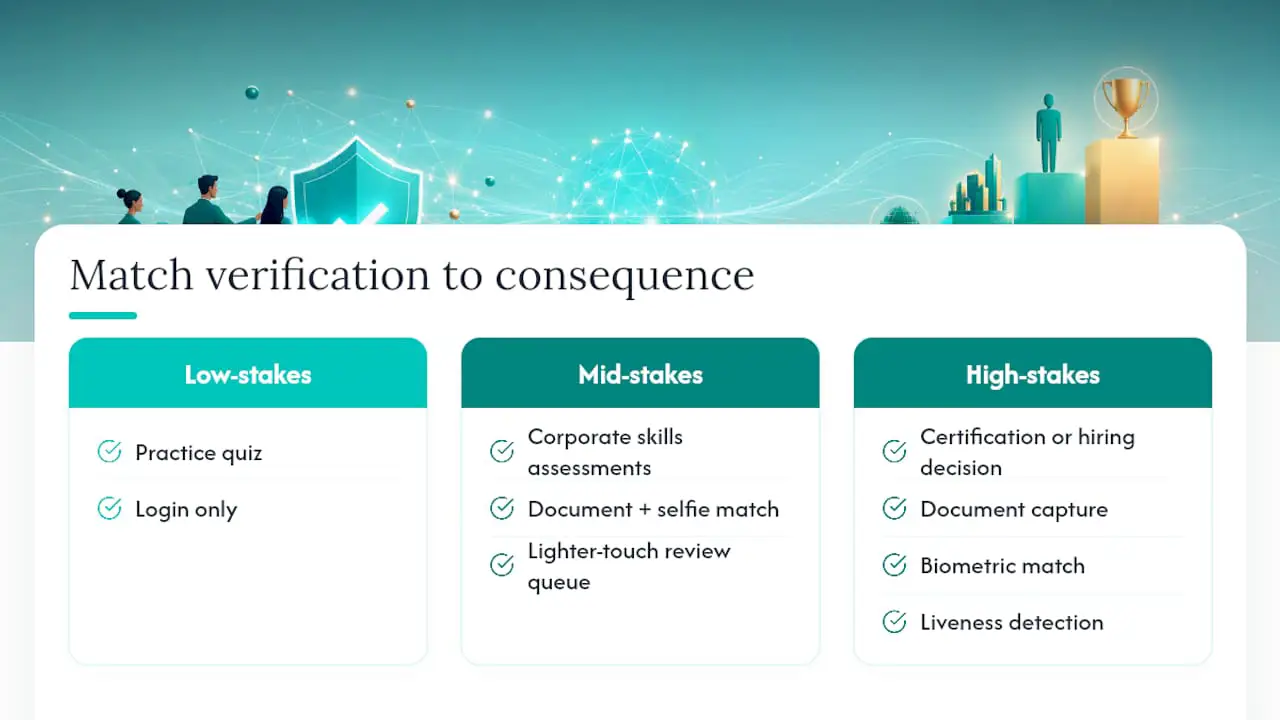
En praktisk tumregel: matcha verifieringsstyrkan med konsekvensen. Ett låginsatsövningsprov behöver inte mer än ett inlogg. Ett certifieringsprov som låser upp en licens, ett jobberbjudande eller ett sexsiffrigt lönebeslut behöver hela stacken: dokumentinsamling, biometrisk matchning, liveness och en mänsklig granskare i beredskap. Mellannivån – de flesta företagsinterna kompetensbedömningar – klarar sig bra med dokument plus selfie-matchning och en enklare granskningskö.
Fördelen förstärks. Varje verifierad session du kan försvara på papper är ett tvist färre som äter upp en programansvarigs vecka, och ytterligare ett skäl för kandidater att lita på att meriten de tjänat faktiskt betyder något.
Kärnfunktioner och utvärderingskriterier för verifieringslösningar
Att välja mellan verifieringsmetoder – oavsett om du bygger interna regler eller utvärderar leverantörsteknologi – handlar om en kort lista med kriterier som faktiskt förutsäger verklig prestanda.
- Beslutsfördröjning och SLA för mänsklig granskning: Vissa leverantörer rapporterar automatiserade beslut på ungefär 6 till 10 sekunder, med fullständiga insamlingsflöden som slutförs på under två minuter, vilket passar snyggt inom ett schemalagt provfönster. Fråga hur SLA ser ut när ett ärende eskaleras till mänsklig granskning, eftersom en femminutersväntan under ett tidsbegränsat prov skapar sitt eget rättviseproblem.
- Passfrekvens vid första försöket och assisterad insamling: UX-vägledning inbyggd direkt i insamlingsskärmen – som poängsättning i realtid som talar om för en kandidat att hålla kameran stadare eller flytta sig närmare en ljuskälla – minskar mätbart avhopp och upprepade försök.
- Bedrägerisignalslager: De starkaste konfigurationerna kombinerar dokumentkriminalteknik, liveness, enhets- och nätverksintelligens samt biometrisk konfidenspoängsättning, snarare än att luta sig mot en enda signal, eftersom skiktade kontroller fångar spoofing som en enda kontrollpunkt missar.
- Integritet, lagring och exportbarhet: Bekräfta hur länge biometriska data och dokumentbilder lagras efter att ett beslut fattats, om revisionsloggar exporteras rent för efterlevnadsgranskning och vem som har tillgång till råbilder kontra härledda poäng.
- Tillgänglighetsstöd: Alternativa ID-arbetsflöden för kandidater utan standarddokument, plus en mänsklig supportkanal för alla som upprepade gånger misslyckas med automatiserad insamling, måste finnas innan lanseringsdagen – inte som en efterhandslösning.
- Integreringsalternativ: LMS- och ATS-webhooks, API-åtkomst och SSO-kompatibilitet avgör hur mycket friktion som läggs till din befintliga kandidatupplevelse.
Proffstips: Be varje leverantör om deras falskt-avvisningsfrekvens uppdelad per enhetstyp, inte bara ett övergripande noggrannhetstal. Ett system som fungerar bra på stationära webbkameror kan misslyckas oproportionerligt på äldre Android-telefoner, och det gapet blir ett tillgänglighetsproblem om du inte fångar det under utvärderingen.
Bästa praxis för implementering och hur man minskar verifieringsfel
De flesta verifieringsfel kan spåras tillbaka till något långt mer vardagligt än bedrägeri: dåliga foton.
- Bädda in flödet i webbläsaren. Undvik att skicka kandidater till en separat app-nedladdning eller en extern omdirigering. Inbäddade verifieringsflöden i webbläsaren slutförs med högre frekvens än omdirigerings baserade flöden, till stor del för att varje extra steg är en chans för någon att avbryta sessionen.
- Ge kandidaterna specifika insamlingsinstruktioner. Dålig bildkvalitet – bländning, oskärpa eller beskurna kanter – orsakar de flesta verifieringsfel. Tala om för kandidaterna att använda en mörk matt bakgrund, undvika blixt, hålla enheten stilla, rama in hela ID:t inklusive hörnen och placera sig nära naturligt fönsterljus i stället för överhängande lysrörbelysning.
- Utforma en tydlig reservväg. Bygg in ett bestämt antal försök, en tydlig eskalering till mänsklig granskning och ett klarspråksmeddelande som förklarar vad som händer och ungefär hur lång tid det kommer att ta.
- Övervaka genomströmningsfrekvens och felorsaker kontinuerligt. Spåra varför sessioner misslyckas – inte bara hur ofta – och finjustera dina känslighetsgränser för att matcha programmets faktiska risktolerans snarare än en leverantörs standardinställning.
- Kör sandlådesvolymtester innan lansering. Testsandlådor med simulerade identiteter låter team validera regeluppsättningar under kontrollerade förhållanden, och att simulera edge-fall-dokument (utgångna ID:n, icke-standardformat, anpassningsscenarier) innan go-live fångar problem som bara dyker upp i stor skala – som ett tröskelvärde för enhetsfingeravtryck som flaggar en hel klass äldre telefoner som misstänkta.
Proffstips: Kör ditt sandlådetest under ett simulerat topptrafiktillfälle – inte en lugn eftermiddag. Verifieringssystem som fungerar bra vid låg volym köar ibland ärenden för mänsklig granskning snabbare än dina granskare kan hantera dem när verklig examenstrafik når systemet.
Hur Talent Approved integrerar verifiering i rollspecifika bedömningar
Talent Approved bygger in identitetskontroller i samma arbetsflöde som sina rollspecifika kompetensbedömningar, så verifiering är inte ett påklistrat steg som lever i ett separat system. Dess fuskförebyggande mekanismer – inklusive skärm- och webbkameraövervakning och fullständig sessionsregistrering – paras ihop med identitetskontroller för att skapa ett kontinuerligt register i stället för två osammanhängande loggar.
Plattformens Magic Create-funktion låter ett rekryteringsteam generera en skräddarsydd, rollspecifik bedömning från en jobbeskrivning på några minuter, och verifieringsreglerna följer med den bedömningen i stället för att kräva separat konfiguration. AI-genererade prestationssammanfattningar ger sedan granskare ett försvarsbart, dokumenterat beslutsspår tillsammans med kandidatens poäng, vilket spelar roll när en rekryteringschef behöver förklara ett beslut månader senare.
Eftersom Talent Approved körs på en betala-per-användning-prismodell utan prenumerationsåtagande kan bedömningsteam testa ett verifieringsbaserat arbetsflöde på en liten kandidatgrupp innan de förbinder sig till en fullständig utrullning. Den strukturen passar också naturligt med de omedelbara bedömningsarbetsflöden som många rekryteringsteam redan kör för distansgranskning.
Integritetsregler och efterlevnad för onlineidentitetsverifiering
Att samla in ett foto på ett statligt ID och ett ansiktsbiometriskt avtryck placerar dig direkt inom dataskyddslagstiftningen, och reglerna skiljer sig åt per region på sätt som tar program på sängen.
Enligt EU:s allmänna dataskyddsförordning räknas biometriska data som används för identifiering som en särskild kategori av personuppgifter, vilket innebär strängare krav på samtycke, lagring och behandling än ett vanligt namn-och-e-postregister. Enligt California Consumer Privacy Act och relaterade delstatslagar har kandidater i allmänhet rätt att veta vilka biometriska uppgifter och dokumentuppgifter som samlades in, begära radering och i vissa delstater få specifikt meddelande innan biometrisk insamling ens börjar.
Praktisk efterlevnad börjar med tre frågor. Hur länge lagrar du dokumentbilder och biometriska mallar efter att ett beslut fattats? Vem inom din organisation – eller vilken leverantör – kan komma åt råbilder kontra ett härlett matchningspoäng? Kan du ta fram en exporterbar revisionslogg om en tillsynsmyndighet eller en kandidat begär en? Ett program som inte kan svara på alla tre tydligt har ett efterlevnadsgap – inte bara ett dokumentationsgap.
Gränsöverskridande testprogram möter ett ytterligare lager: en kandidat som verifieras i en jurisdiktion kan lyda under andra lagrings- och samtyckesregler än en kandidat i en annan, även inom samma provfönster. Att bygga lagrings- och åtkomstpolicyer kring den strängaste tillämpliga standarden – snarare än den laxaste – tenderar att spara en omskrivning senare.
Teknologiska framsteg och framväxande trender inom identitetsverifiering
Den verifieringsstack som bedömningsprogram förlitade sig på för fem år sedan – en statisk dokumentskanning och en enda selfie-matchning – håller på att ersättas av kontinuerliga, flerasignalssystem som behandlar identitet som en löpande kontroll snarare än en engångsbarriär.
Liveness-detektion har gått från enkla blinktest mot passiv analys som läser textur, djup och mikrorörelser i en enda bildruta, vilket förkortar insamlingstiden utan att offra noggrannheten. Enhets- och nätverksintelligens sitter nu bredvid biometrisk matchning som ett standardlager, som flaggar signaler som en ovanlig IP-plats eller en enhet tidigare kopplad till en annan kandidatprofil – vilket fångar ställföreträdande provskrivning som en ansiktsmatchning ensam skulle missa.
Det mest betydelsefulla skifte är deepfake-motstånd. I takt med att syntetiska video- och röstkloningsverktyg blir mer tillgängliga bygger verifieringsleverantörer detektionsmodeller specifikt tränade för att upptäcka de artefakter dessa verktyg lämnar bakom sig – subtila inkonsekvenser i ljusreflektion, blinktiminng eller ljudfas som en mänsklig granskare kan missa men en tränad modell fångar tillförlitligt.
Kontinuerlig autentisering – periodiska omkontroller under ett provsession snarare än en enda barriär vid start – vinner också mark för certifieringsprov med höga insatser, där ett byte mitt under sessionen har verkliga konsekvenser. Förvänta dig att detta blir standard för licens- och regulatoriska prov långt innan det blir standard för lägre-insatser företagsgranskning, helt enkelt för att kostnadsnyttokalkylen skiljer sig markant mellan de två.
Förebygga och upptäcka sofistikerade bedrägerimetoder
Bedrägerimetoder har blivit mer tekniska, men motåtgärderna följer en förutsägbar logik: ingen enskild kontroll ska bära hela bördan.
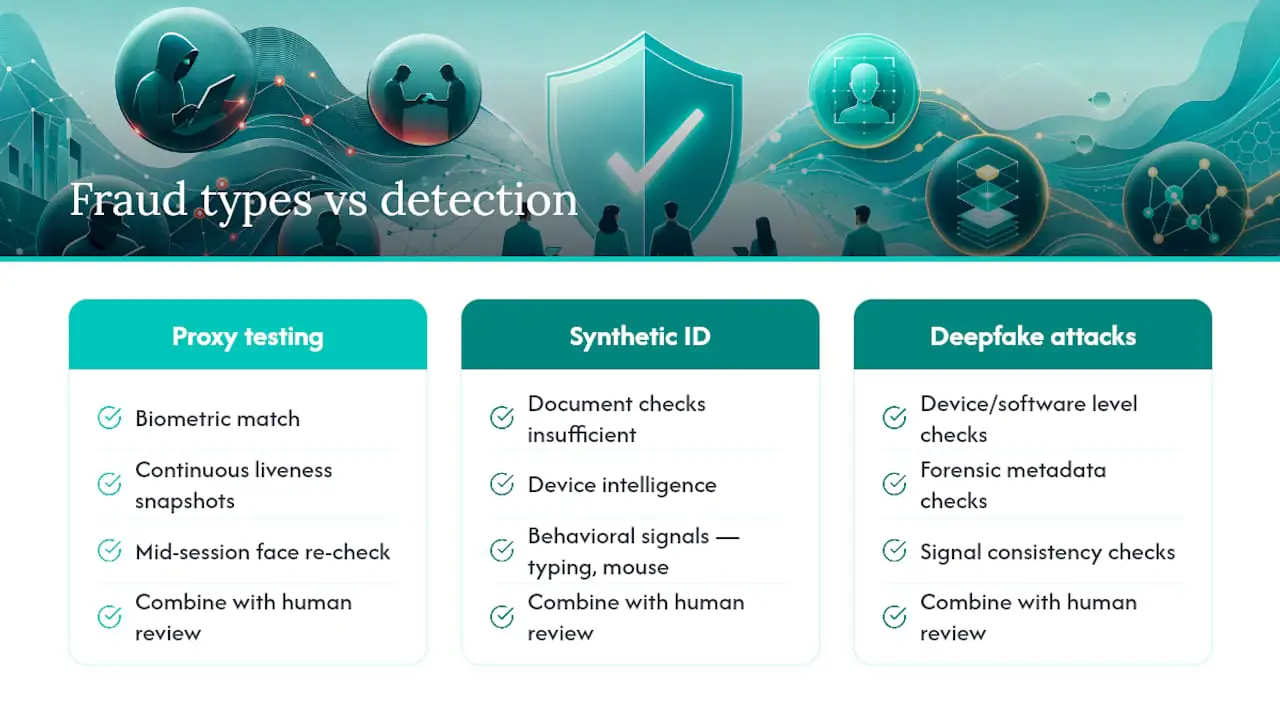
Ställföreträdande provskrivning – där en betald ersättare tar provet – fångas bäst genom att kombinera biometrisk matchning med kontinuerliga liveness-bilder under sessionen, snarare än en enda kontroll i början. En ersättare som klarar ingångskontollen kan fortfarande flaggas mitt under sessionen om ansiktet i en senare bildruta inte matchar det som öppnade provet.
Syntetiskt identitetsbedrägeri – byggt av en blandning av verkliga och fabricerade uppgifter – tenderar att glida förbi dokumentkontroller ensamt eftersom dokumentet i sig kan se legitimt ut. Att lägga till enhetsintelligens och beteendesignaler – som ovanlig skrivtakt eller ett mönster för musrörelser som är inkonsekvent med mänsklig inmatning – fångar vad en dokumentskanning missar.
Deepfake- och injektionsattacker – där en kandidat matar en manipulerad videoström direkt in i kamerainmatningen snarare än att hålla upp en fysisk skärm – kräver detektion på enhets- och programvarunivå, inte bara bildnivå. Det är här kriminaltekniska kontroller som granskar metadata och signalkonsistens tjänar sitt syfte, eftersom en visuellt övertygande deepfake fortfarande kan bära tekniska fingeravtryck som avslöjar den.
Den praktiska slutsatsen för bedömningsteam: budgetera för skiktad detektion snarare än ett enda bästa-i-klassen-verktyg. Ett program som kombinerar dokumentkriminalteknik, biometrisk konfidenspoängsättning, liveness och mänsklig granskning fångar långt mer än någon av dessa metoder som körs ensam.
Jämförelse av identitetsverifieringsmetoder per funktionskategori
I stället för att rangordna namngivna leverantörer är det mer användbart att jämföra verifieringsmetoder utifrån de funktionskategorier som faktiskt driver utfall – eftersom två lösningar med liknande marknadsföringsspråk kan bete sig mycket olika under verkliga provförhållanden.
| Funktionskategori | Vad man ska leta efter | Varför det spelar roll för prov |
|---|---|---|
| Beslutshastighet | Automatiserade resultat på sekunder, med ett definierat SLA för mänsklig eskalering | Håller kandidaterna inom ett schemalagt provfönster utan orättvis fördröjning |
| Bedrägerisignaldjup | Dokumentkriminalteknik plus biometrisk matchning plus enhetsintelligens | Enkelsignalkontroller missar syntetiskt och ställföreträdande bedrägeri som skiktade kontroller fångar |
| Tillgänglighetsdirigering | Alternativa ID-arbetsflöden och en levande mänsklig supportkanal | Förhindrar att legitima kandidater med anpassningsbehov stängs ute |
| Revision och export | Exporterbara, tidsstämplade beslutsloggar med granskarnoteringar | Stöder försvarsbarhet om ett certifierings- eller anställningsbeslut senare ifrågasätts |
| Integreringsdjup | API-, webhook-, LMS- och SSO-stöd | Avgör hur mycket friktion som läggs till ditt befintliga kandidatflöde |
Grundläggande verktyg byggda för engångskontroller hanterar ofta dokumentinsamling och en enda selfie-matchning bra men saknar den kontinuerliga omverifiering och det revisionsexportdjup som certifieringsklassade program behöver. Plattformar för företag täcker vanligtvis hela funktionsuppsättningen men kan introducera mer konfigurationsarbete än ett mindre program faktiskt behöver – vilket är exakt varför att matcha verktyget mot din risknivå, snarare än att automatiskt välja det mest funktionsrika alternativet, sparar både pengar och installationstid.
Författarens checklista och slutliga praktiska rekommendationer
Börja i liten skala: definiera dina risknivåer, välj en metodmix för var och en och kör en begränsad pilot innan en fullständig utrullning. Spåra genomströmningsfrekvenser och felorsaker från dag ett – inte månad tre. Bekräfta att din tillgänglighetsfallback faktiskt fungerar genom att testa den med ett verkligt anpassningsscenario – inte bara ett policydokument. Bygg framför allt för försvarsbarhet först. Ett verifieringsprogram som producerar ett rent revisionsspår och behandlar kandidatupplevelsen som ett verkligt mätvärde – inte en eftertanke – överträffar ett som är byggt uteslutande kring att blockera bedrägeri.
— Jimmie
Kom igång med verifierade kompetensbedömningar
Talent Approved parar ihop identitetsverifiering med rollspecifik kompetenstestning i ett arbetsflöde, så du behöver inte sy ihop ett separat identitetskontrollverktyg och en separat bedömningsplattform. Fuskförebyggandelagret – skärm- och webbkameraövervakning, sessionsuppspelningar och AI-genererade sammanfattningar – ger dig samma försvarbara register som den här guiden rekommenderar, utan ett andra leverantörskontrakt att hantera.
Eftersom prissättningen körs på betala-per-användning-basis till 5 dollar per slutförd kandidat utan prenumeration krävs, kan du testa en verifieringsbaserad bedömning på ett fåtal kandidater innan du bestämmer dig för att utöka det programomfattande. Kombinera det med Magic Create – som bygger ett skräddarsytt, rollspecifikt test från en jobbeskrivning på några minuter – och ett pilotprojekt som annars kan ha tagit veckor att konfigurera kan vara igång imorgon. Gå till prissättningssidan för att se den exakta kostnaden för din kandidatvolym och starta din första verifierade bedömning.
Källor
För djupare teknisk information, se Plaids dokumentation för identitetsverifiering, ABBYYs vägledning om mänsklig granskning i loopen, PMC:s forskning om användbarhet vid digital verifiering och Leodex's genomgång av vanliga verifieringsfel.
Vanliga frågor
Är Onfido ett legitimt identitetsverifieringsföretag?
Onfido är en etablerad leverantör av identitetsverifiering som används inom bank, gig-ekonomi och andra sektorer som kräver dokument- och biometriska kontroller. Legitimitet inom detta område handlar om huruvida en leverantörs metoder, beslutssransparens och efterlevnadsdokumentation matchar programmets specifika risk- och regelverksbehov – inte leverantörens namnigenkänning ensam.
Hur kan jag klara min identitetsverifieringskontroll?
De flesta fel beror på bildkvalitet, så använd naturligt ljus, en mörk matt bakgrund och håll enheten stilla medan du ramar in hela ID:t inklusive hörnen. Undvik bländning från blixt eller blanka ytor, eftersom dåliga insamlingsförhållanden orsakar merparten av verifieringsavvisningarna.
Finns det en gratis app som kan verifiera min identitet?
Vissa identitetsverifieringsverktyg erbjuder gratis- eller testnivåer för enskilda kontroller, men bedömningsprogram behöver i allmänhet en betald lösning med revisionsloggning, eskalering till mänsklig granskning och efterlevnadsfunktioner som kostnadsfria konsumentappar inte tillhandahåller. För kandidatkompetensbedömningar specifikt är verifiering typiskt sett inbyggd i testplattformen i sig snarare än att köras som en separat gratis app.
Behöver alla provtagare samma nivå av identitetsverifiering?
Nej. Verifieringsstyrkan bör skalas med provets insatser. Ett lågkonsekvensövningsprov behöver minimal kontroll, medan en certifiering eller ett anställningsbeslut som verkligen väger tungt motiverar hela stacken: dokumentinsamling, biometrisk matchning, liveness och mänsklig granskningsfallback.
Vad tar Talent Approved betalt för bedömningar med verifiering inkluderat?
Talent Approved körs på en betala-per-användning-modell till 5 dollar per slutförd kandidat, utan prenumerationsavgift. Verifierings- och fuskförebyggandefunktioner ingår i samma bedömningsarbetsflöde snarare än som en separat rad.